#1
 ospg/binwalk
Firmware-Analyse-Tool
 mandiant/flare-qdb
Kommandozeilen- und Python-Debugger zur Instrumentierung und Modifizierung des Verhaltens nativer Software unter Windows und Linux.
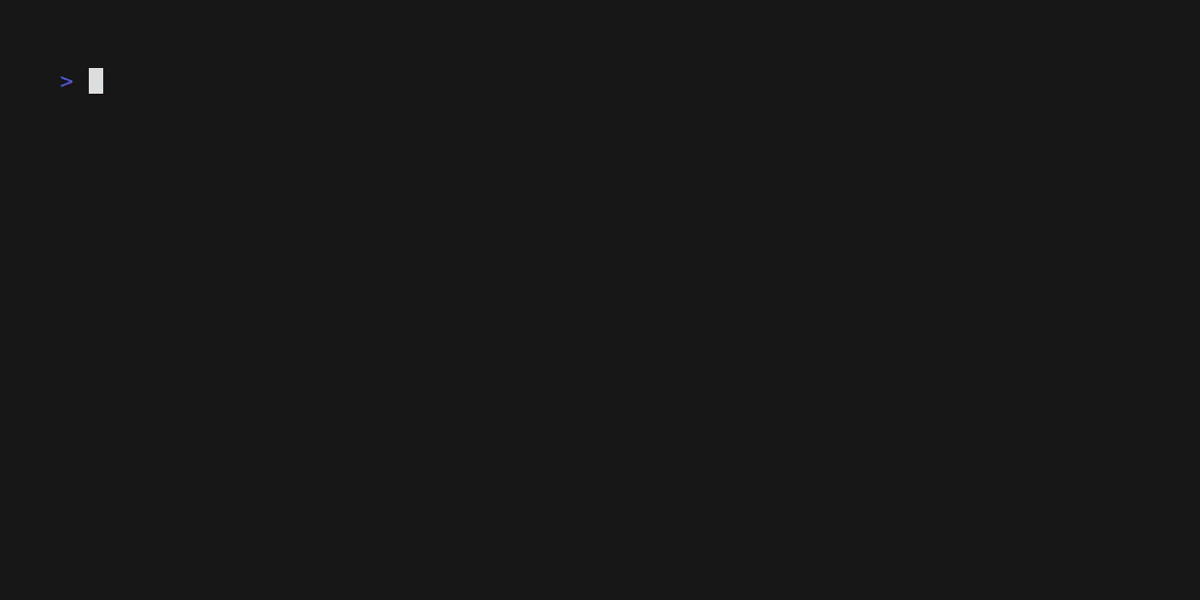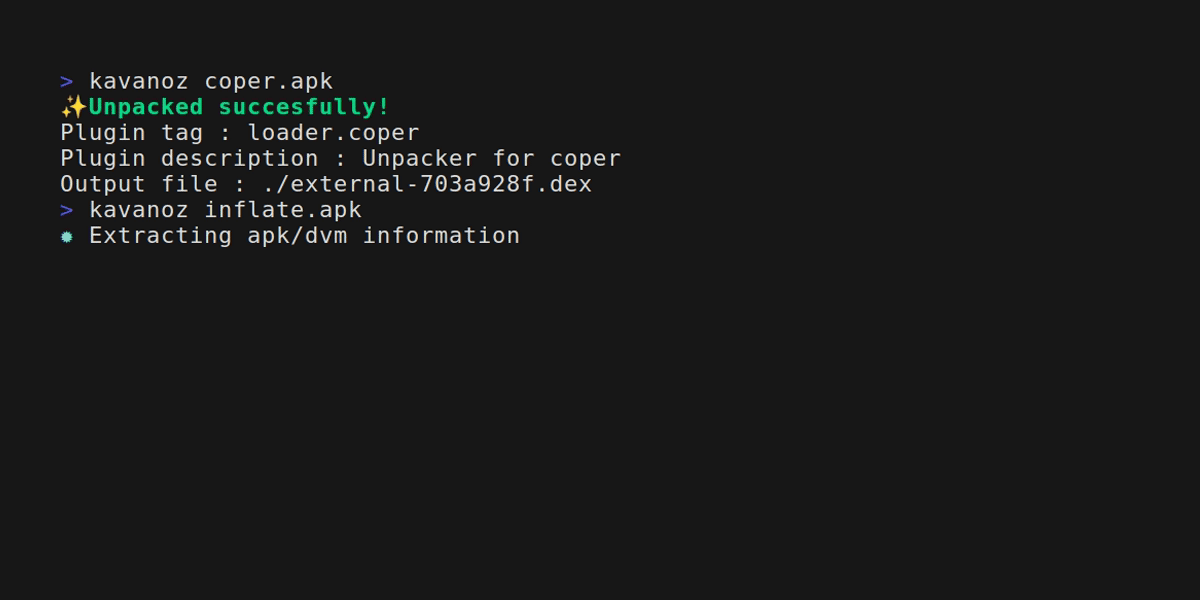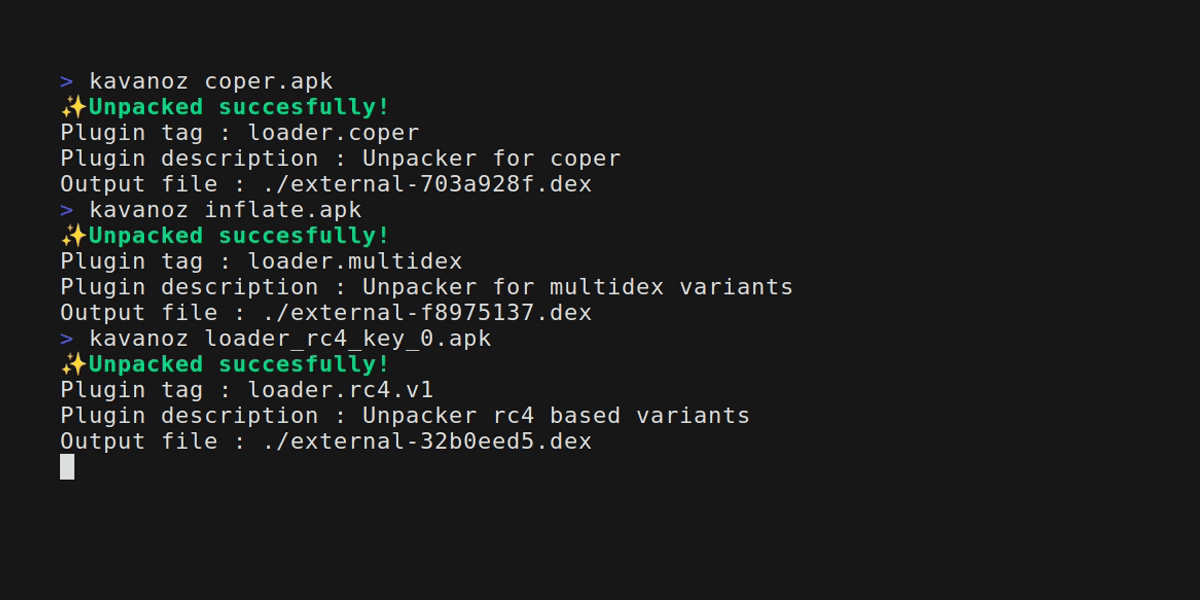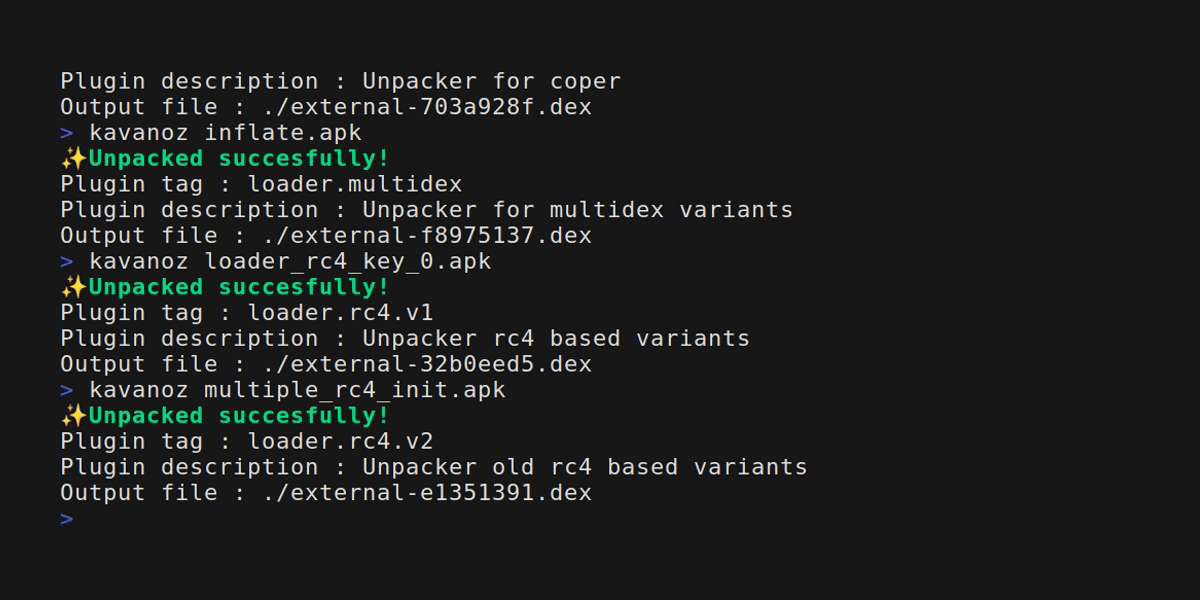 eybisi/kavanoz
Statisches Entpacken gängiger Android-Banker-Malware.
 xchwarze/ar150-wifipineapple
Konvertieren Sie Ihre AR150 in eine Wifi Pineapple NANO
 mandiant/flashmingo
Automatische Analyse von SWF-Dateien basierend auf einigen Heuristiken. Erweiterbar über Plugins.
 openl2d/moc3ingbird
MOC3ingbird Exploit für Live2D (CVE-2023-27566)
 mrakovic-org/nashavm
Nasha ist eine virtuelle Maschine für .NET-Dateien und ihre Laufzeitumgebung wurde in C++/CLI erstellt.
 hugsy/recon_2024_windbg_workshop
Workshop-Materialien zur Beherrschung des WinDbg-Debuggings im Kernel- und Benutzermodus, mit KdNet-Setup, Demos und einer Time Travel…
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
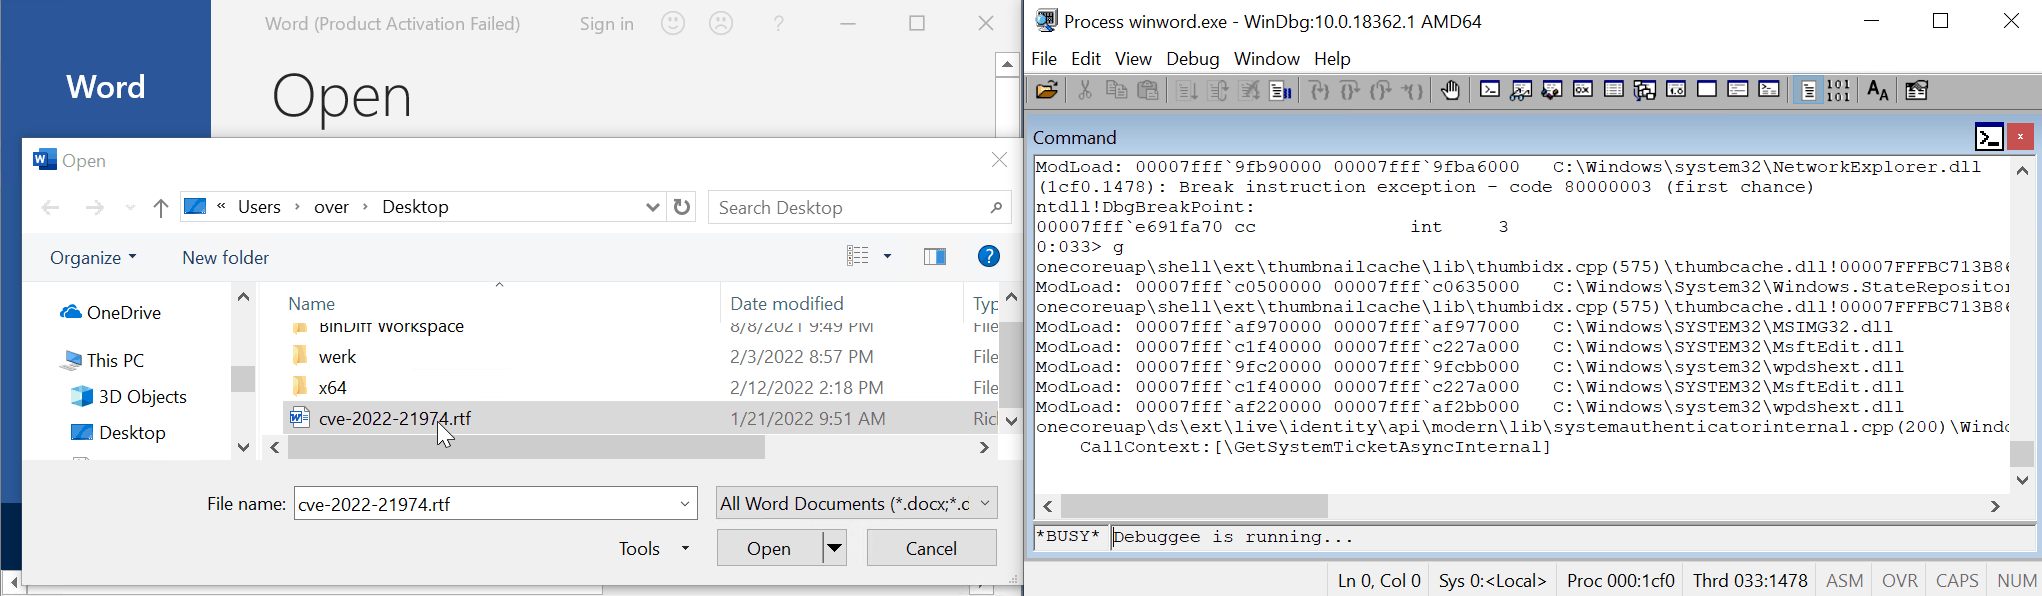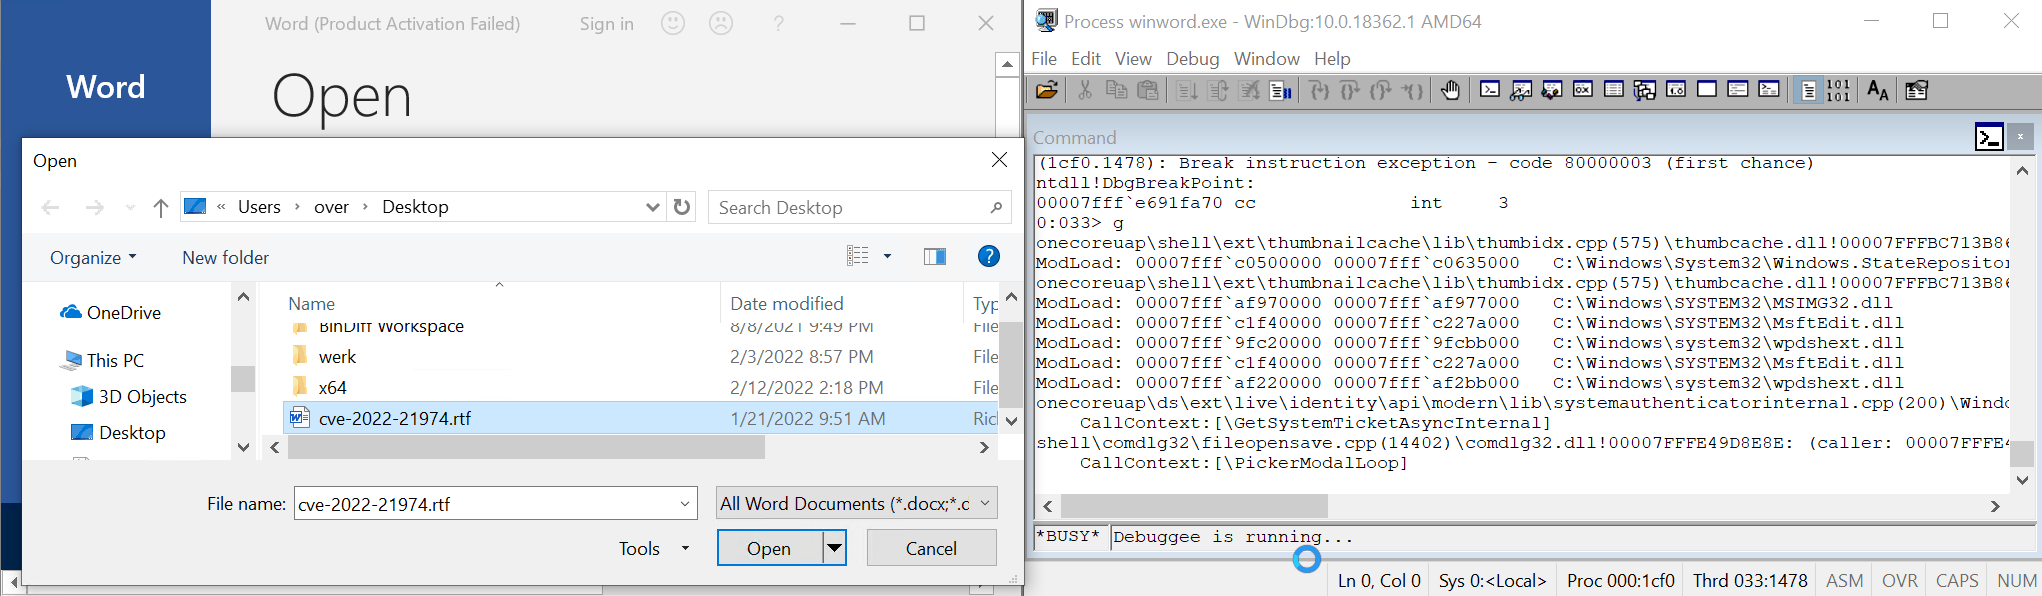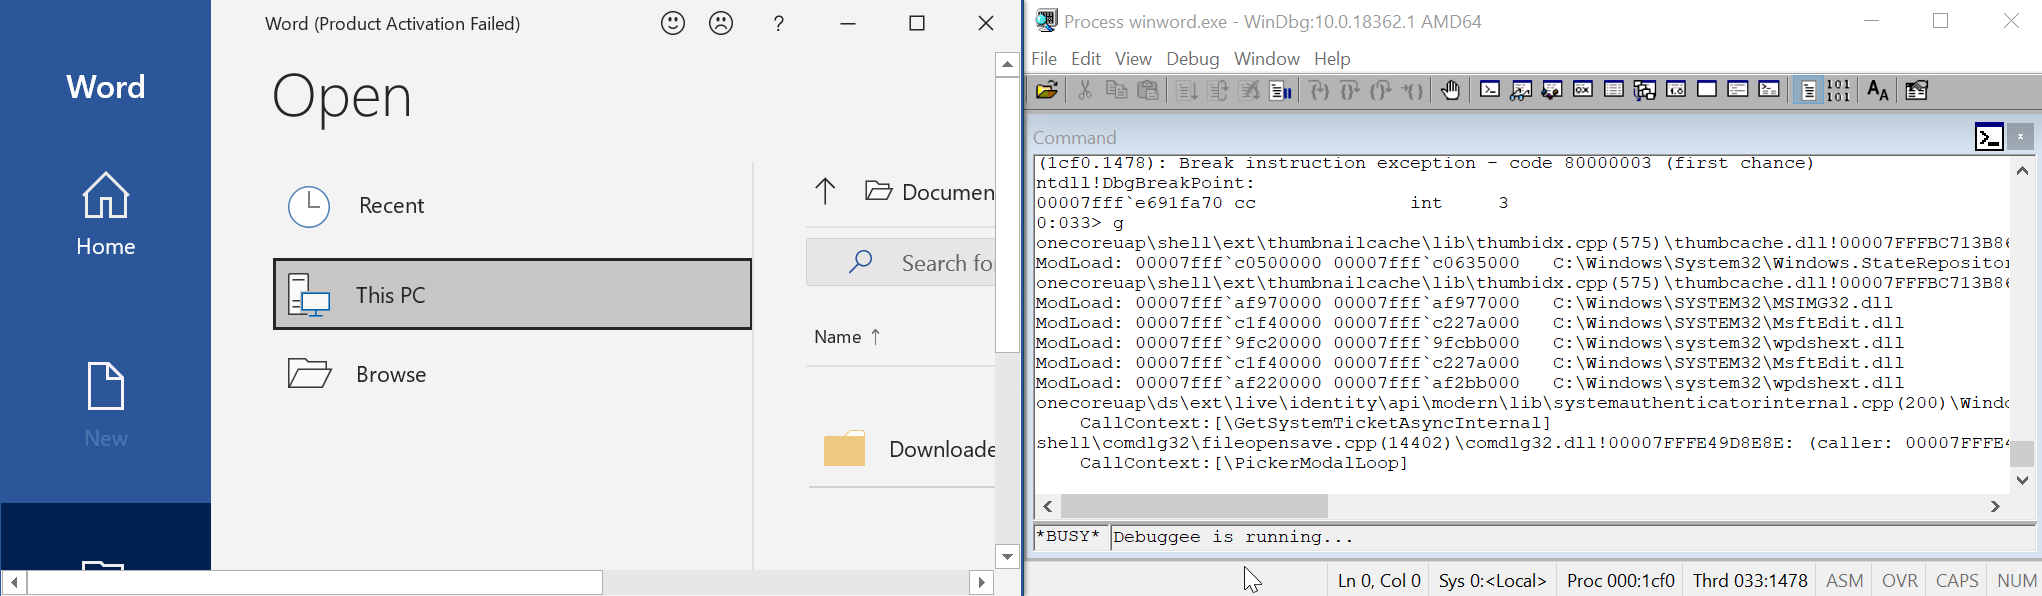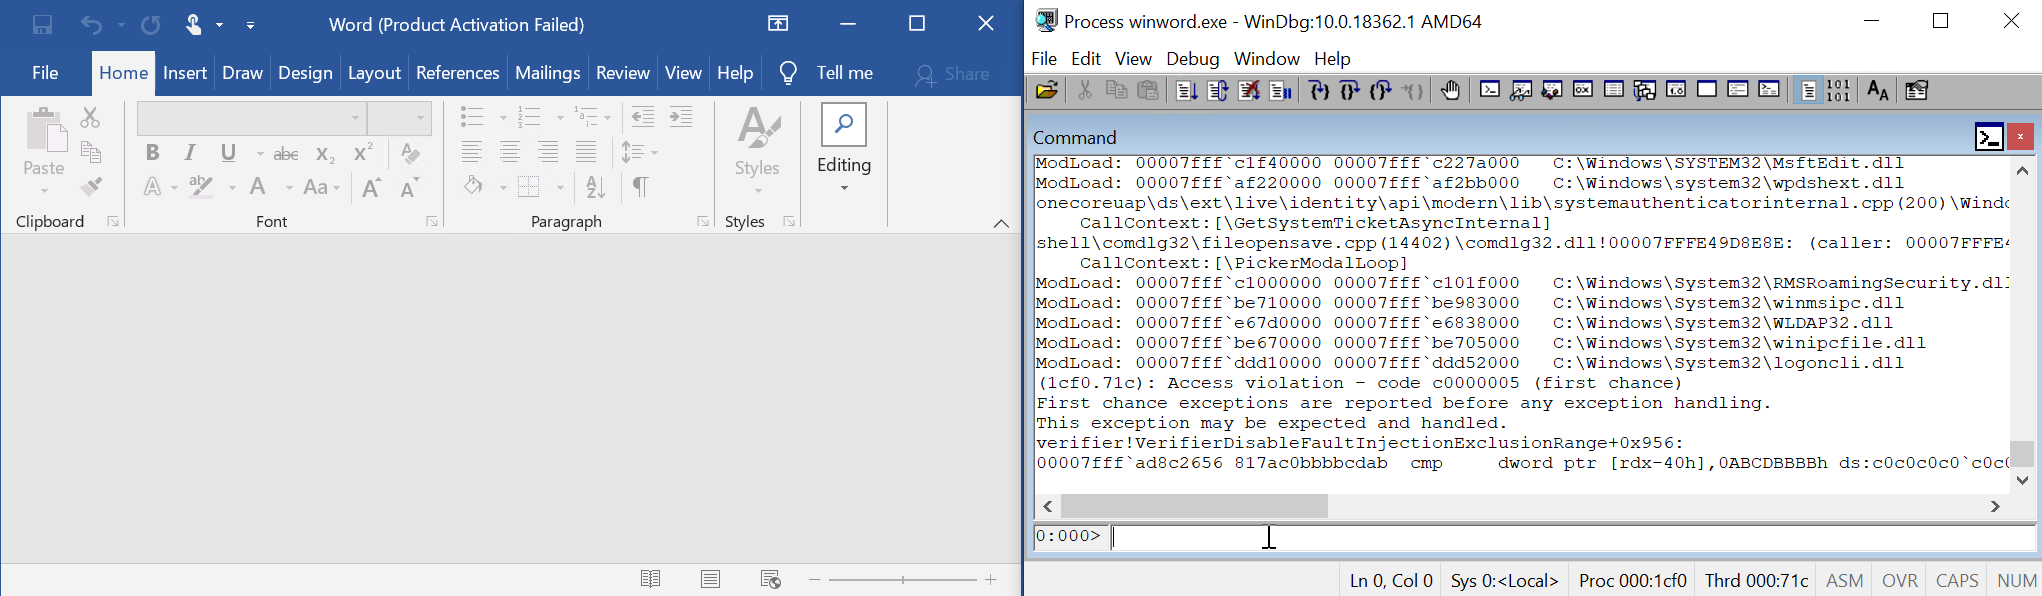 0vercl0k/cve-2022-21974
PoC für CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool ist ein PoC für CVE-2021-36799
 cisco-talos/remcos-decoder
Talos Decryptor POC für Remcos RAT Version 2.0.5 und früher
 ipuig/cve-2023-50564
Proof-of-Concept-Exploit für CVE-2023-50564, der Pluck CMS angreift und eine Reverse-Shell über eine bösartige Modulinstallation bereitstellt.
 damariion/cve-2015-8522.rce
Exploit für CVE-2015-8522, der auf Tivoli FastBack Server abzielt, mit Stack-basiertem Pufferüberlauf, ASLR/DEP-Umgehung und automatisierter…