
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 yeggor/uefi_retool
Ein Werkzeug für das Reverse Engineering von UEFI-Firmware
 20urc3/sekiryu
Umfassendes Toolkit für Ghidra headless.
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill Type-2 Hypervisor in Rust (Codename: Matrix)
 coldzer0/cmulator
Cmulator ist ein (x86 - x64) scriptbarer Reverse-Engineering-Sandbox-Emulator für Shellcode und PE-Binärdateien. Basiert auf Unicorn & Zydis Engine &…
 0vercl0k/cve-2022-21971
PoC für CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability"
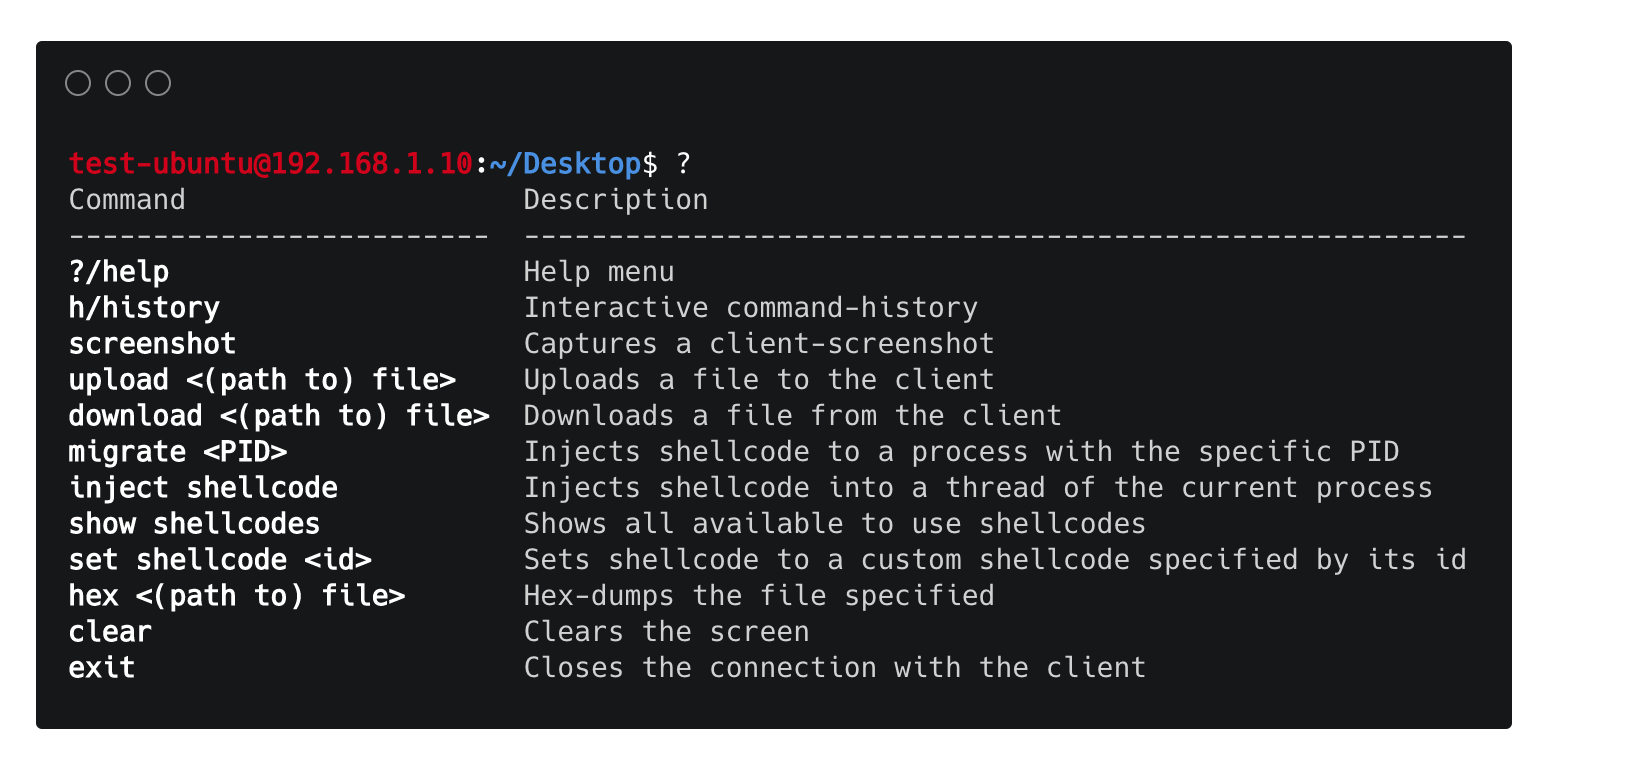 chrispetrou/hrshell
HRShell ist eine HTTPS/HTTP-Reverse-Shell, die mit flask erstellt wurde. Es ist ein fortschrittlicher C2-Server mit vielen Features & Fähigkeiten.
 beardypig/ghidra-emotionengine
Ghidra-Prozessor für die MIPS-basierte Emotion-Engine-CPU der Play Station 2.
 sentinel-one/peafl64
Tool zur statischen Binärinstrumentierung für Windows-x64-Executables
 ospg/binwalk
Firmware-Analyse-Tool
 mandiant/flare-qdb
Kommandozeilen- und Python-Debugger zur Instrumentierung und Modifizierung des Verhaltens nativer Software unter Windows und Linux.
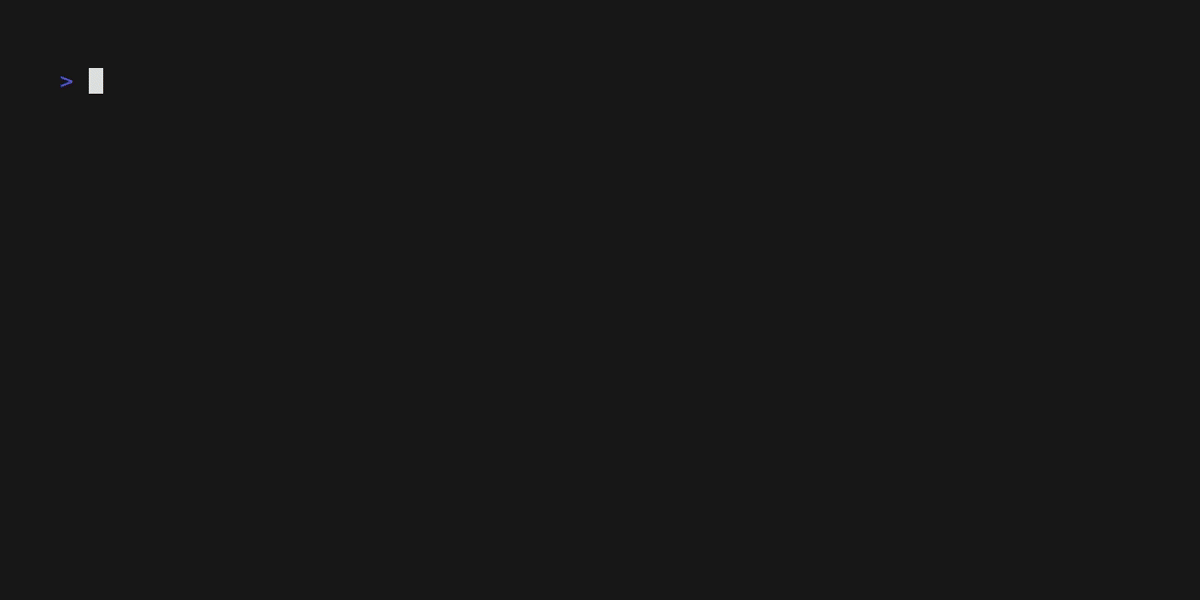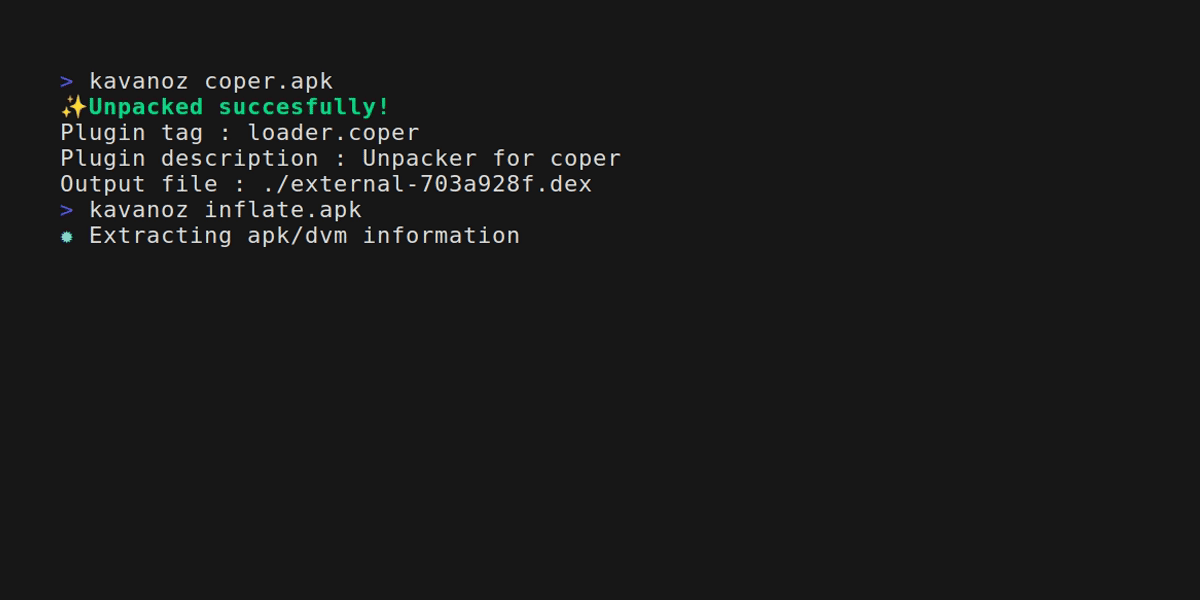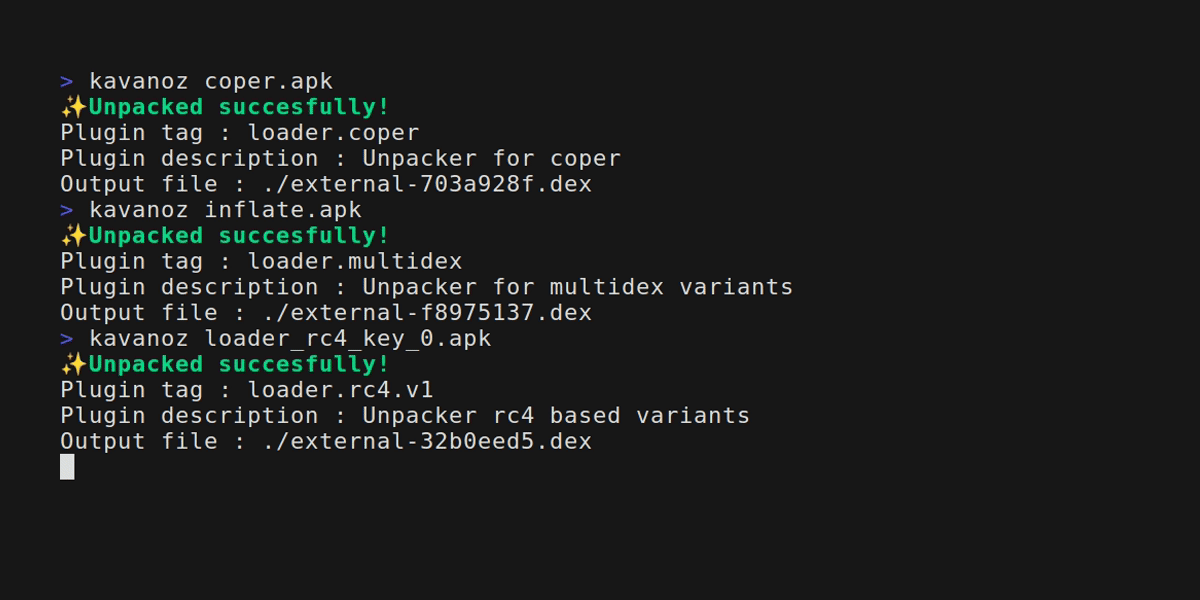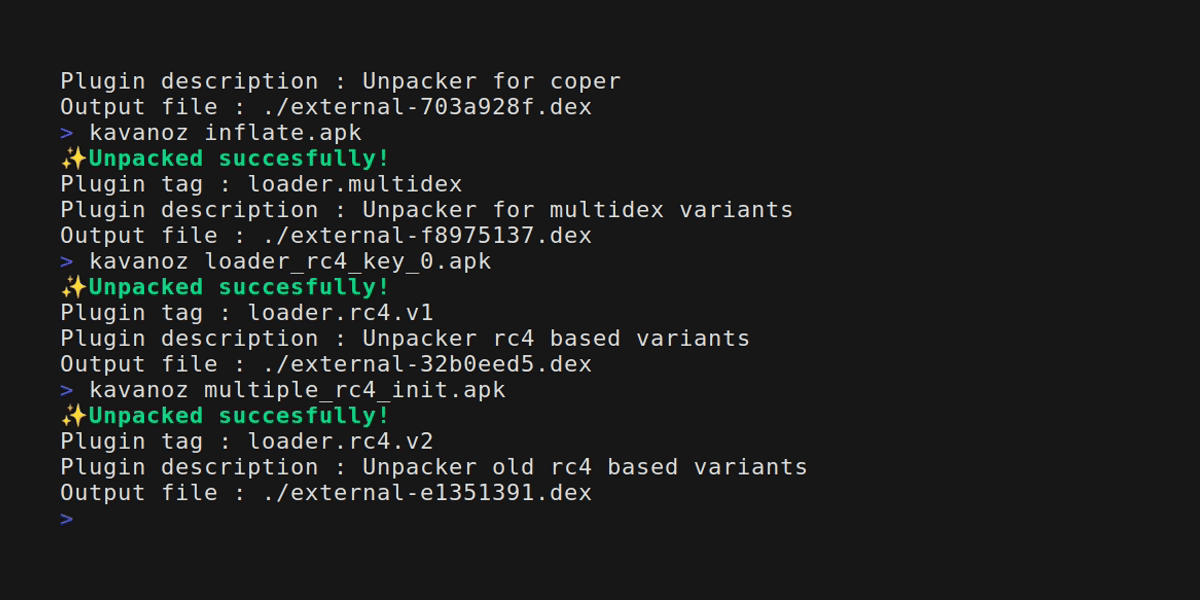 eybisi/kavanoz
Statisches Entpacken gängiger Android-Banker-Malware.
 xchwarze/ar150-wifipineapple
Konvertieren Sie Ihre AR150 in eine Wifi Pineapple NANO
 mandiant/flashmingo
Automatische Analyse von SWF-Dateien basierend auf einigen Heuristiken. Erweiterbar über Plugins.
 openl2d/moc3ingbird
MOC3ingbird Exploit für Live2D (CVE-2023-27566)
 mrakovic-org/nashavm
Nasha ist eine virtuelle Maschine für .NET-Dateien und ihre Laufzeitumgebung wurde in C++/CLI erstellt.
 hugsy/recon_2024_windbg_workshop
Workshop-Materialien zur Beherrschung des WinDbg-Debuggings im Kernel- und Benutzermodus, mit KdNet-Setup, Demos und einer Time Travel…
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
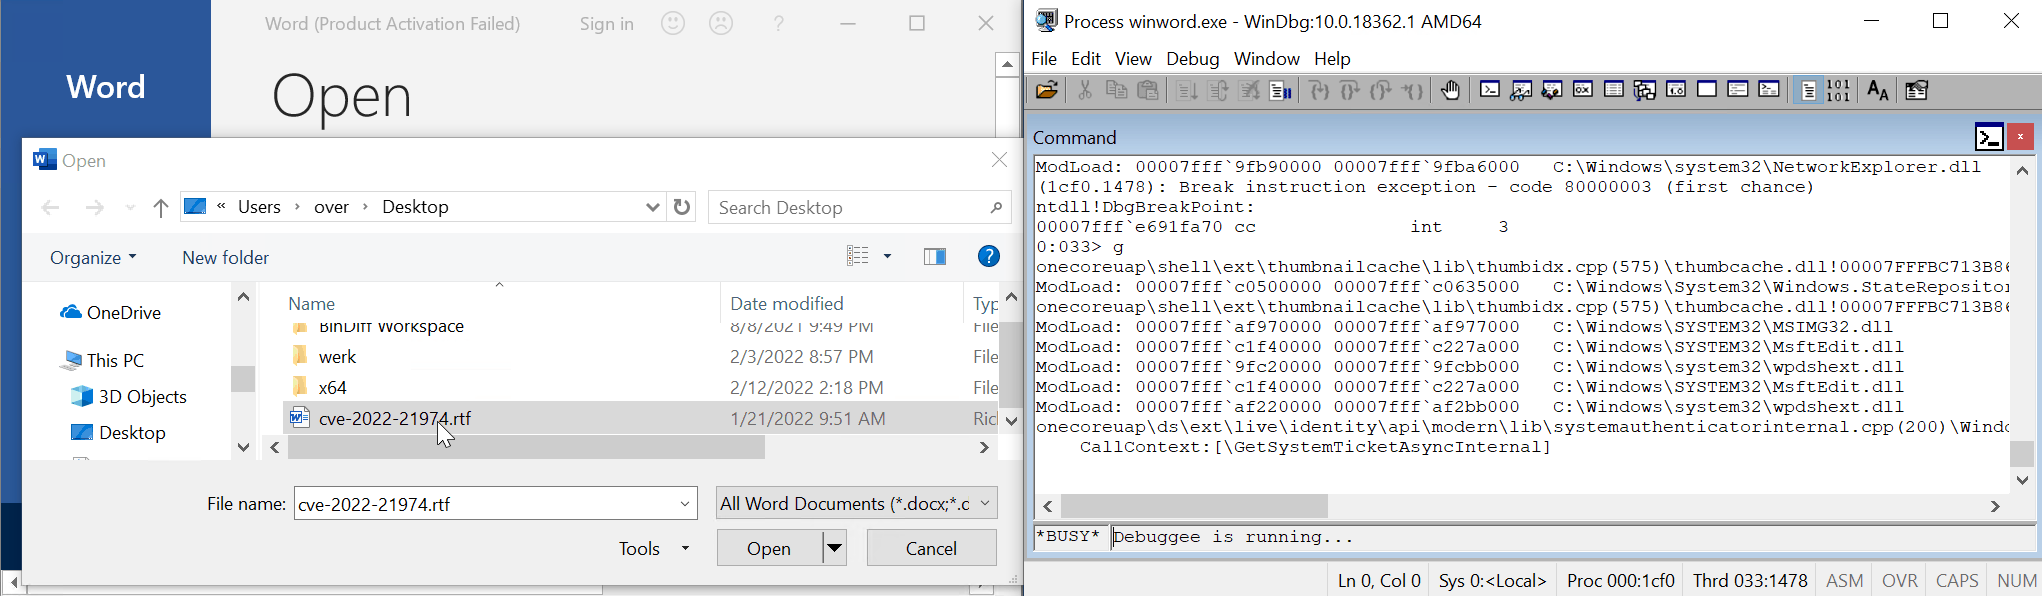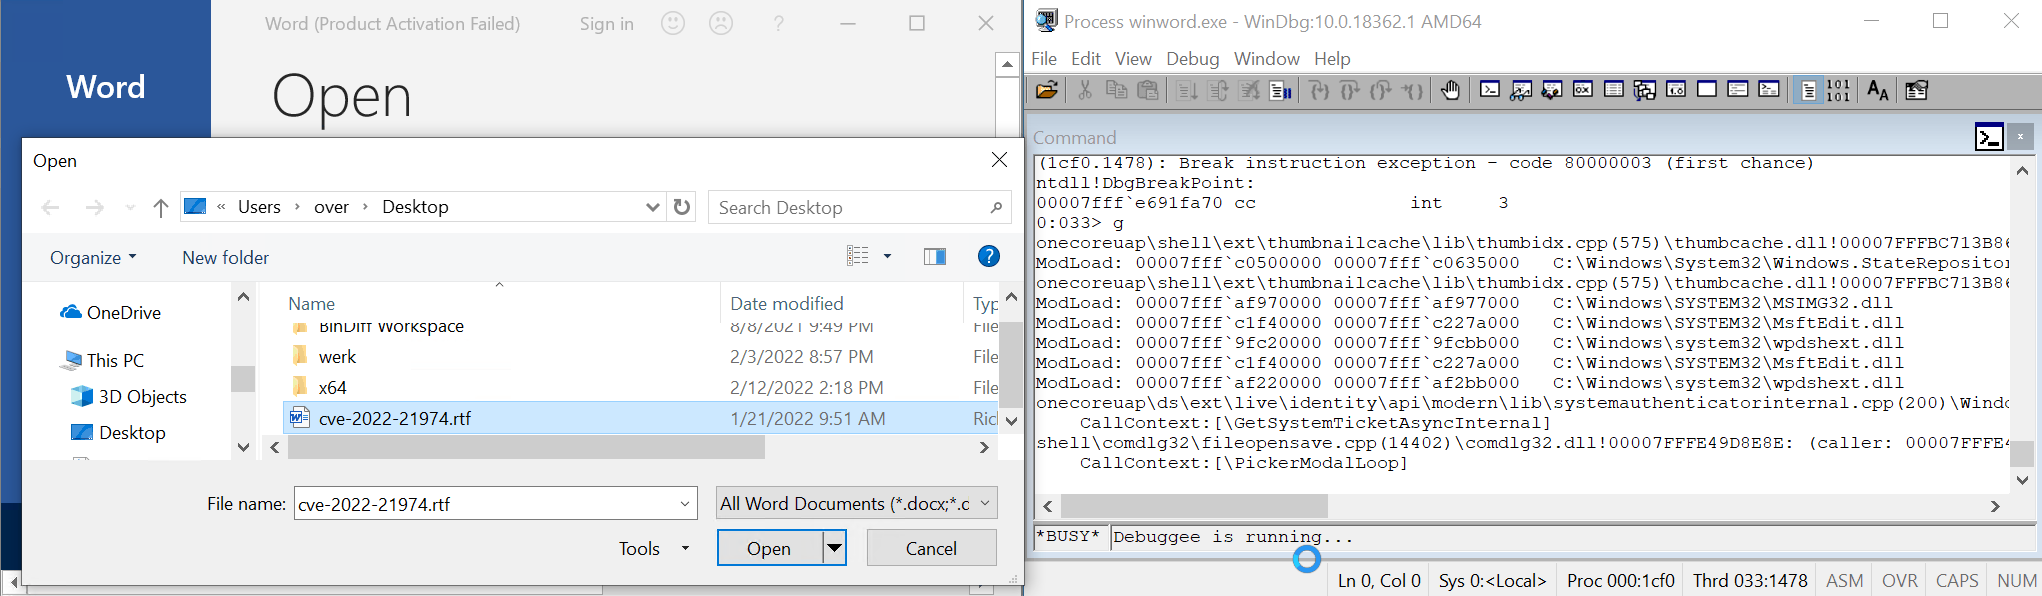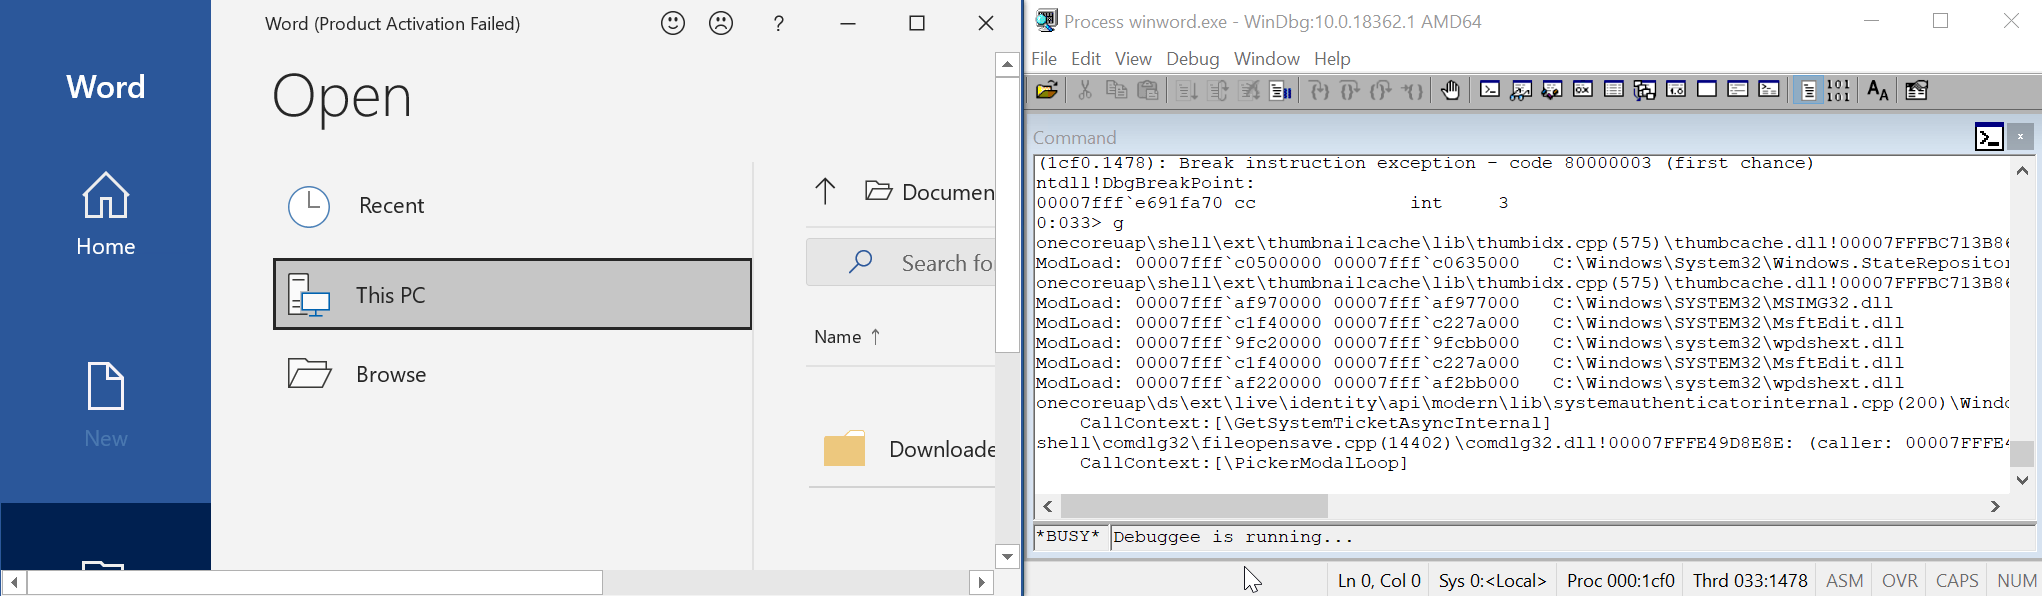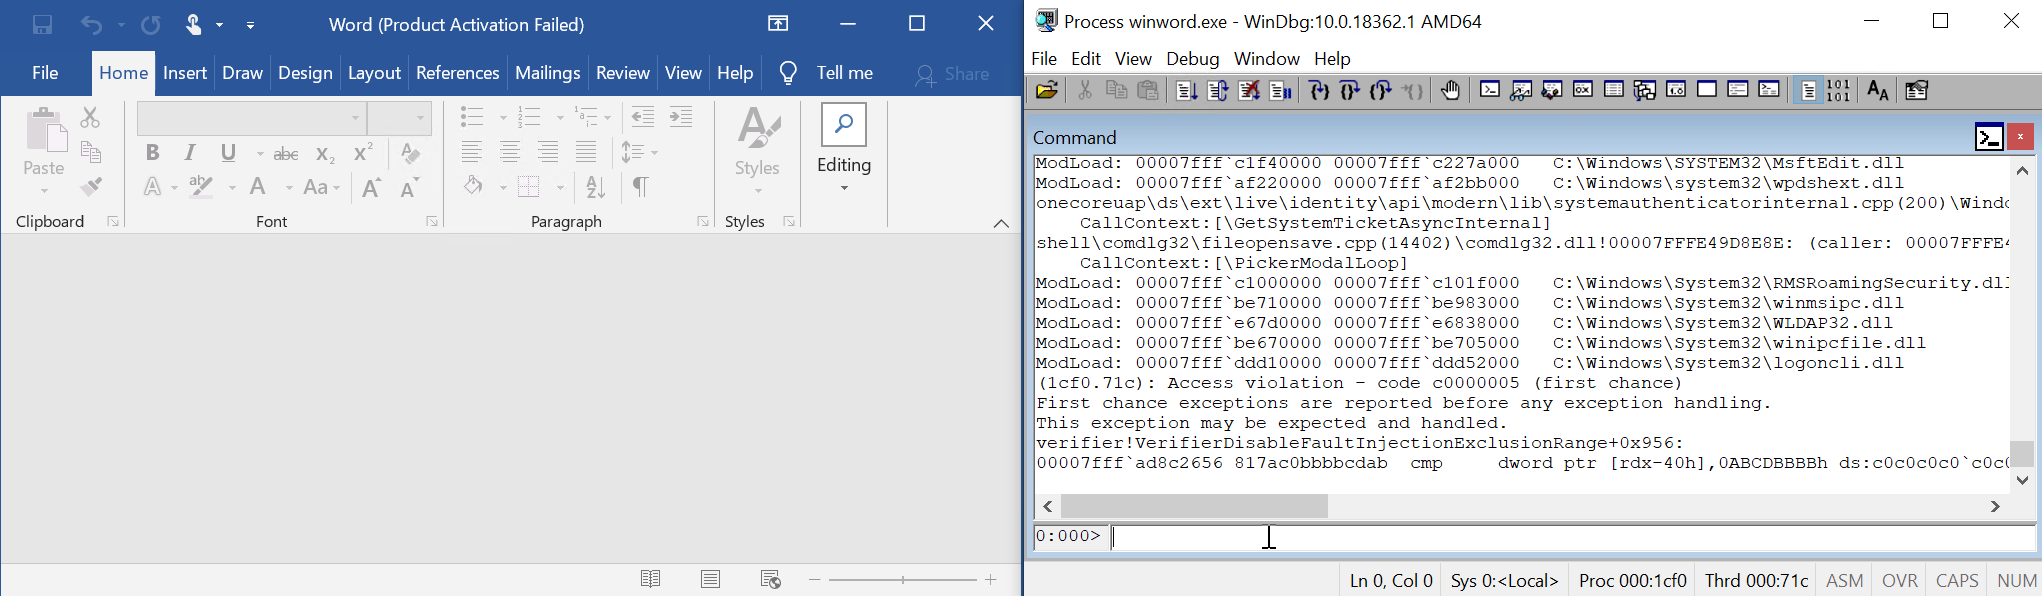 0vercl0k/cve-2022-21974
PoC für CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"








