#1
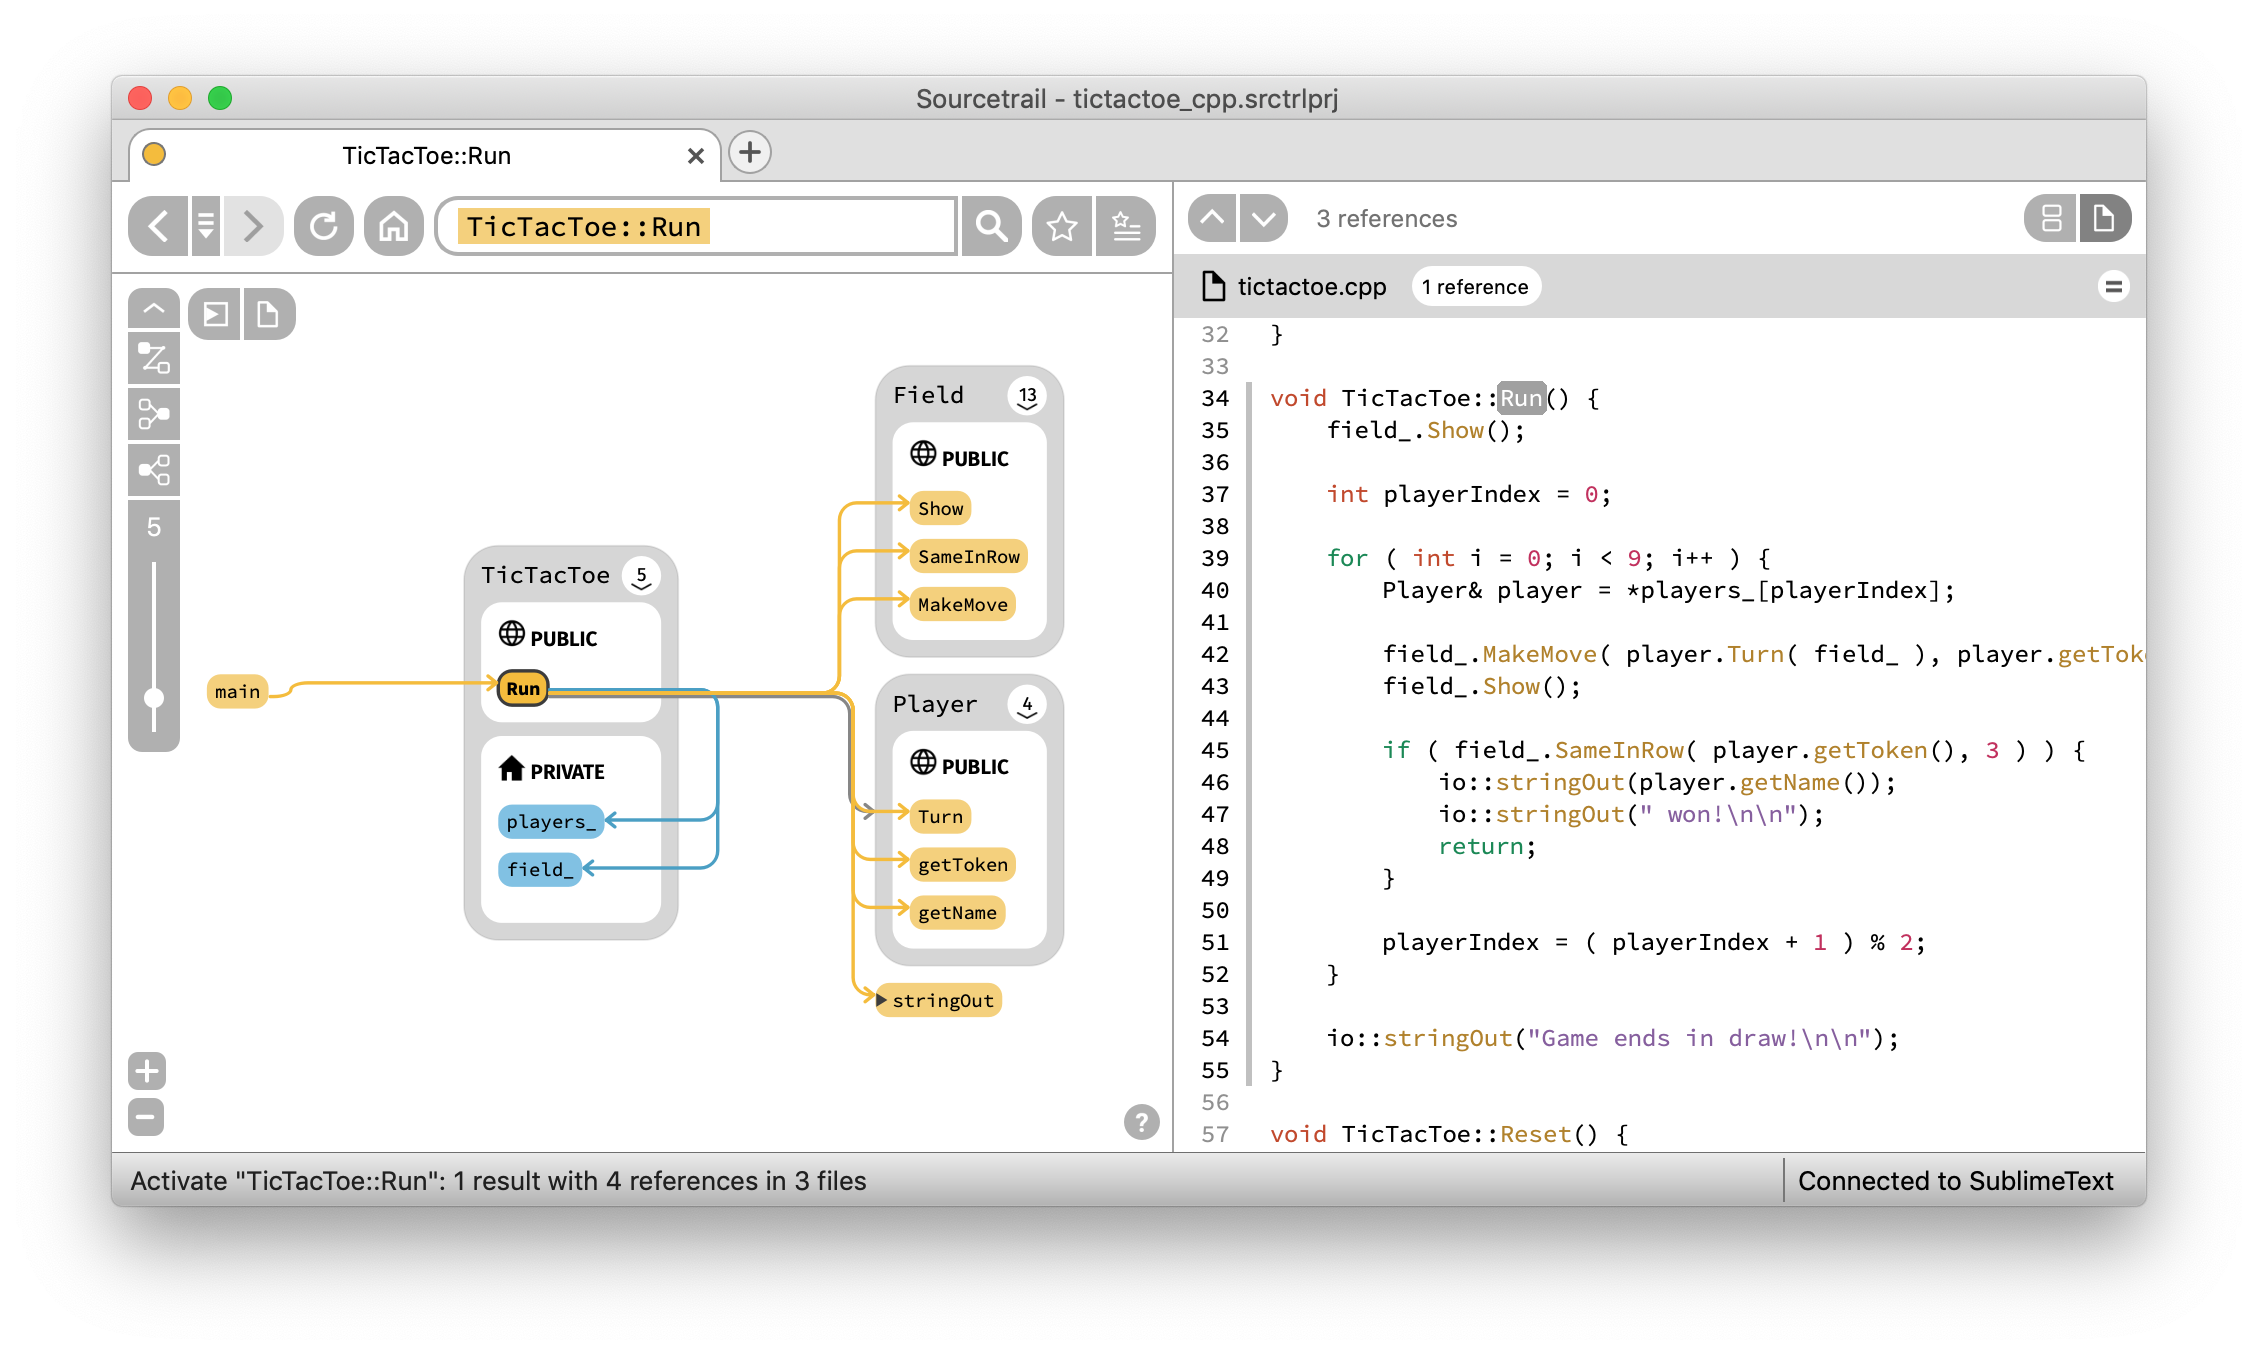
 coatisoftware/sourcetrail
Sourcetrail - freier und quelloffener interaktiver Quellcode-Explorer
 jopohl/urh
Universal Radio Hacker: Untersuche drahtlose Protokolle wie ein Boss
 volatilityfoundation/volatility
Ein fortschrittliches Framework für Speicherforensik
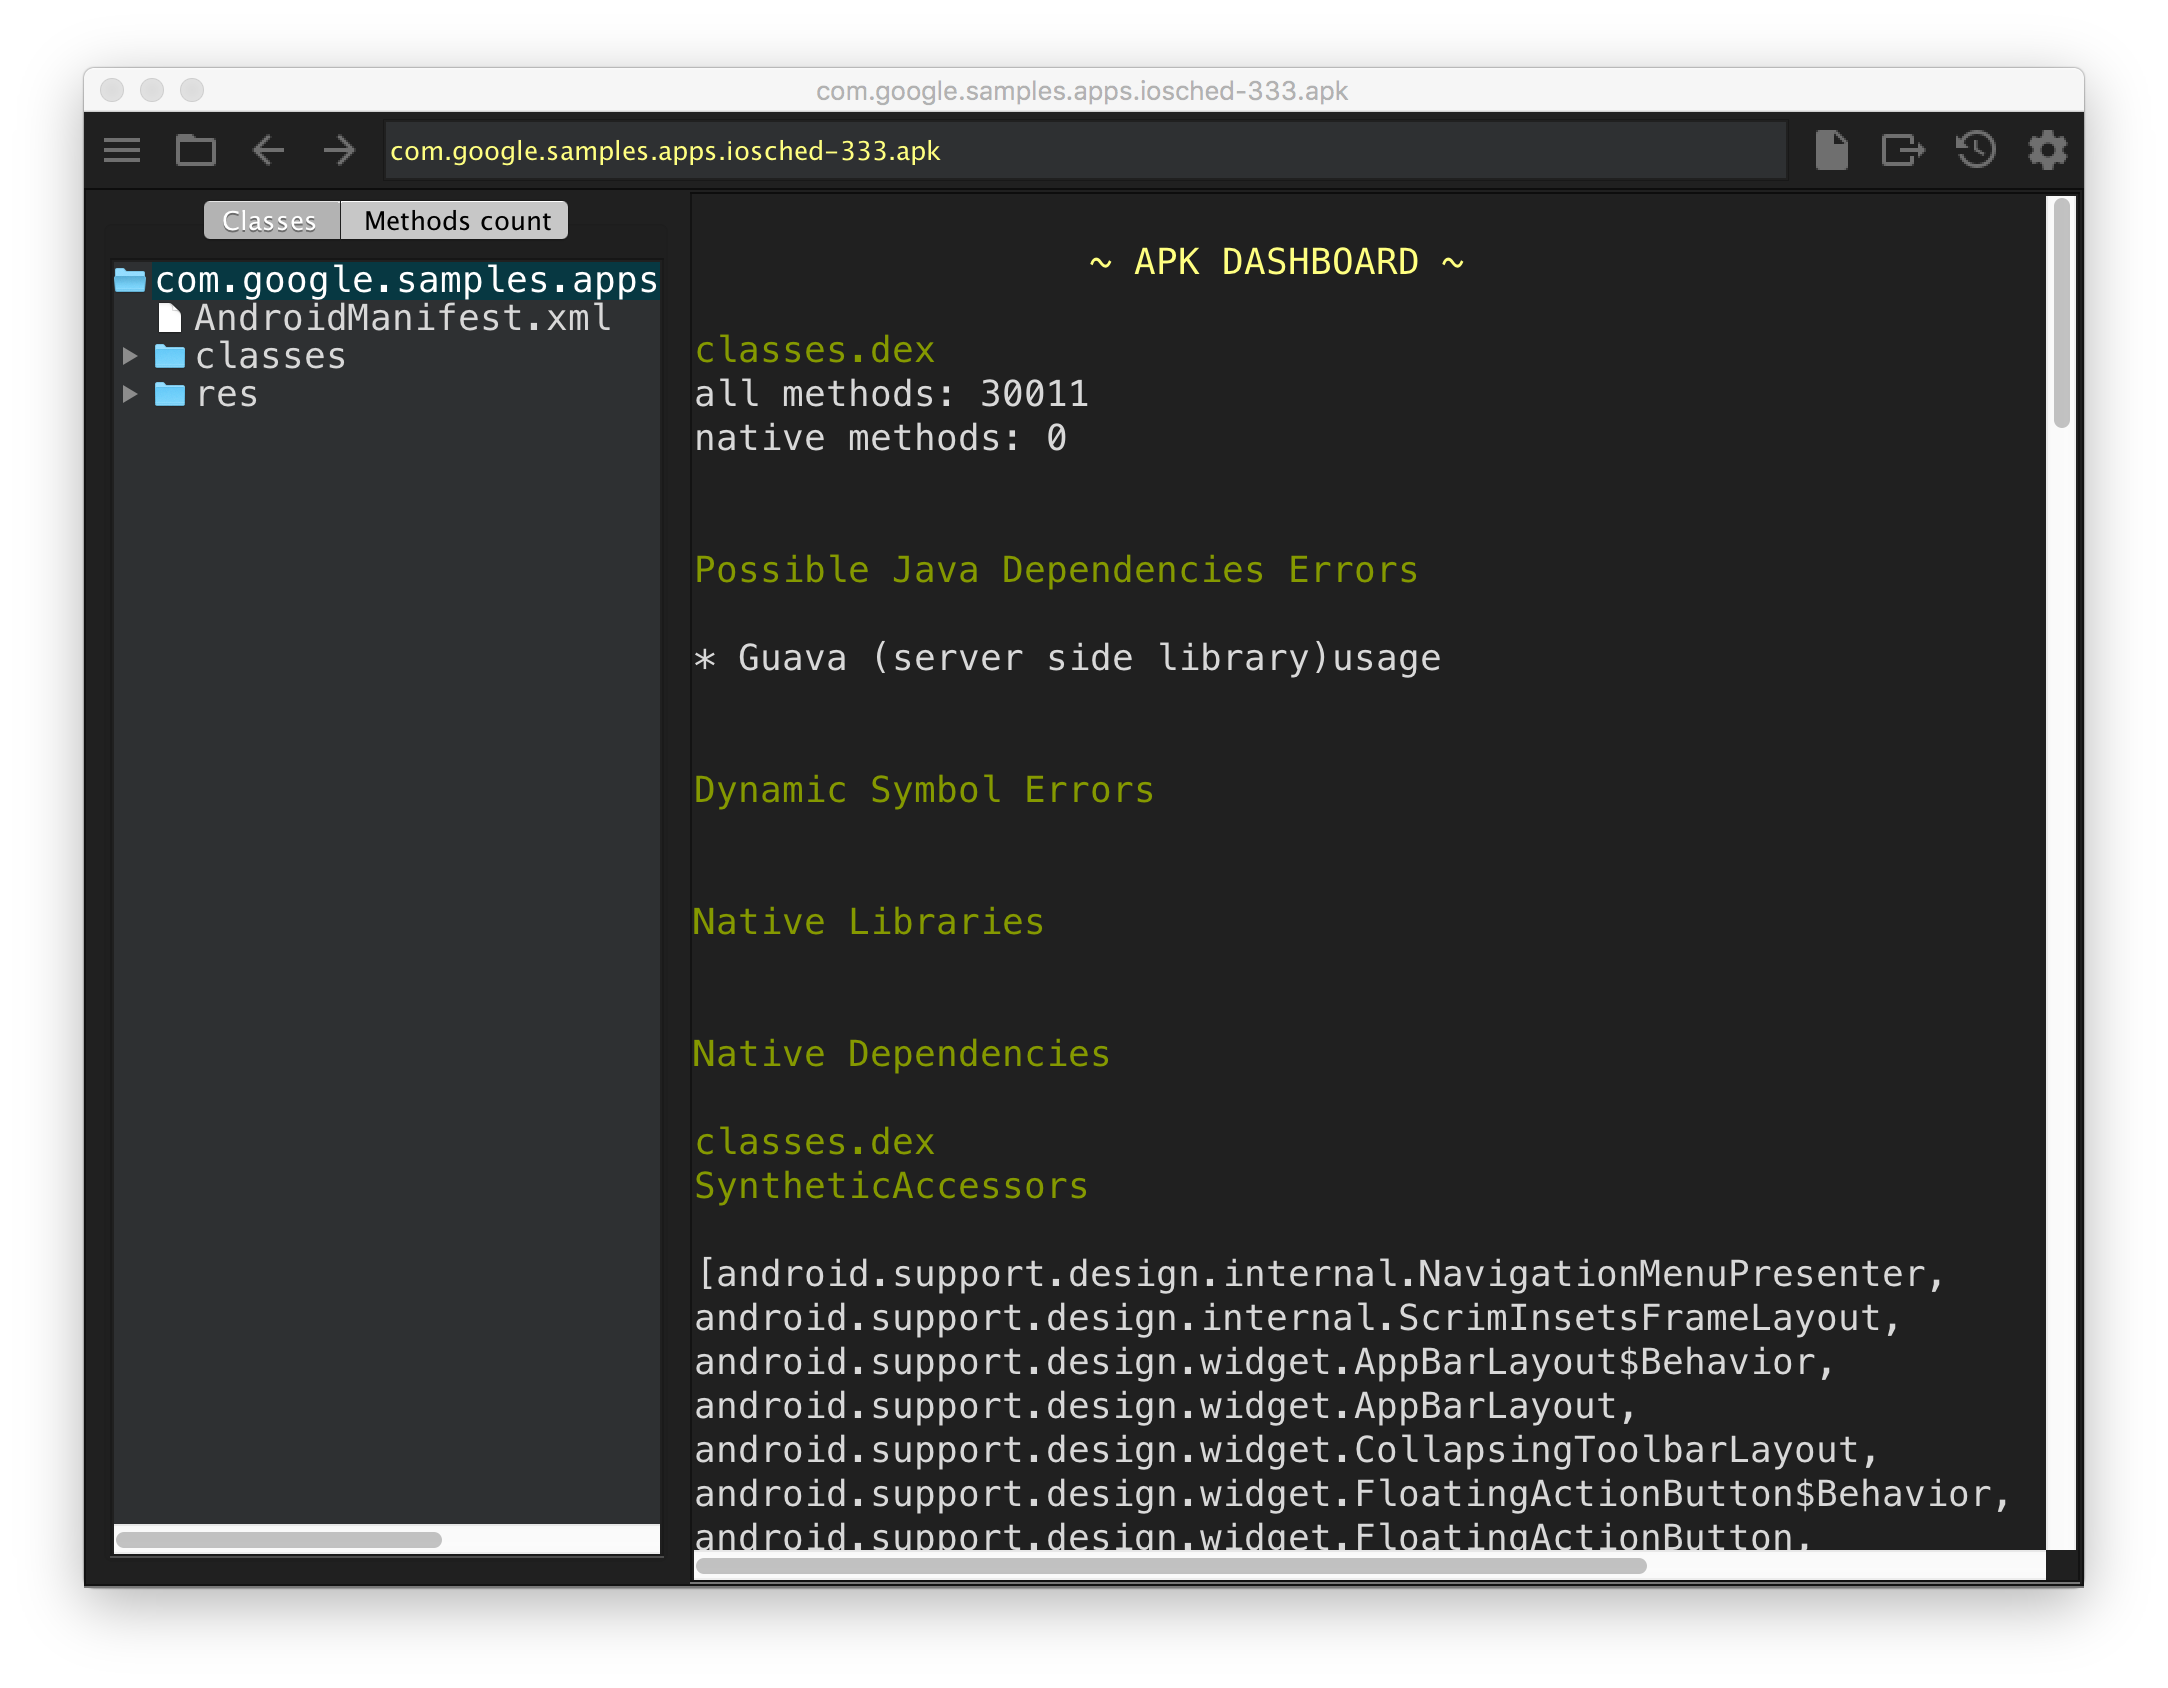 google/android-classyshark
Android- und Java-Bytecode-Viewer
 de4dot/de4dot
.NET-Deobfusktor und -Unpacker.
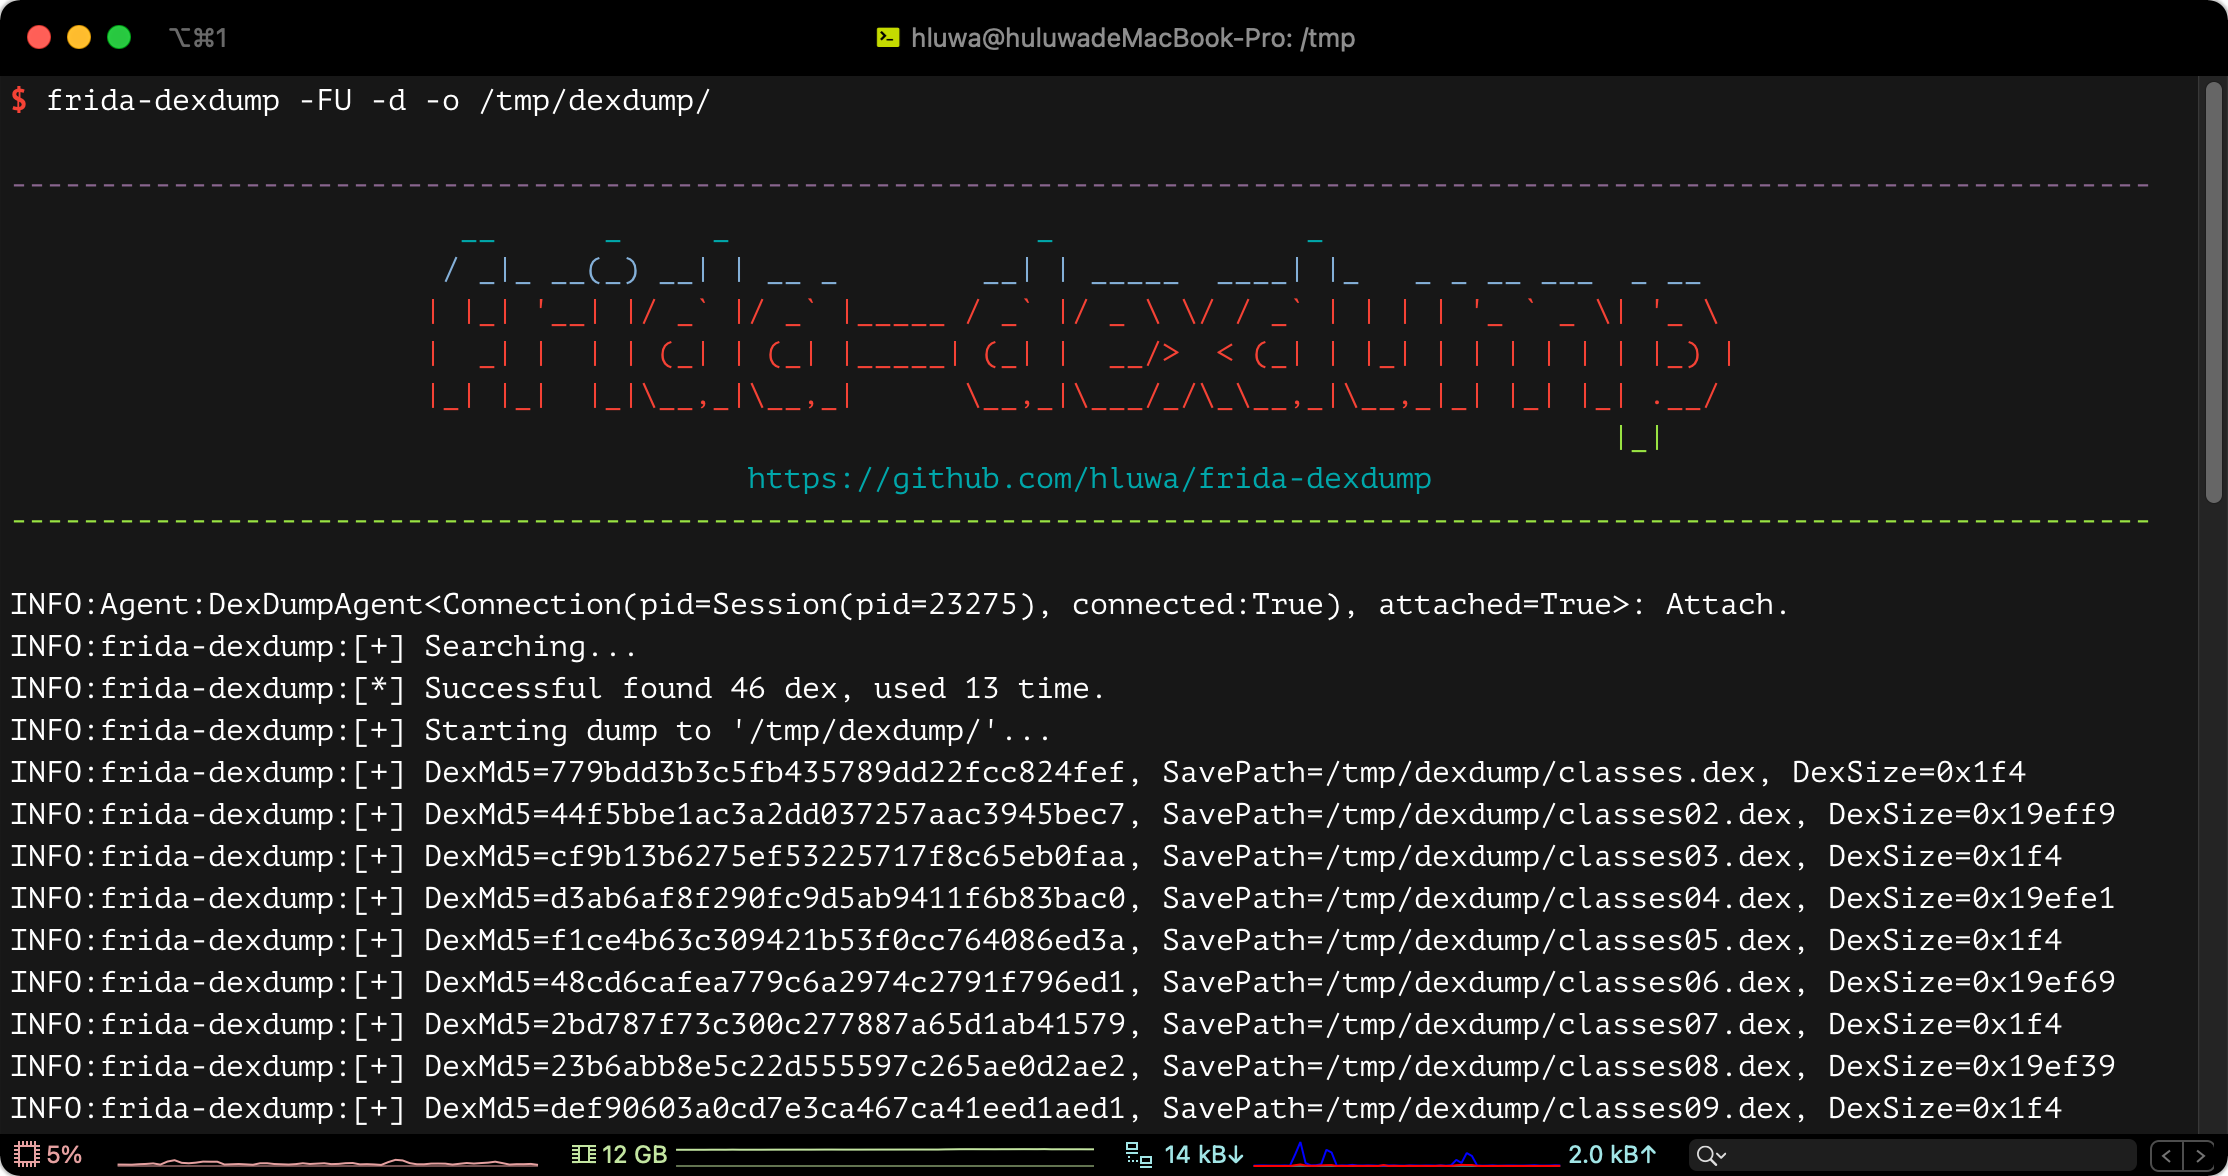 hluwa/frida-dexdump
Ein Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
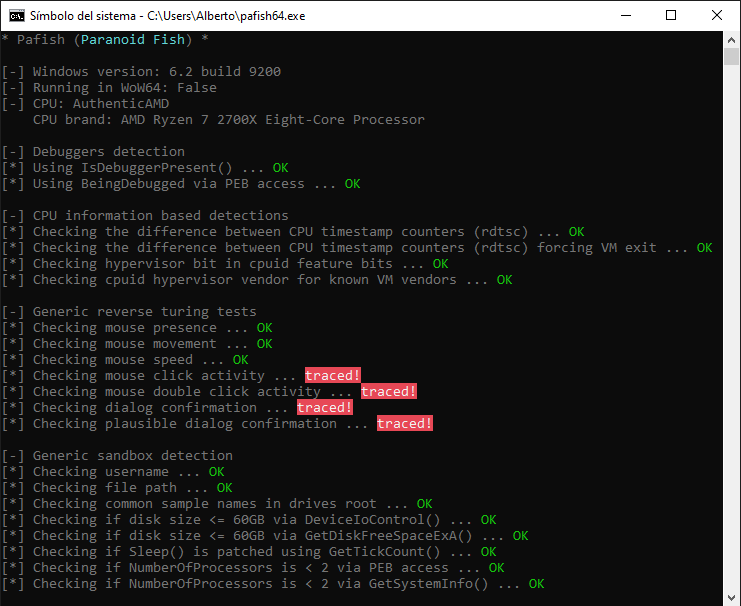 a0rtega/pafish
Pafish ist ein Testwerkzeug, das verschiedene Techniken einsetzt, um virtuelle Maschinen und Malware-Analyseumgebungen auf dieselbe Weise zu…
 trailofbits/manticore
Symbolisches Ausführungswerkzeug
 google/enjarify
Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…
 mandiant/flare-ida
IDA-Pro-Werkzeuge vom FLARE-Team
 cisco-talos/pyrebox
Python-scriptbare Reverse-Engineering-Sandbox, ein Framework zur Instrumentierung und Inspektion virtueller Maschinen auf Basis von QEMU
 viper-framework/viper
Binäranalyse- und Verwaltungsframework
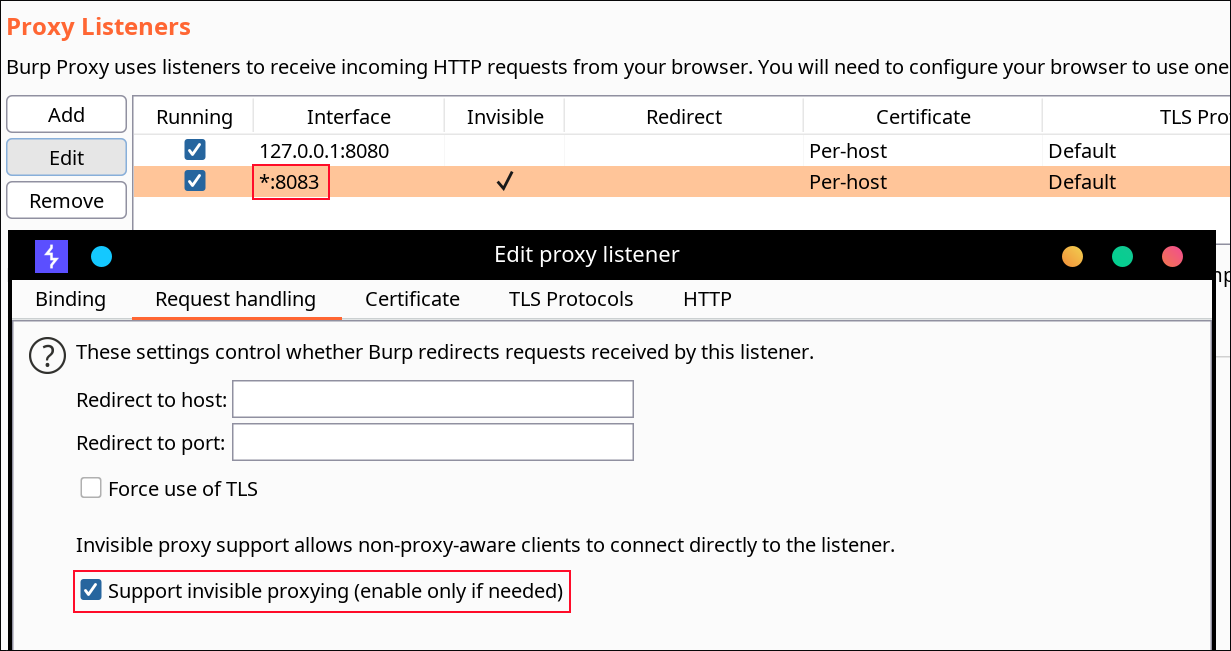 ptswarm/reflutter
Flutter Reverse Engineering Framework
 das-labor/panopticon
Ein freies, plattformübergreifendes Disassembler-Tool.