
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
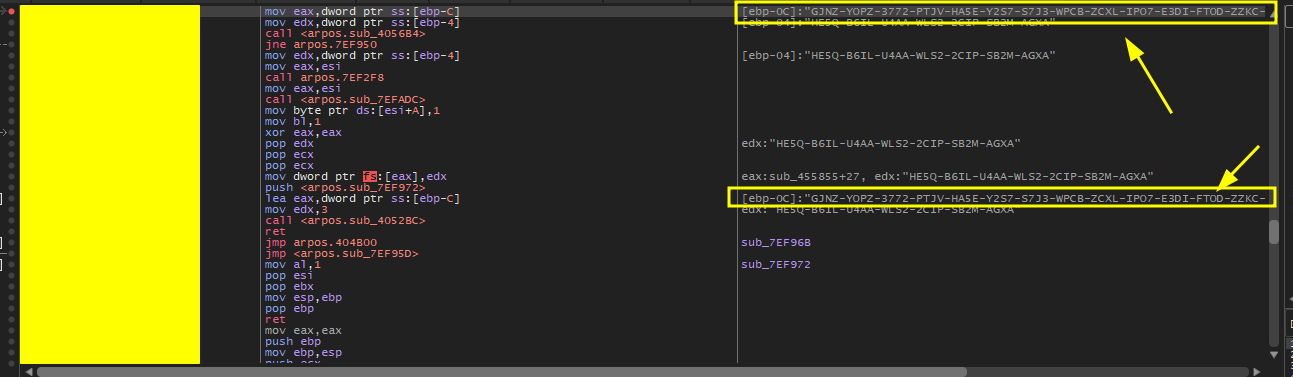
 yonathanpy/cve-2025-65320
CVE-2025-65320 Proof-of-Concept, der die Extraktion von Klartext-Lizenzschlüsseln aus dem Prozessspeicher durch Anhängen eines Debuggers demonstriert…
 pirosap/aquos-r7-ghostlock
Gerätespezifischer Linux-5.10-Kernel-Root-Exploit für Sharp AQUOS R7 (CVE-2026-43499), der temporär UID 0 mit SELinux permissive und einem su-Daemon…
 sneakynachos/cve-2026-15718-who-put-ptrs-in-my-wasm
PoC-Exploitkette für CVE-2026-15718: SpiderMonkey-wasm-Baseline-Compiler array.fill missing-sync -> ungültiger Zeiger -> addrOf/fakeobj -> beliebiges…
 fusiondrive/cve-2026-43499-a36
Standalone CVE-2026-43499 Port für Galaxy A36 5G SM-A366W A366WVLS3AYG1 mit KernelSU Late-Load
 gmh5225/ampa.sys-exp
Nicht mein Code. nur zum Speichern.
 trustedsec/lazzzy_dump
Extrahiert und entschlüsselt statisch AES-CBC/XOR-verschleierten Shellcode aus laZzzy-verpackten PE-Binärdateien mittels Signaturabgleich und…
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl Dateiformat
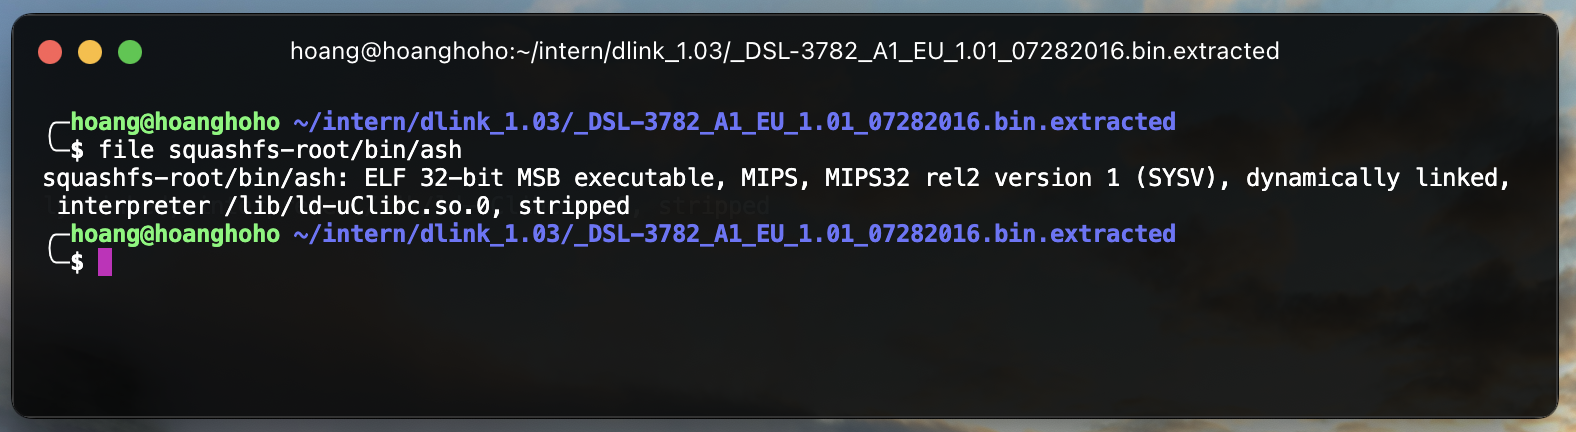 hoangrealer/cve-2023-27216
Der Ansatz eines Neulings beim Firmware-Hacking
 majdae/cve-2025-47812-research
Akademisches Forschungs-Repository zur Analyse von CVE-2025-47812, einer kritischen RCE-Sicherheitslücke im Wing FTP Server durch Lua-Injection,…
 lathika-3006/solar-exploiting-log-4j
Schritt-für-Schritt-TryHackMe-Walkthrough zur Ausnutzung der Log4Shell-Schwachstelle (CVE-2021-44228), um Remote-Code-Ausführung zu erreichen und…
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
Statisches Reverse-Engineering eines GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS-Images: vollständige Extraktionsanalyse der UEFI-Firmware-Volumes des…
 m10ust/machscope
Explorer für macOS-IPC, launchd, Mach-O und Vertrauensbeziehungen — terminal-natives Forensik-Tool ohne Abhängigkeiten
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Reverse-Engineering-Analyse von RedLine Stealer, einem .NET-basierten Info-Stealer, der C2-Domains (198.46.86.63, tempuri.org) verwendet, Windows…
 gmh5225/access_updated
Kernelmodus-Syscall-Wrapper mit Zydis-basierter dynamischer Musterfindung für Windows 10/11
 asama7706r-ui/strilight
Überführt x86-64-Binärschleifen mittels Strided-Interval-Analyse in geschlossene SMT-Constraints und ermöglicht so symbolische Ausführung in O(1)…
 darioi/droidcarve
Android Reverse Engineering Framework
 gmh5225/frida-stalker-ntstrace
frida-stalker-basierter Systemaufruf-Tracer unter Windows (x64).
 sgswzglwlx/vivo-root-build
Baut einen Root-Exploit für vivo/iQOO-Geräte, der auf CVE-2026-43499 abzielt und Kernel-Techniken wie KASLR-Bypass und CFI-Manipulation nutzt, um…








