
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 hasherezade/libpeconv
Custom-Bibliothek zum Laden und Manipulieren von PE-Dateien für manuelles Mapping, IAT-Hooking, Memory-Dumping und das Neuaufbauen von Importen für…
 reclassnet/reclass.net
Mehr als ein ReClass-Port auf die .NET-Plattform.
 bootleg/ret-sync
ret-sync ist eine Sammlung von Plugins, die dabei hilft, eine Debugging-Sitzung (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) mit den Disassemblern…
 kevthehermit/ratdecoders
Python-Decoder für gängige Remote-Access-Trojaner
 softscheck/tplink-smartplug
TP-Link WiFi SmartPlug-Client und Wireshark-Dissector
 vicanso/pingap
Ein Reverse-Proxy wie nginx, basierend auf Pingora, einfach und effizient.
 ilias1988/hacking-cheatsheets
Eine umfassende Sammlung von Cheatsheets, Leitfäden und Tools für Penetrationstests.
 greatscottgadgets/facedancer
Implementieren Sie Ihr eigenes USB-Gerät in Python, unterstützt durch ein Hardware-Peripheriegerät wie Cynthion oder GreatFET
 taielab/awesome-hacking-lists
Eine kuratierte Sammlung von erstklassigen Penetrationstest-Tools und Produktivitätshilfsprogrammen aus verschiedenen Bereichen. Mach mit, um zu…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
Eine kuratierte Liste von Plugins für IDA, x64DBG, Ghidra und OllyDBG.
 intelxed/xed
Low-Level-Bibliothek zum Kodieren und Dekodieren von IA32/Intel64-x86-Instruktionen, die APIs für Instruktionslänge, Operanden, Kategorien und…
 mandiant/flare-learning-hub
Kostenlose Bildungsinhalte zu Reverse Engineering und Malware-Analyse vom FLARE-Team
 hahwul/mobilehackersweapons
Mobile Hacker's Weapons / Eine Sammlung cooler Werkzeuge, die von Mobile-Hackern verwendet werden. Happy hacking , Happy bug-hunting
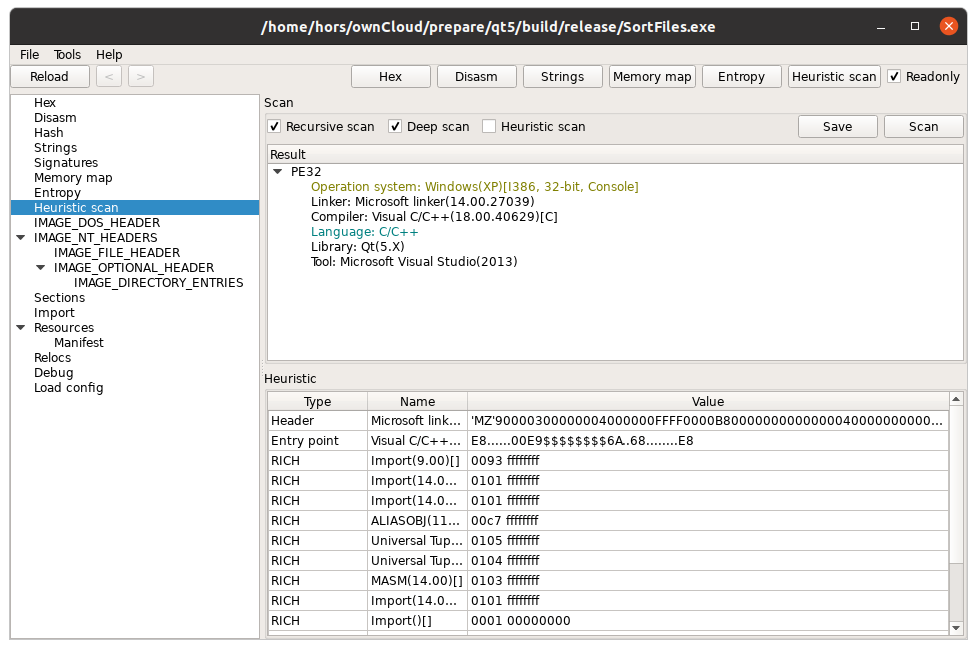 horsicq/xpeviewer
PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.
 theopolis/uefi-firmware-parser
Analysieren von BIOS/Intel ME/UEFI-Firmware-bezogenen Strukturen: Volumes, Dateisysteme, Dateien usw.
 califio/publications
Kuratierte Sammlung von Sicherheitsforschungsarbeiten, CVE-Exploit-Analysen, Reverse-Engineering-Analysen von Apple-Interna und beauftragten…
 rehints/efixplorer
IDA-Plugin und Lader für die Analyse von UEFI-Firmware und die Automatisierung von Reverse Engineering








