#1
 iot-ptv/iot-pt-v1
Eine virtuelle Umgebung zum Pentesting von IoT-Geräten
 mandiant/flashmingo
Automatische Analyse von SWF-Dateien basierend auf einigen Heuristiken. Erweiterbar über Plugins.
 dnspy/dnspy
.NET-Debugger und Assembly-Editor
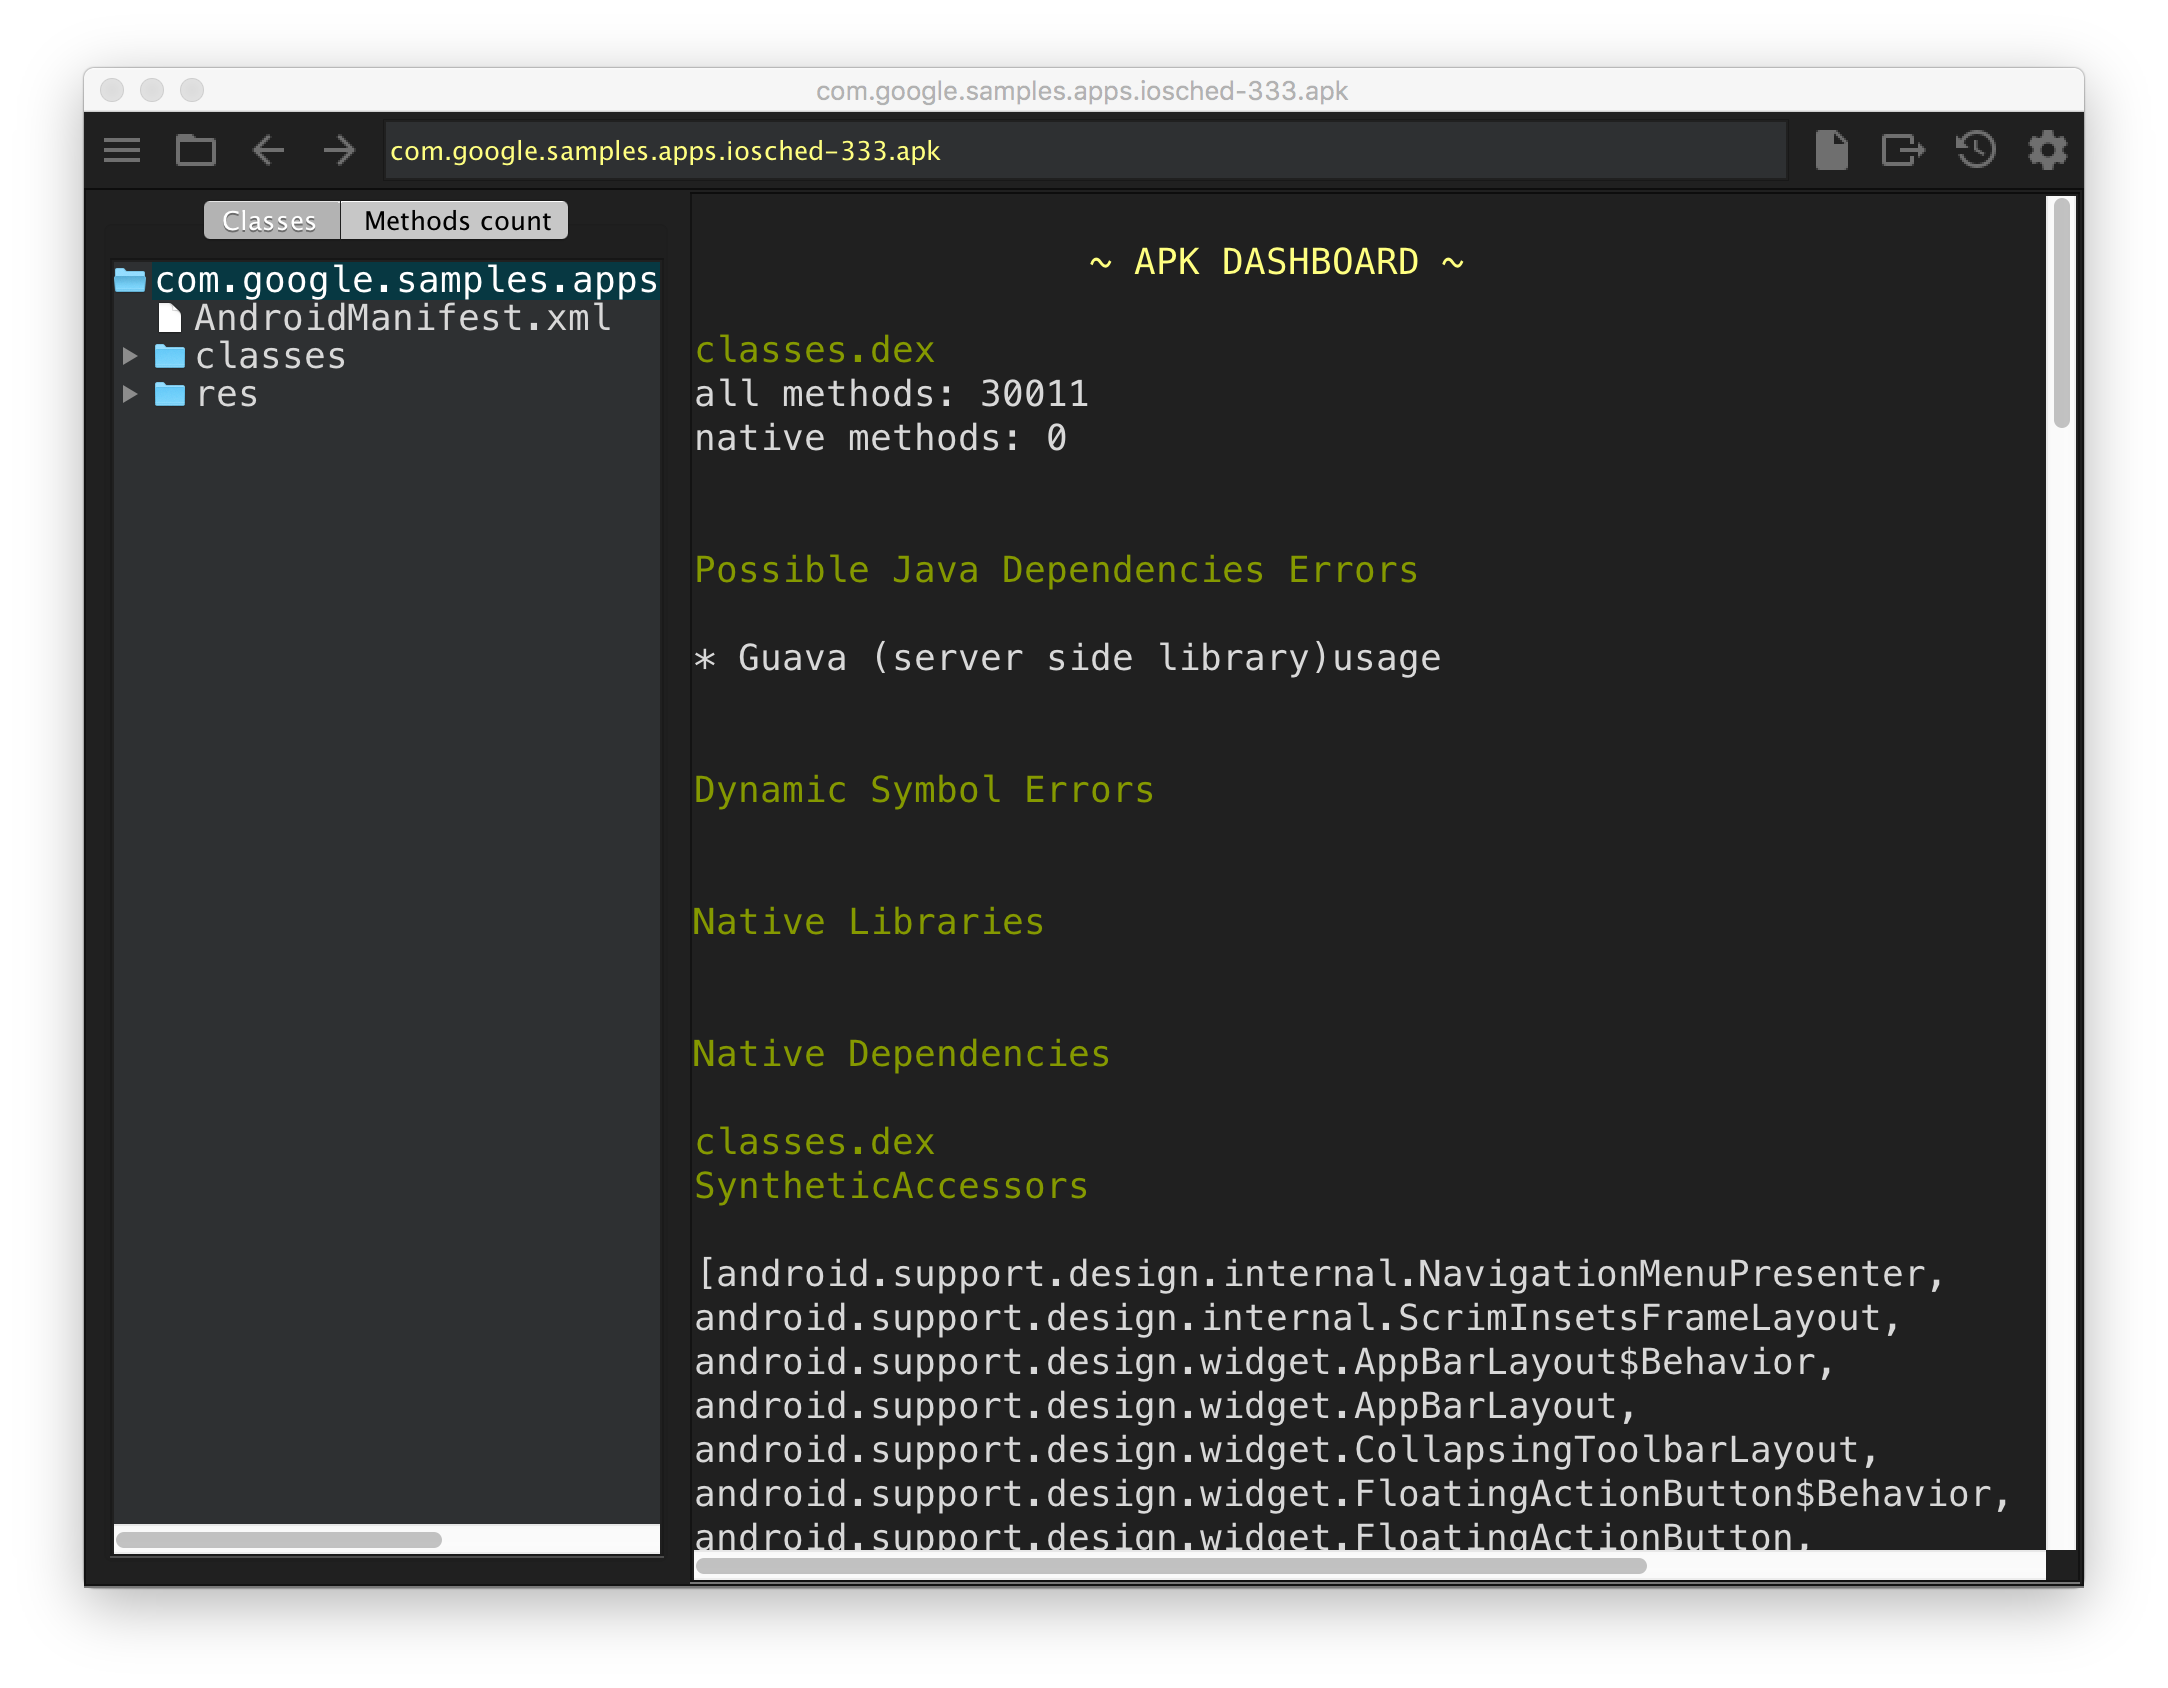 google/android-classyshark
Android- und Java-Bytecode-Viewer
 sonyxperiadev/apkanalyser
Statisches Analysetool für Android APKs, das Dalvik-Bytecode untersucht, XML-Ressourcen dekodiert und potenzielle Probleme erkennt. Unterstützt…
 google/enjarify
Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…
 20urc3/sekiryu
Umfassendes Toolkit für Ghidra headless.
 accenture/spartacus
# Spartacus DLL/COM-Hijacking-Toolkit
 mandiant/flare-qdb
Kommandozeilen- und Python-Debugger zur Instrumentierung und Modifizierung des Verhaltens nativer Software unter Windows und Linux.
 ptswarm/reflutter
Flutter Reverse Engineering Framework
 anerruption/logic.net
Ein kostenloser und quelloffener .NET-Obfuskator, der dnlib nutzt.
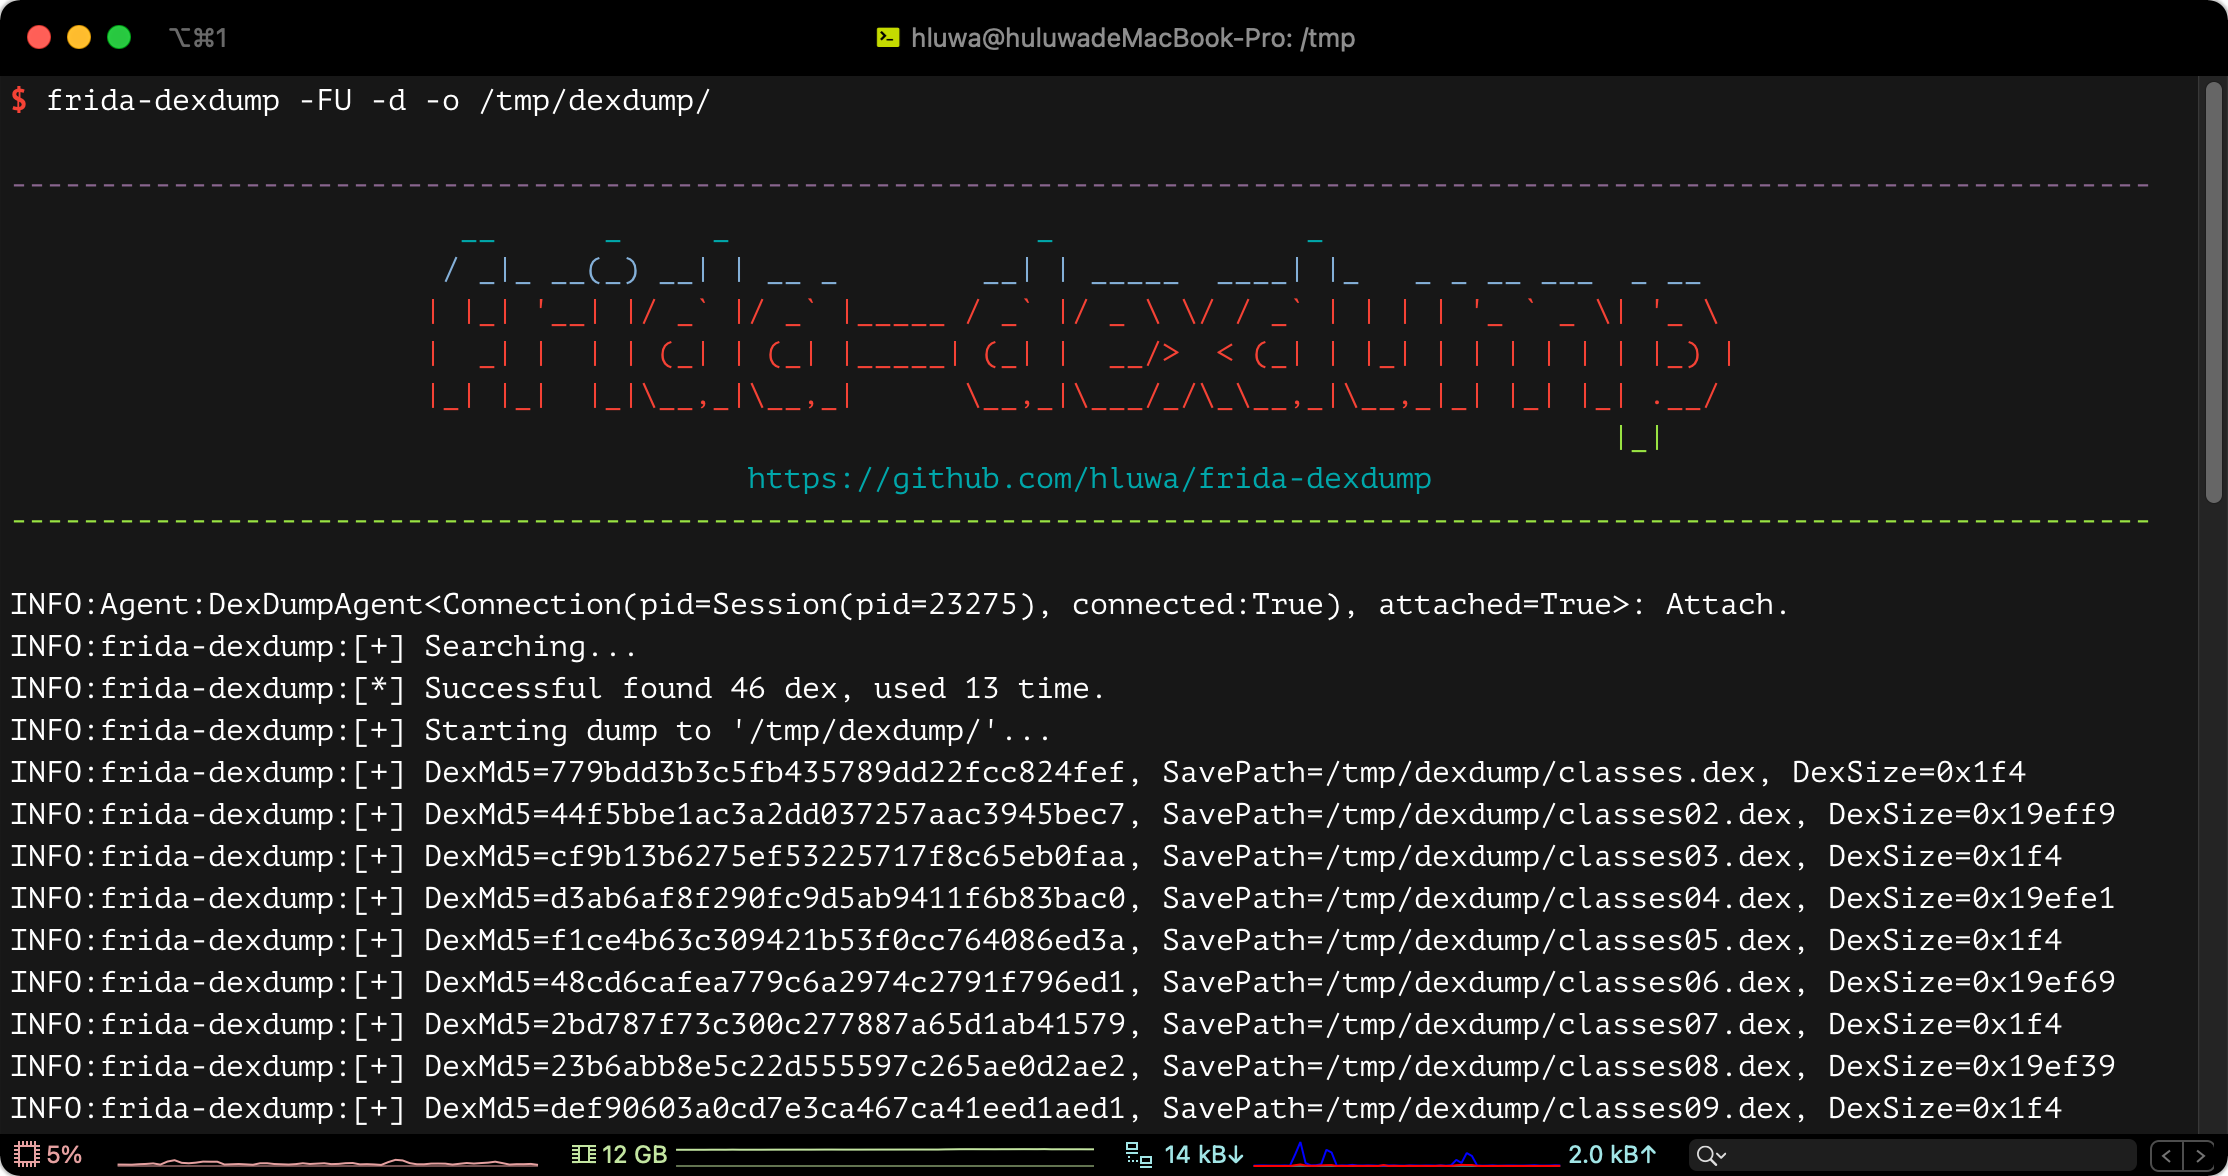 hluwa/frida-dexdump
Ein Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
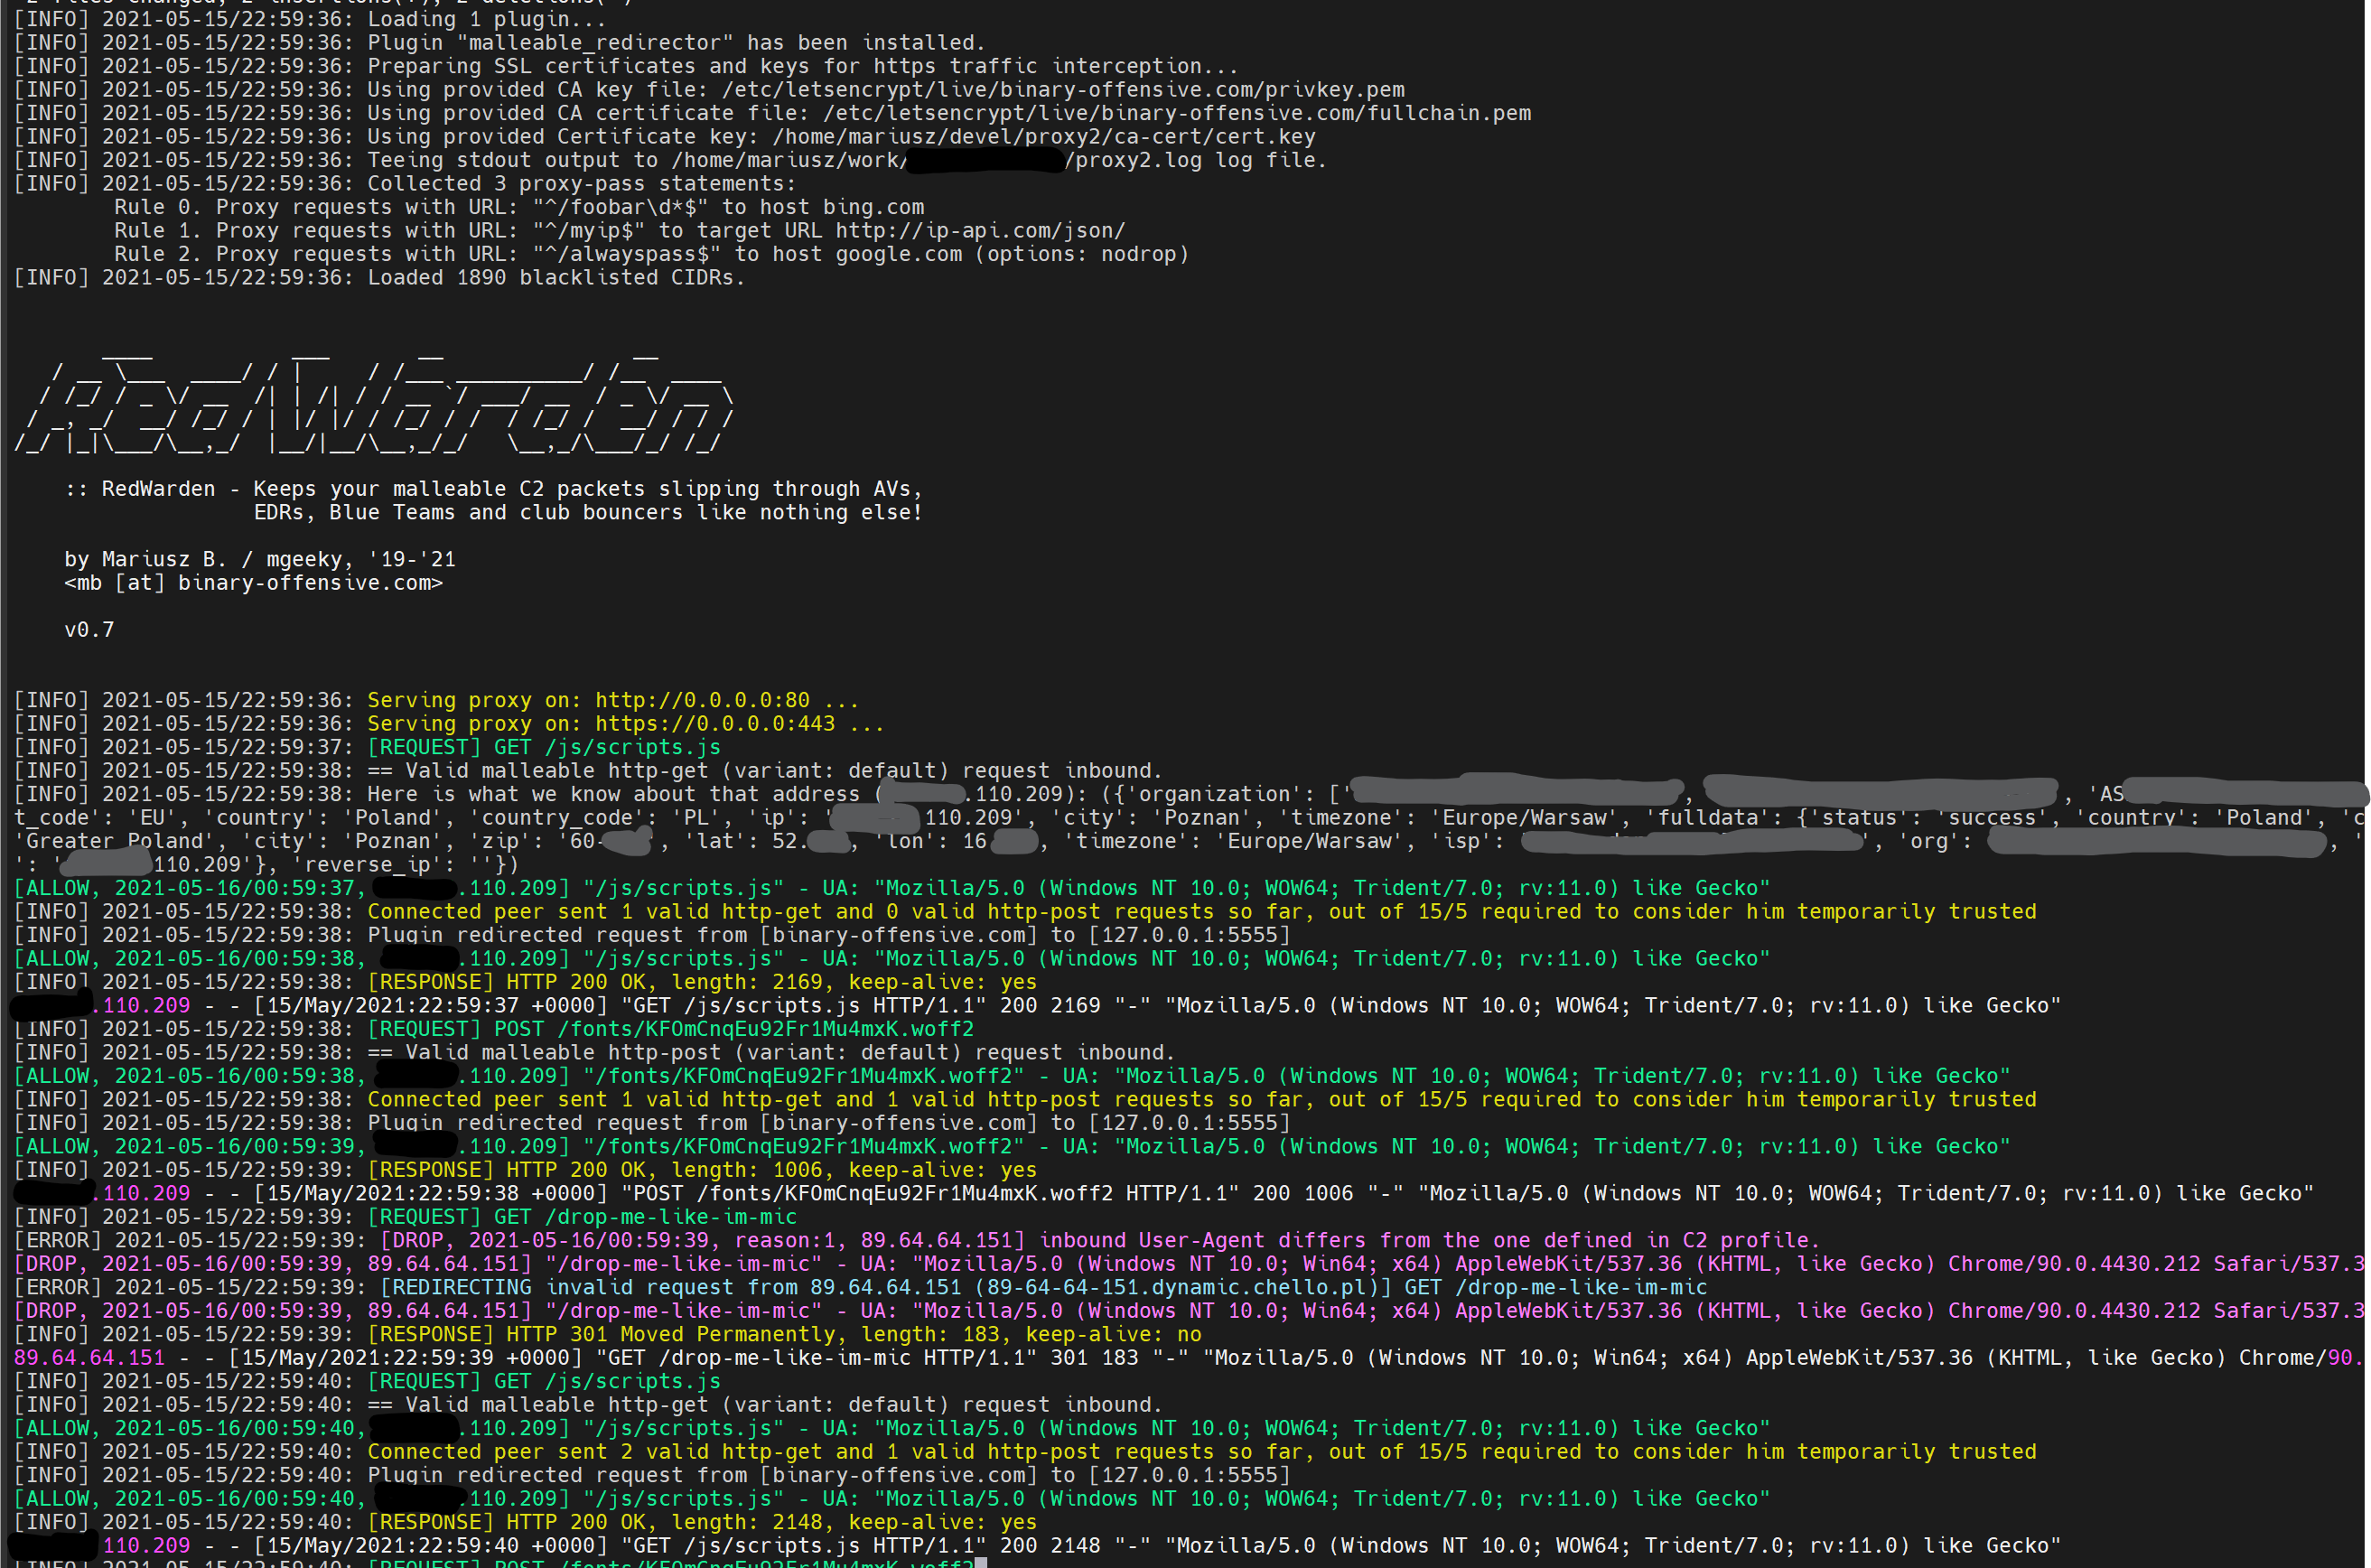 mgeeky/redwarden
Cobalt Strike C2 Reverse Proxy, der Blue Teams, AVs, EDRs und Scanner durch Paketinspektion und malleable Profile Correlation abwehrt.
 mandiant/flare-ida
IDA-Pro-Werkzeuge vom FLARE-Team
 tomer8007/widevine-l3-decryptor
Eine Chrome-Erweiterung, die das Umgehen von Widevine L3 DRM demonstriert.