#1
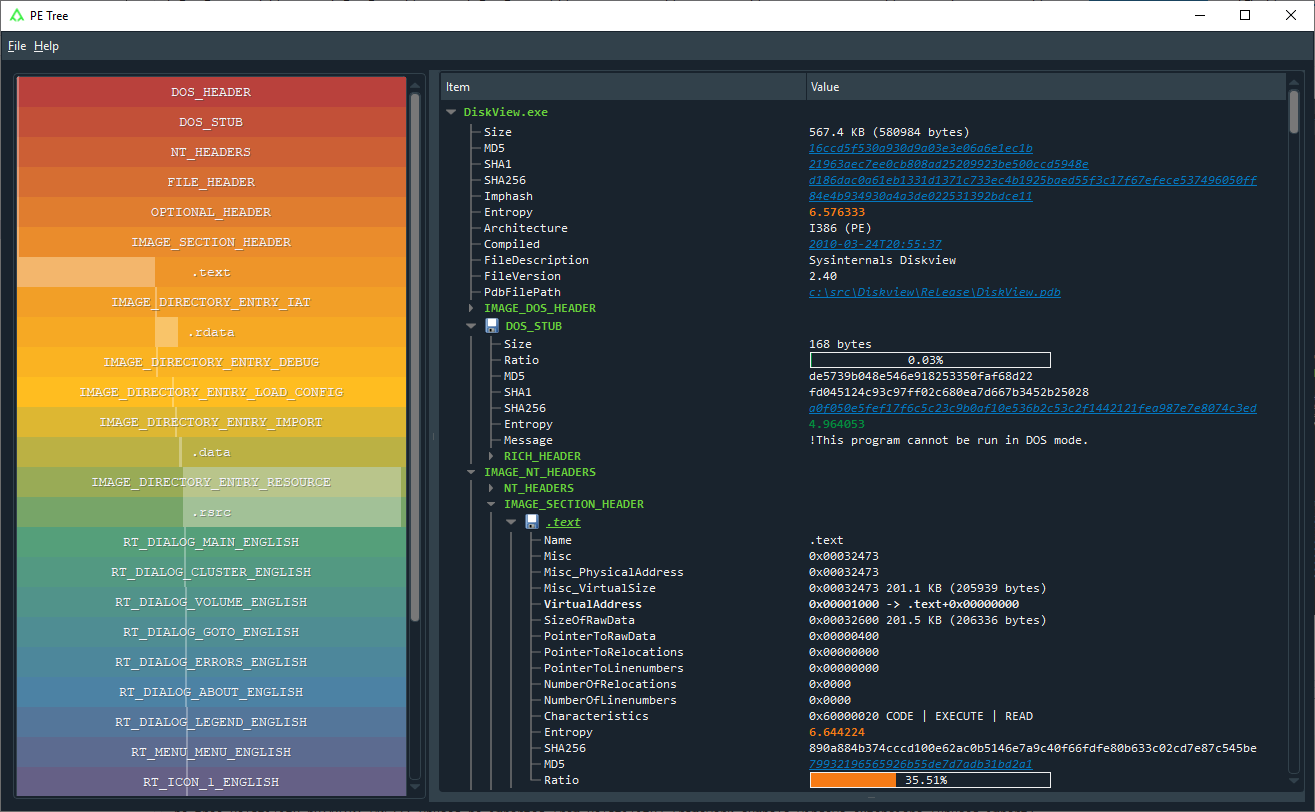
 blackberry/pe_tree
Python-Modul zur Anzeige von Portable Executable (PE)-Dateien in einer Baumansicht mithilfe von pefile und PyQt5. Kann auch mit IDA Pro und Rekall…
 yeggor/uefi_retool
Ein Werkzeug für das Reverse Engineering von UEFI-Firmware
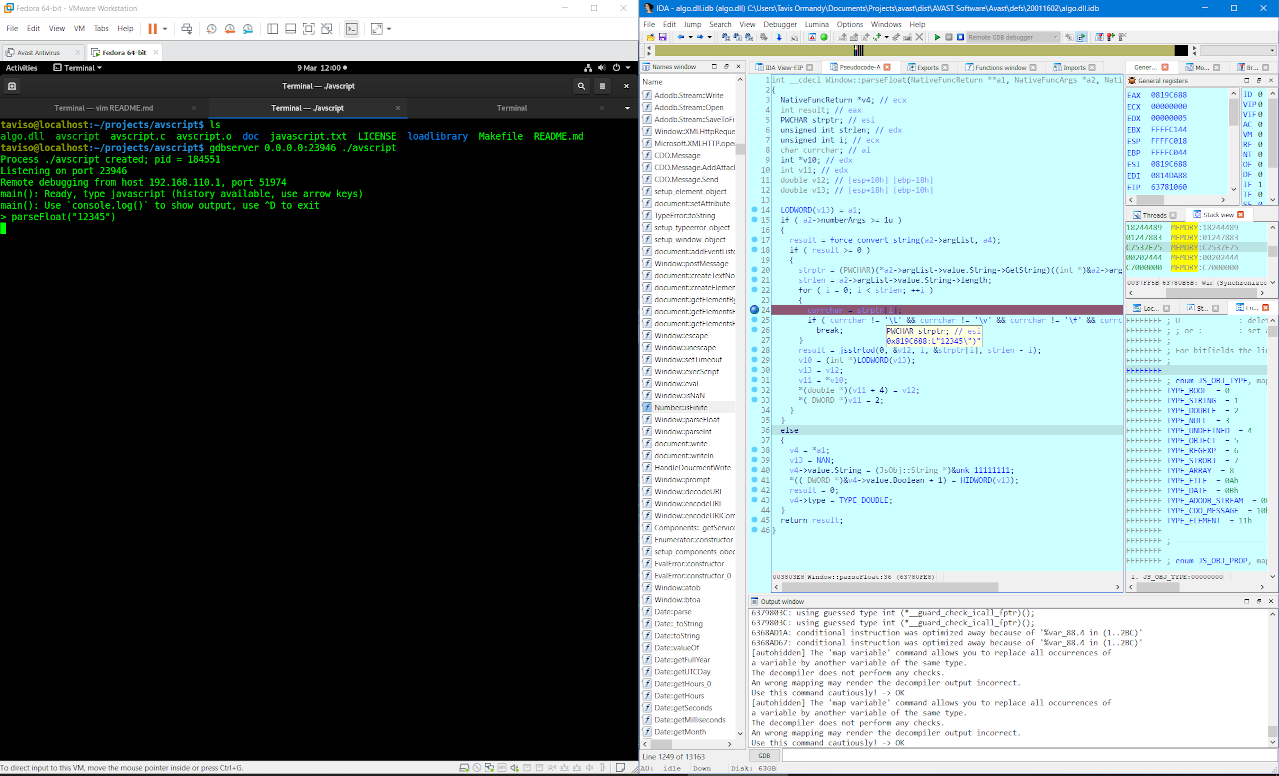 taviso/avscript
Avast JavaScript Interactive Shell
 b3nac/injuredandroid
Eine anfällige Android-Anwendung, die einfache Beispiele von Schwachstellen im CTF-Stil zeigt.
 claudiugeorgiu/obfuscapk
Ein automatisches Verschleierungswerkzeug für Android-Apps, das im Black-Box-Verfahren arbeitet, erweiterte Verschleierungsfunktionen unterstützt und…
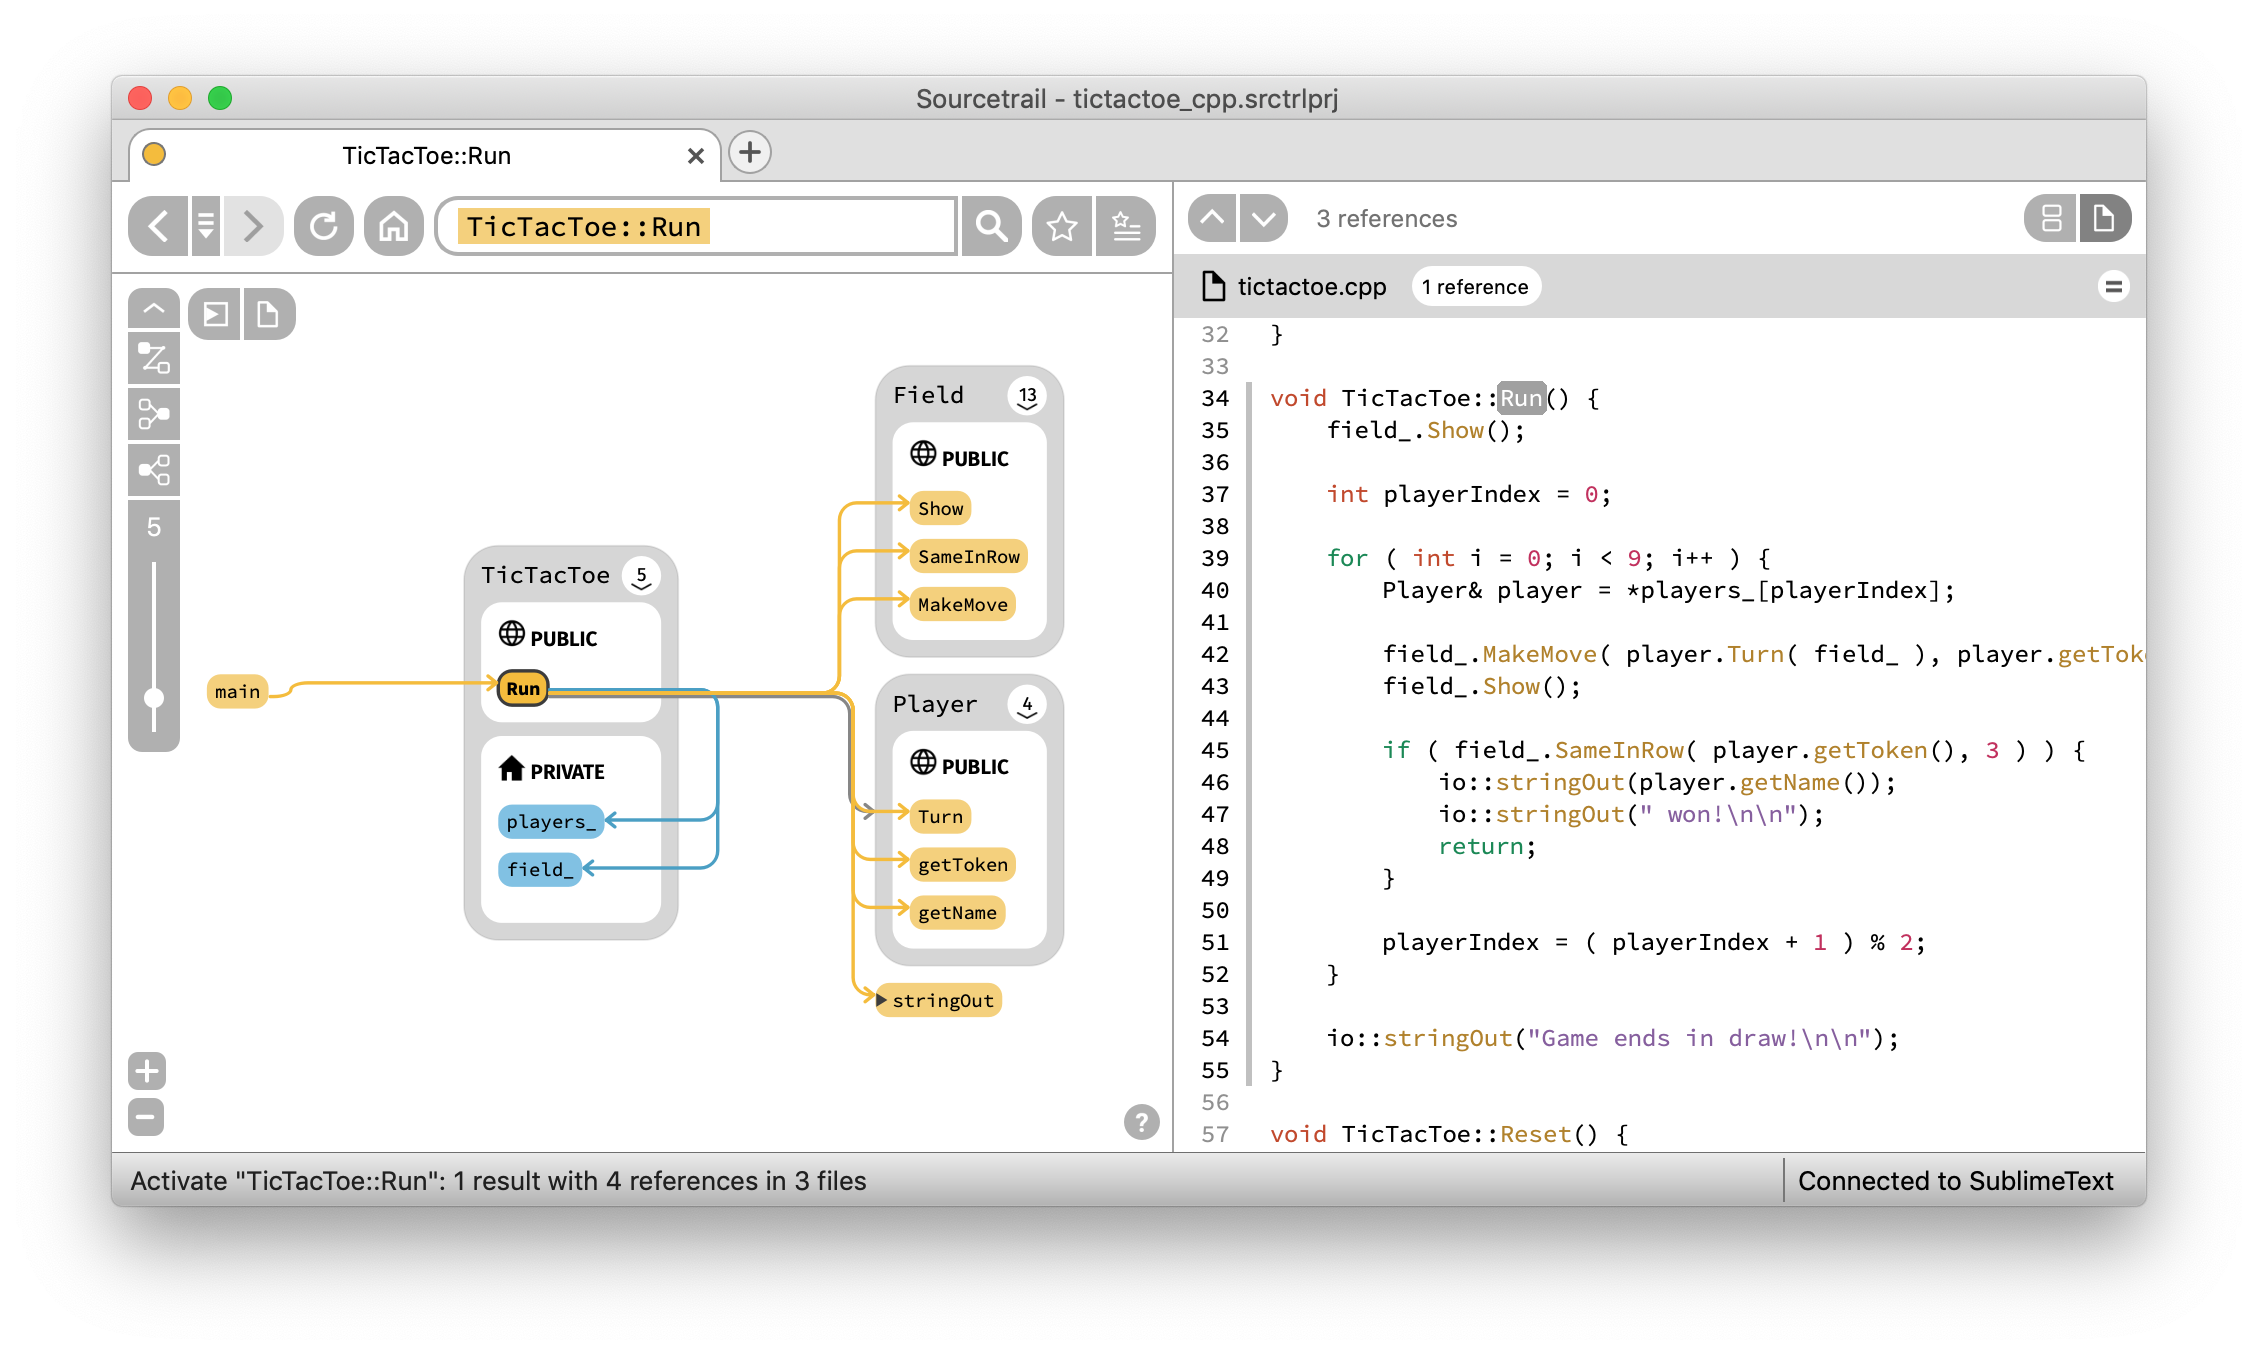 coatisoftware/sourcetrail
Sourcetrail - freier und quelloffener interaktiver Quellcode-Explorer
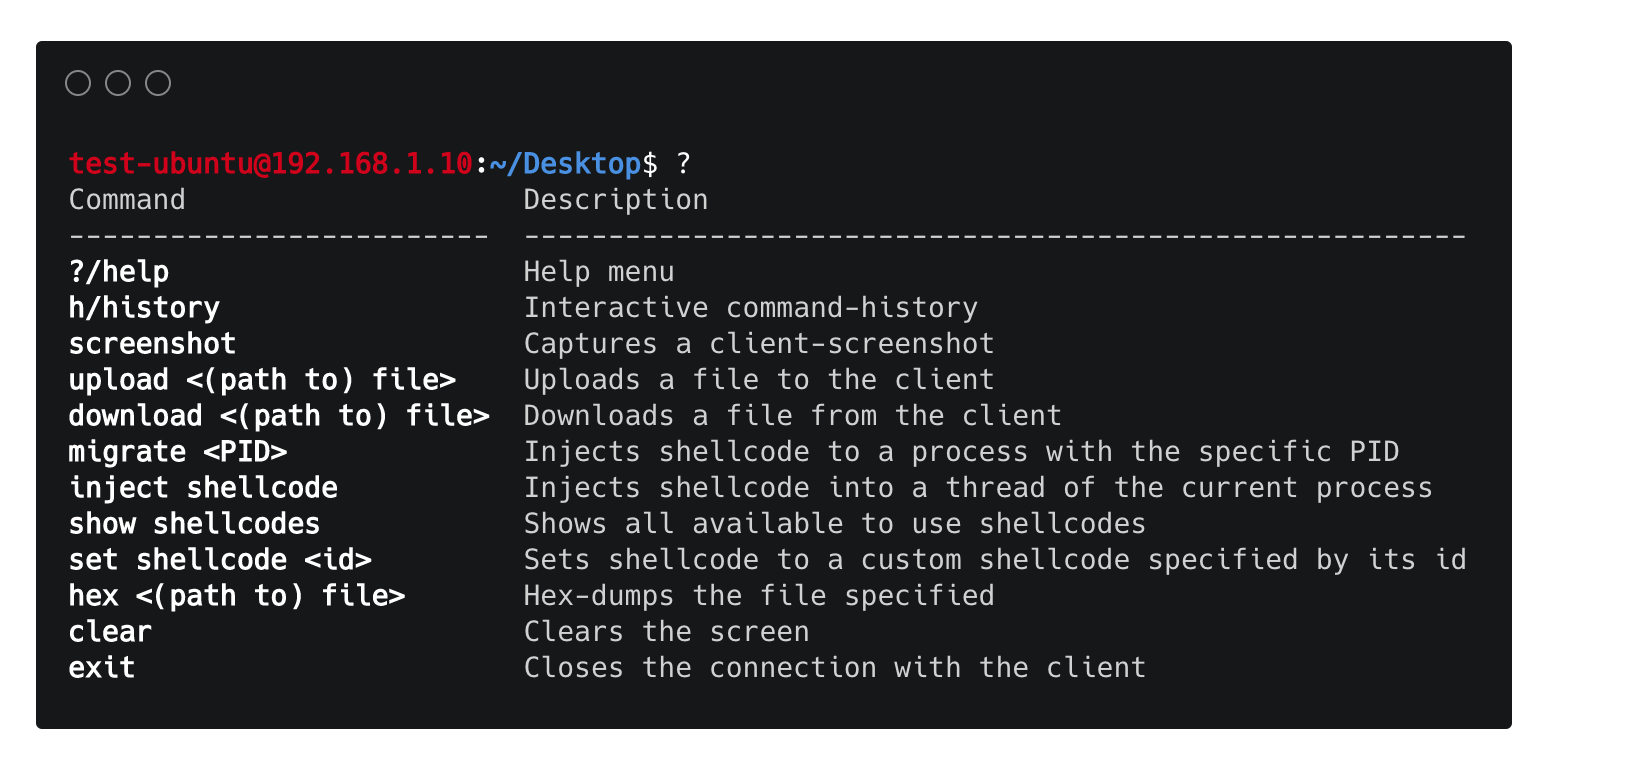 chrispetrou/hrshell
HRShell ist eine HTTPS/HTTP-Reverse-Shell, die mit flask erstellt wurde. Es ist ein fortschrittlicher C2-Server mit vielen Features & Fähigkeiten.
 coldzer0/cmulator
Cmulator ist ein (x86 - x64) scriptbarer Reverse-Engineering-Sandbox-Emulator für Shellcode und PE-Binärdateien. Basiert auf Unicorn & Zydis Engine &…
 idarlingteam/idarling
Kollaboratives Reverse Engineering Plugin für IDA Pro & Hex-Rays
 trailofbits/manticore
Symbolisches Ausführungswerkzeug
 abhi-r3v0/adhrit
Android Security Suite für eingehende Aufklärung und statische Bytecode-Analyse basierend auf Ghera-Benchmarks.
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
 viper-framework/viper
Binäranalyse- und Verwaltungsframework
 jopohl/urh
Universal Radio Hacker: Untersuche drahtlose Protokolle wie ein Boss
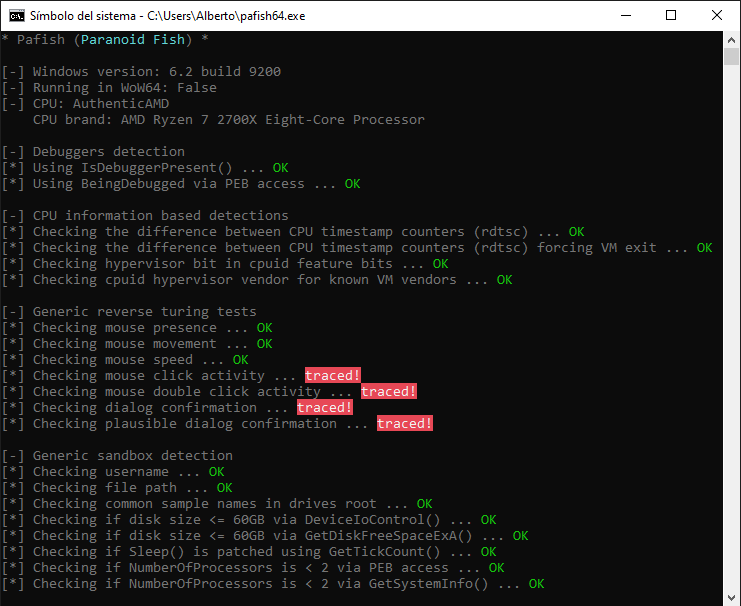 a0rtega/pafish
Pafish ist ein Testwerkzeug, das verschiedene Techniken einsetzt, um virtuelle Maschinen und Malware-Analyseumgebungen auf dieselbe Weise zu…
 cisco-talos/pyrebox
Python-scriptbare Reverse-Engineering-Sandbox, ein Framework zur Instrumentierung und Inspektion virtueller Maschinen auf Basis von QEMU
 volatilityfoundation/volatility
Ein fortschrittliches Framework für Speicherforensik