
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 s4dp4nd4/frida-c2-mcp
Agenten-basierter C2-artiger MCP-Server für Frida-Instrumentierung auf gerooteten Android- und gejailbreakten iOS-Geräten.
 n0isegat3/regpwnbrc4bof
# Brute Ratel C4 BOF, der eine Registry-Symlink-Race-Condition in Windows Accessibility ATConfig ausnutzt, um durch das Schreiben beliebiger…
 luoluoqingge/cve-2025-55182
Pre-Authentication Remote Code Execution Exploit für React Server Components und Next.js über eine Deserialisierungsschwachstelle. Unterstützt…
 rana-ali93/cve-2021-3156-sudo-buffer-overflow-linux
Red-Team-Ausnutzung von CVE-2021-3156 (Baron Samedit) – Heap-Pufferüberlauf in Sudo, der zu einer lokalen Privilegienausweitung unter Ubuntu 20.04…
 taurusomar/psobf
PowerShell-Verschleierer
 bullhead-repo/cve-2018-6606
CVE-2018-6606
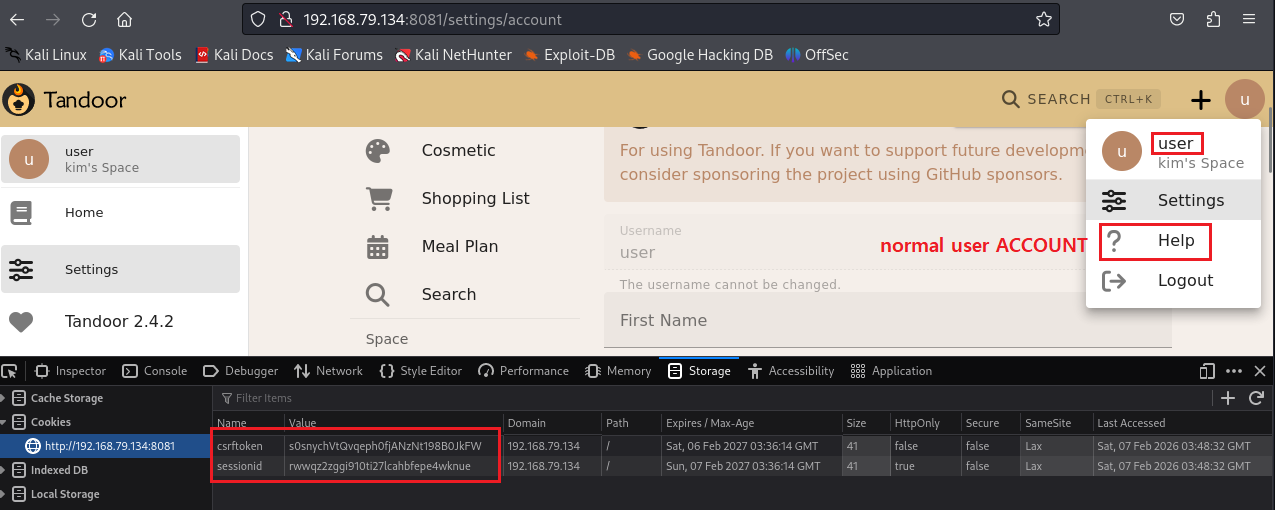 drkim-dev/cve-2026-25991
Proof-of-Concept-Exploit für CVE-2026-25991, eine blinde SSRF im Cookmate-Import von Tandoor Recipes, die es authentifizierten Benutzern ermöglicht,…
 p3nt3st3r-star/cve-2026-20131-poc
Proof-of-Concept-Exploit für CVE-2026-20131, eine Pre-Authentication-RCE in Cisco Catalyst SD-WAN Controller und Manager, die Admin-Zugriff und die…
 aircrack-ng/rtl8812au
Linux/Android-Kernel-Treiber für RTL8812AU/21AU- und RTL8814AU-Chipsätze mit Unterstützung für Monitor-Modus und Frame-Injektion für drahtlose…
 rfunix/tengu
KI-gestützter Penetrationstest MCP Server
 synacktiv/mofos
Framework zur Manipulation virtueller Maschinen
 macmod/flashingestor
TUI-basierter Active Directory-Datensammler, der LDAP-Objekte aufnimmt, entfernte RPC/SMB/HTTP-Sammlungen durchführt und BloodHound CE-kompatible…
 plur1bu5/cve-2025-2945-pgadmin-rce
Authentifizierte RCE in pgAdmin 4 (8.10–9.1) über eval()-Injection im Query Tool. Dies ist ein aktualisierter PoC mit Kompatibilitätskorrekturen für…
 0xblackash/cve-2020-5902
CVE-2020-5902
 shellkraft/anvil
Anvil ist ein Runtime-first-Tool zur Bewertung der Angriffsfläche für Windows-Thick-Client-Anwendungen, entwickelt für Penetrationstester und…
 didi/kemon
Ein Open-Source Pre- und Post-Callback-basiertes Framework für macOS-Kernel-Überwachung.
 flangvik/regpwnbof
Bof von RegPwn von MDSec
 dereeqw/web-mitm-lab
Simulationstool für die Abfangung von Webverkehr für Cybersicherheitsforschung und defensives Lernen in isolierten Laborumgebungen.








