
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 bridgeralderson/cve-2025-81110-poc
Unsachgemäße Handhabung symbolischer Links in der PutContents-API in Gogs ermöglicht die lokale Ausführung von Code.
 anylnk/ksldbyovdark
Nutzt eine Schwachstelle im KSLD-Anti-Rootkit-Treiber (IOCTL 0x222044) aus, um den PPL-Schutz zu umgehen und auf sensiblen Prozessspeicher…
 kayl22/cve-2025-8110-gogs-rce
GOGS-RCE-cve-2025-8110-Python-Skript, das die gesamte Angriffskette automatisiert: von der Erstellung eines Repositorys mit einer Symlink-Datei, die…
 mooder1/cve-2025-49113
# Roundcube Webmail Post-Auth-RCE durch PHP-Objektdeserialisierung (CVE-2025-49113)
 3jee/cve-2025-8110
CVE-2025-8110 — Gogs <= 0.13.3 Beliebiger Dateischreibvorgang durch Symlink-Traversal in der PutContents-API
 hardenedlinux/userland-exec
Userland-Exec-PoC als Angriffsvektor-Technik
 dtc7w3pq/visco-attack
Forschungspipeline zur Umsetzung eines visuell-kontextuellen Jailbreaks gegen multimodale LLMs: T2I-Prompt-Extraktion, SD3.5-Bildrendering,…
 rasta-mouse/crystal-loaders
Eine kleine Sammlung von Crystal Palace PIC-Loadern, die für die Verwendung mit Cobalt Strike entwickelt wurden.
 drkim-dev/cve-2026-30862
Proof-of-Concept, das gespeichertes XSS im Appsmith Table Widget demonstriert, was zu vertikaler Privilegieneskalation und vollständiger…
 mzhmo/powershellkerberos
Einige Skripte, um Kerberos mit PowerShell zu missbrauchen
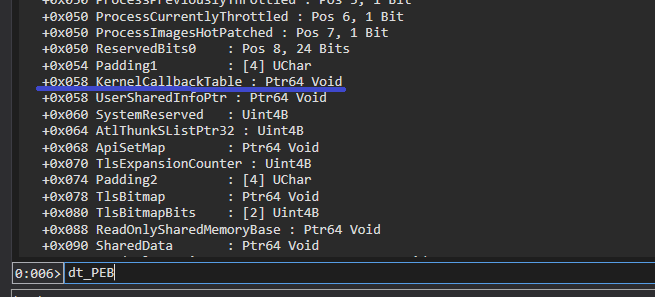 n0qword/win32k-callback-detouring
Missbrauch des win32k.sys-Kernel-Callback-Mechanismus für die Ausführung beliebigen Codes
 momenbasel/autowifi
Framework für drahtlose Penetrationstests. Automatisiert WPA/WPA2/WEP/WPS-Angriffe – von der Aufklärung bis zur Ausführung mit einem Befehl.…
 scythe-io/purple-team-exercise-framework
Lila Team Exercise Framework
 0xblackash/cve-2025-32433
CVE-2025-32433
 mazx0p/mssqlbof
Eine Beacon Object File Suite für Microsoft SQL Server, die selbst TDS 7.4 auf der Leitung spricht
 kaleth4/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die einen nicht authentifizierten beliebigen Dateizugriff, die Fälschung von Admin-Tokens und die Umgehung der…
 meckazin/chromekatz
Cookies und Anmeldedaten direkt aus dem Prozessspeicher von Chrome/Edge auslesen.
 xaitax/totalrecall
Dieses Tool extrahiert und zeigt Daten aus der Recall-Funktion in Windows 11 an und bietet eine einfache Möglichkeit, auf Informationen über die…








