
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 guzrex/cve-2026-42879
FacturaScripts RCE Exploit – Proof of Concept
 blacksnufkin/litterbox
Ein selbst gehosteter Sandkasten für Red Teams, um Payloads vor dem Einsatz gegen moderne Erkennung zu testen. MCP-Integration ermöglicht es einem…
 rhzv0/bat
Vollspektrum-Linux-Angreifersimulationsplattform mit Kernel-Level-Tarnung, C2-Beaconing, Privilegienerweiterung, Anmeldeinformationsernte, lateraler…
 rippsec/cve-2026-31431-copy-fail
Umfassende Analyse von CVE-2026-31431, einer Linux-Kernel-LPE, einschließlich Exploit-Methodik, Erkennungsskripten, YARA-Regeln, auditd- und…
 astaruf/cve-2026-42281
Proof-of-Concept-Exploit für CVE-2026-42281, eine nicht authentifizierte SSRF in MagicMirror² ≤ 2.35.0, die Konfigurationsexfiltration, Abfragen von…
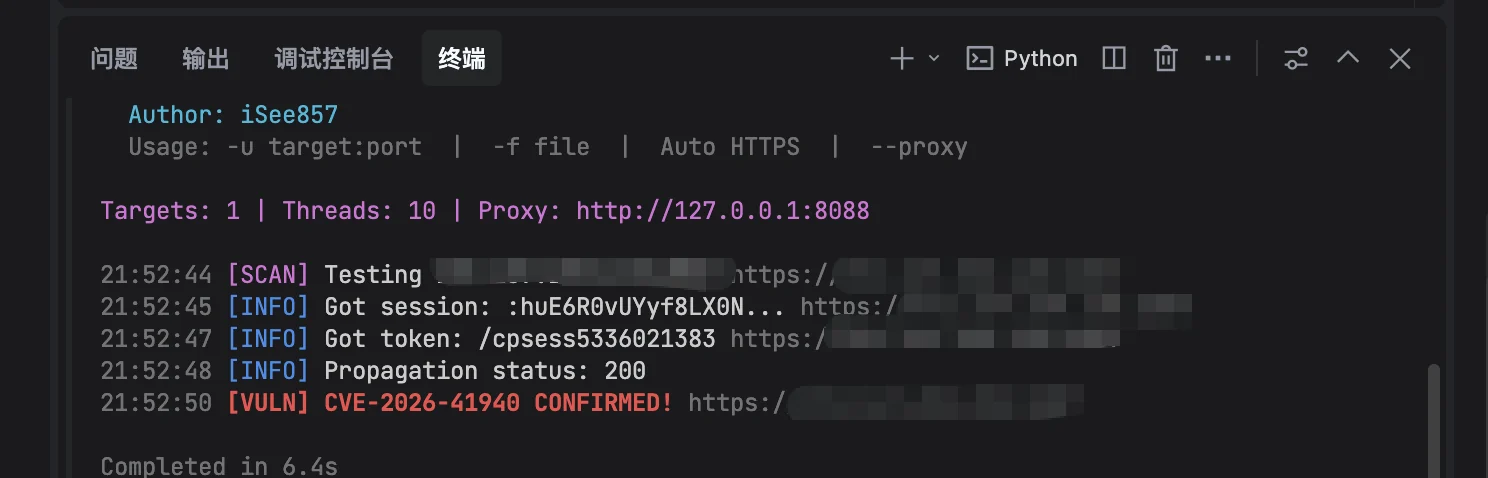 isee857/cpanel-whm-cve-2026-41940-authbypass
Scanner für die cPanel- & WHM-Authentifizierungsumgehung (CVE-2026-41940), der anfällige Versionen über CRLF-Injection und Session-Manipulation…
 blacksnufkin/cheshire
Adaptix C2-Dienst-Plugin, das die LitterBox-Payload-Analyse über die Operator-Benutzeroberfläche steuert.
 mbanyamer/rtos-f-16-exploit---cve-2019-7711
Proof-of-Concept-Exploit für CVE-2019-7711, eine Format-String-Sicherheitslücke in Green Hills INTEGRITY RTOS. Demonstriert eine vollständige…
 mfloresdacunha/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im algif_aead des Linux-Kernels, der splice nutzt, um den Page Cache zu überschreiben und…
 kaleth4/cve-2025-69985
PoC-Exploit für CVE-2025-69985: Authentifizierungsumgehung, die zu RCE in FUXA SCADA ≤1.2.8 führt. Beinhaltet einen modularen Python-Exploit mit…
 kaleth4/cve-2026-42167
Technische Analyse und Proof-of-Concept für CVE-2026-42167, eine kritische SQL-Injection in ProFTPD mod_sql, die eine Authentifizierungsumgehung, die…
 kyllr-qwen/fufu-sec
Framework für unerwünschte Frequenznutzung
 noptrix/sshprank
Ein schnelles SSH-Massen-Scanner-, Login-Cracker-, Banner-Grabber- und Passwort-Auth-Prüf-Tool unter Verwendung des python-masscan- und shodan-Moduls.
 danimrtzp/cve-2026-31431-revshell
Waffenfähiger Python-Exploit für CVE-2026-31431, der eine Linux-Kernel-Privilegieneskalation mit einer daemonisierten Root-Reverse-Shell mit…
 ishanoshada/cve-2026-41940-exploit-poc
Exploit-PoC für CVE-2026-41940, eine Umgehung der Authentifizierung von cPanel & WHM über CRLF-Injection. Enthält Massen-Scanning,…
 jakubie07/cve-2026-1731
Proof-of-Concept-Exploit für CVE-2026-1731, eine blinde RCE in BeyondTrust Privileged Remote Access und Remote Support, die die…
 capture0x/aws-pentest
Automatisiertes AWS-Sicherheitsbewertungs-CLI mit 30 Modulen für IAM-Privilegieneskalation, S3-Exposition, Compute, Netzwerk, Logging und…
 ctfsec/cve-2024-53677
Proof-of-Concept-Exploit für die Sicherheitslücke durch Pfad-Traversal beim Dateiupload in Apache Struts (CVE-2024-53677), die eine…








