
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 hackspeak/cve-2026-60004
Gitea diffpatch RCE (CVE-2026-60004) PoC – vom Repo-Schreibzugriff zur RCE als Gitea-Dienstkonto
 0xdak/cve-2026-14483_exploit
Exploit für nicht authentifizierten, beliebigen Datei-Upload für das Realtyna WPL/Organic IDX WordPress-Plugin; verkettet PHP-Webshell-Upload mit…
 george0papasotiriou/cve-2026-22004-git-lfs-pointer-poisoning-supply-chain-
Proof-of-Concept für Git-LFS-Pointer-Poisoning, mit Bash- und Python-Skripten, die ein bösartiges Repository erstellen, einen betrügerischen…
 0xdak/cve-2026-52680_exploit
Exploit für Apache Kyuubi Path Traversal (CVE-2026-52680), der nicht authentifiziertes Schreiben beliebiger Dateien und Codeausführung über…
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 PoC für Claude Code, nicht Github Copilot. Funktioniert mit Haiku 4.5.
 lypd0/mouseserver-exploit
Mobile Mouse 3.6.0.4 - Remote Code Execution - CVE-2023-31902
 praetorian-inc/caeruleus
Einzelne Go-Binärdatei für Bluetooth-Low-Energy-Sicherheitstests unter Linux/BlueZ: Scannen, GATT enumerieren, Lesen/Schreiben/Benachrichtigen,…
 0xthirteen/sharprdp
Remote Desktop Protocol .NET-Konsolenanwendung für authentifizierte Befehlsausführung
 ch4120n/cve-2026-15409
Proof-of-Concept-Exploit für CVE-2026-15409 (SonicWall SMA 1000 RCE) über Erlang-Distribution per WebSocket. Ermöglicht nicht authentifizierte…
 shinthink/cve-2026-60004
CVE-2026-60004 — Gitea/Forgejo Diffpatch Git Hook RCE. Bare clone → post-index-change hook injection. CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 garagehq/nightcrawler
Lokaler KI-gestützter Red-Teamer auf einem Telefon
 rahulreddykarne/cve-2026-43637-cornac
Pfad-Traversal (Tar Slip) in Cornac über _extract_archive (CVE-2026-43637)
 blue0x1/rosemary
Rosemary: Plattformübergreifendes Pivoting auf Kernel-Ebene über QUIC. Kein TUN/TAP. Kein proxychains. Keine Proxy-Einstellungen.
 skoveit/cve-2026-32941
CVE-2026-32941 PoC – Sliver Remote OOM
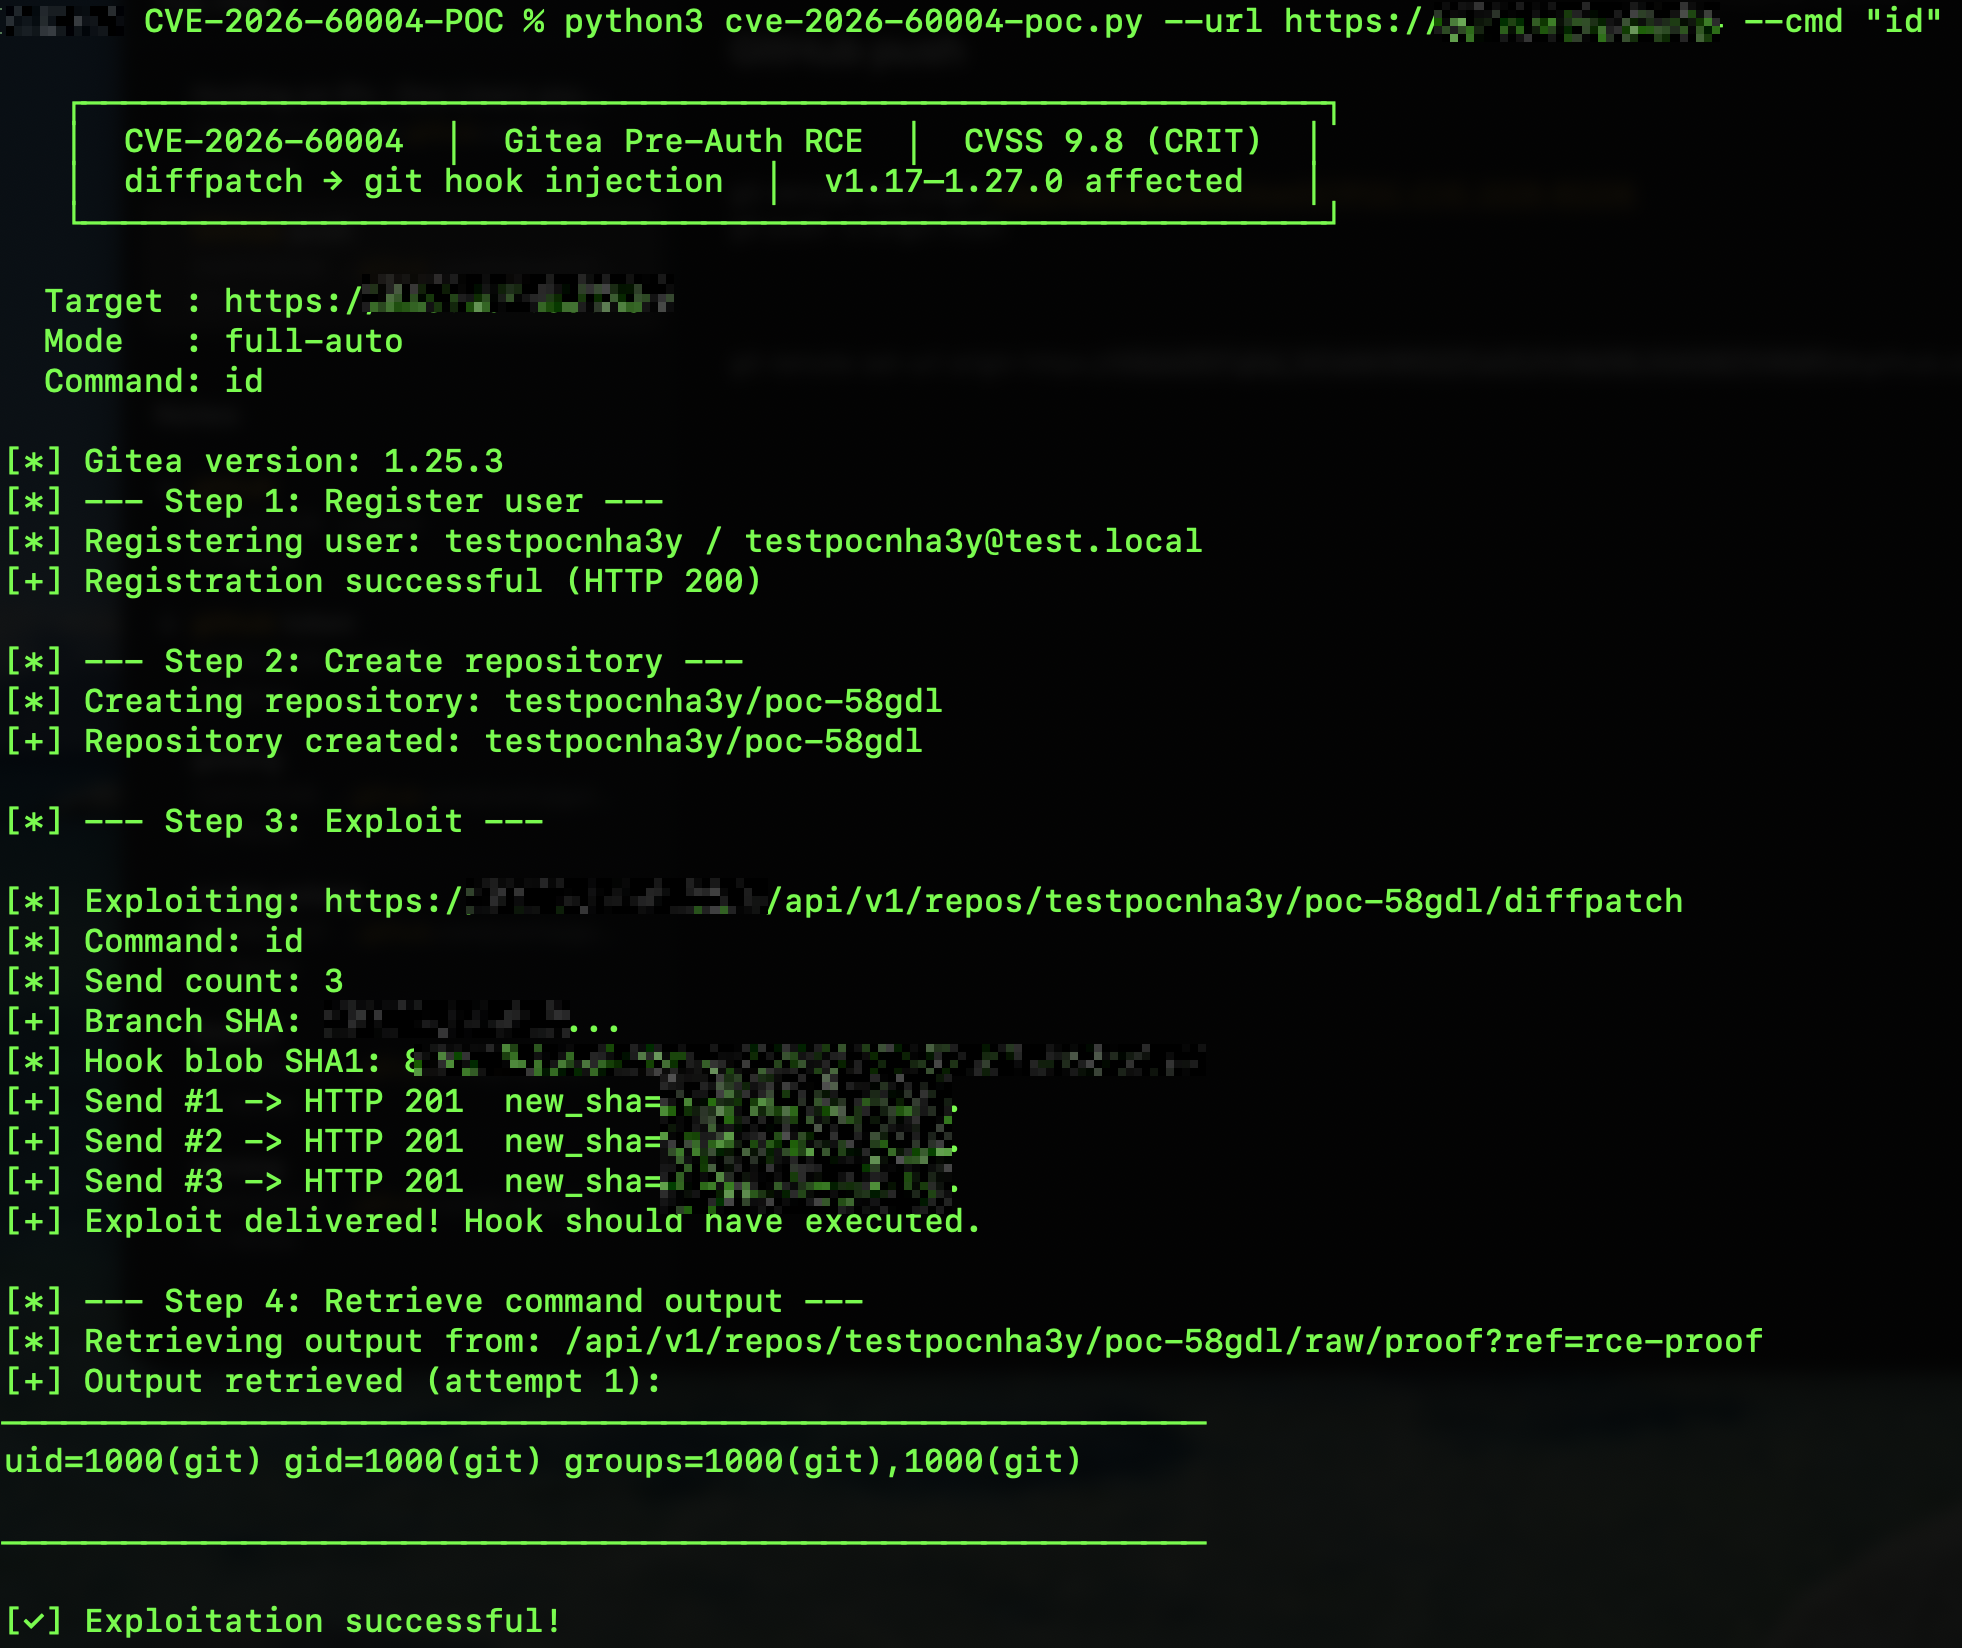 imbas007/cve-2026-60004-poc
CVE-2026-60004 Pre-Auth-RCE-Exploit — Gitea <= 1.27.0 diffpatch Git-Hook-Injektion (CVSS 9.8)
 safebreach-labs/forgottenbutnotgone
Proof-of-Concept-Skripte für 2 nicht authentifizierte RCEs in Samba (CVE-2026-4408 & CVE-2026-4480) und lokale Rechteausweitung in TelnetD…
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
Rogue-DHCP-Server für CVE-2026-9997: injiziert statische Option-121-Routen in VPN-Clients und umgeht Split Tunneling, um sensiblen Datenverkehr zu…
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Python-Exploit für CVE-2026-3333, der DNS-Rebinding demonstriert, um auf Cloud-Metadaten zuzugreifen und IAM-Anmeldedaten über eine SSRF-anfällige…








