
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 robertmotr/zirconium
DLL-injektierbarer interner Game-Cheat für Plutonium BO2 Zombies
 p0dalirius/sharehound
Ein Python-Tool, um die Zugriffsrechte von Netzwerkfreigaben einfach in BloodHound-OpenGraphs abzubilden.
 synacktiv/kcmdump
Kerberos-Tickets aus der KCM-Datenbank von SSSD extrahieren
 ethicalgrey/phpbb-cve-2026-48611
Automatisierter PoC für CVE-2026-48611 — phpBB OAuth login_link Authentifizierungsumgehung
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed-Exploit-Tool – CVE-2025-5777 & CVE-2026-8452. Nicht authentifiziertes Remote-Auslesen des Speichers von Citrix NetScaler ADC & Gateway.…
 udinchan/cve-2026-82222-poc
Proof-of-Concept-Exploit für CVE-2026-82222, eine nicht authentifizierte PHP-Objektinjektion, die zu Remote-Codeausführung im GiveWP-WordPress-Plugin…
 rmhowe425/poc-cve-2026-18729
Proof-of-Concept-Exploit für CVE-2026-18729 in Langflow, das Remote-Code-Ausführung über manipulierte Anfragen demonstriert. Enthält…
 joaovicdev/exploit-cve-2026-9198
Proof-of-Concept-Exploit für CVE-2026-9198, eine nicht authentifizierte RCE in IBM Langflow OSS, die die auto_login- und validate/code-Endpunkte…
 sahmsec/cve-2026-1357
Proof-of-Concept-Exploit für CVE-2026-1357, einen nicht authentifizierten beliebigen Datei-Upload in WPvivid Backup & Migration, der zu…
 gregdurys/specterops-k8s-red-teamers-libvirt-patch
Inoffizieller libvirt-Patch für das kostenlose SpecterOps Kubernetes für Red-Teamer-Labor
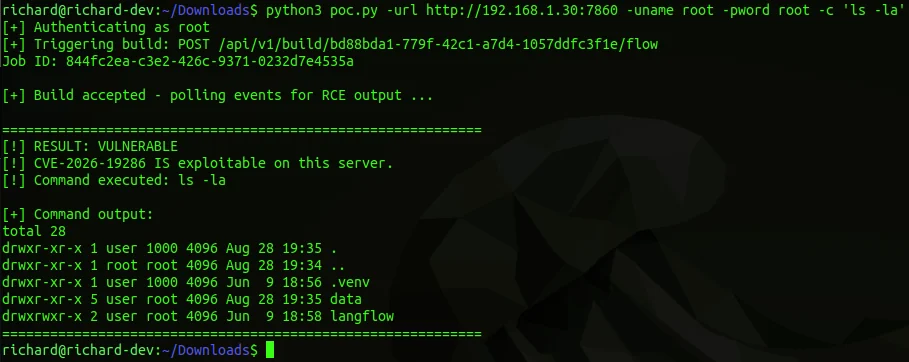 rmhowe425/poc-cve-2026-19286
Proof-of-Concept-Exploit für CVE-2026-19286 in Langflow, das authentifizierte Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
 1r0bit/taskhound
Werkzeug zur Aufzählung privilegierter geplanter Aufgaben auf entfernten Systemen
 bushidouk/ransomware-tool-matrix
Eine Ressource, die alle Tools enthält, die jede Ransomware-Bande verwendet.
 thehackersbrain/certificate-of-compromise
SoK/Whitepaper über offensive Operationen gegen den Active Directory Certificate Service
 papermtn/slack-watchman
Slack-Enumeration und Erkennung offengelegter Secrets
 rawfilejson/awesome-osint-arsenal
OSINT- & Reconnaissance-Toolkit // 100+ Tools, Ein-Befehl-Installer, SOCMINT, GEOINT, Netzwerk-Reconnaissance, Dark Web, Forensik & mehr.
 ilokaas/cve-2026-24061-payload
Ein PoC-Exploit für CVE-2026-24061 – GNU InetUtils telnetd Argument Injection Authentication Bypass
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
Proof-of-Concept-Exploit für CVE-2026-76060, eine OS-Command-Injection im Event-Export von ZoneMinder, die RCE über manipulierte Monitornamen…








