
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 nxploited/cve-2025-8359
AdForest <= 6.0.9 - Authentifizierungsumgehung zu Admin
 pentestgeek/phishing-frenzy
Ruby on Rails Phishing Framework
 ntgabrielgomes/cve-2025-69516
Taktischer RMM-Exploit
 numberoreo1/cve-2026-25512
RCE - Befehlsinjektion über den TNEF-Anhang-Handler
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 – Nicht authentifizierter beliebiger Datei-Upload
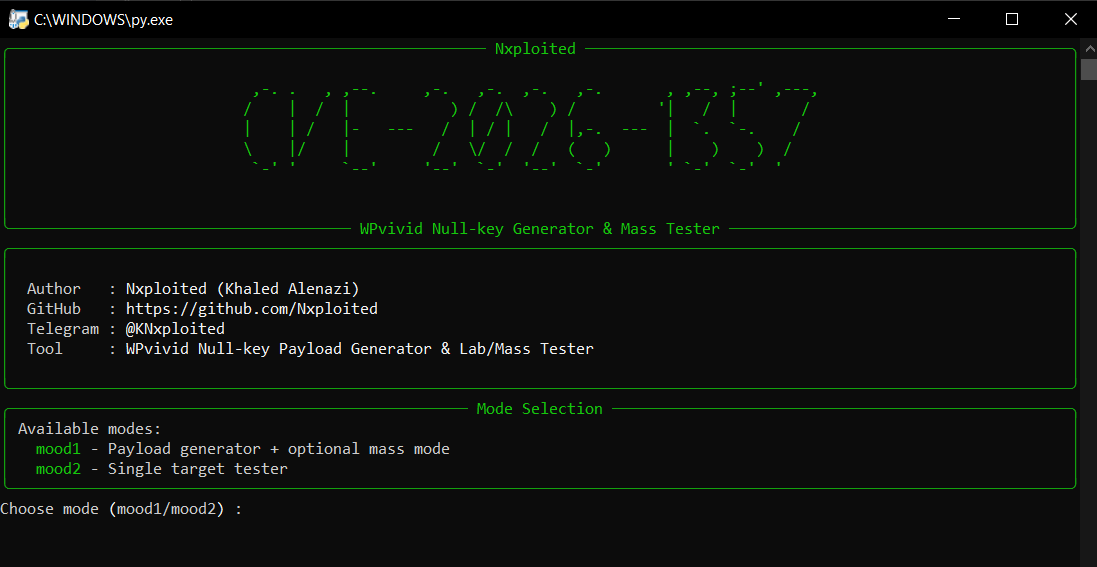 nxploited/cve-2026-1357
Migration, Backup, Staging <= 0.9.123 - Nicht authentifizierter beliebiger Datei-Upload
 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
 nonameuserosint-hue/copyfail-sh
Eine Bash-Implementierung von copyfail (CVE-2026-31431)
 indra-031/react2shell-exploit-cve-2025-55182
React2Shell ist ein Proof-of-Concept-Exploit für CVE-2025-55182, der anfällige React Server Components (RSC)-Implementierungen in Next.js betrifft.
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 l0lsec/cve-2020-5148
CVE-2020-5148 - Erzwungene Authentifizierung im SonicWall UTM SSO Agent. Der Agent testet nicht validierte Workstations als Domain-Admin, sodass eine…
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML Auth Bypass Exploit Framework ⚡Bash- & Python-Versionen. Funktionen: --detect sichere Prüfung, --exploit…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow: Unauthentifizierte RCE durch Auto-Login-Bypass
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 rfidtool/esp-rfid-tool
Ein Werkzeug zum Protokollieren von Daten und Testen von Geräten mit Wiegand-Schnittstelle. Kann verwendet werden, um einen tragbaren RFID-Leser zu…
 jonstratton/selenium-node-takeover-kit
Eine Sammlung von Selenium-Tests, die bei der Übernahme eines Selenium-Knotens helfen könnten.
 0xdak/cve-2026-32136_exploit
Proof-of-concept-Exploit für CVE-2026-32136: unauthentifizierte Authentifizierungsumgehung in AdGuard Home über HTTP/2-Klartext (h2c) Upgrade. Zeigt,…
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit








