
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 skelsec/adiskreader-secretsdump
Extrahiere Registry- und NTDS-Geheimnisse aus lokalen oder entfernten Disk-Images
 an0nud4y/av-edr-lab-environment-setup
Referenzen zur Einrichtung von AV/EDR-Laborumgebungen zur Unterstützung bei der Malware-Entwicklung
 kozmer/aad-bofs
Cobalt Strike BOF-Sammlung für Angriffe auf Azure AD bei Red-Team-Operationen, die Authentifizierungs-, Enumeration- und Post-Exploitation-Vektoren…
 ricardojoserf/nativebypasscredguard
Umgehung von Credential Guard durch Patchen von WDigest.dll ausschließlich mit NTAPI-Funktionen.
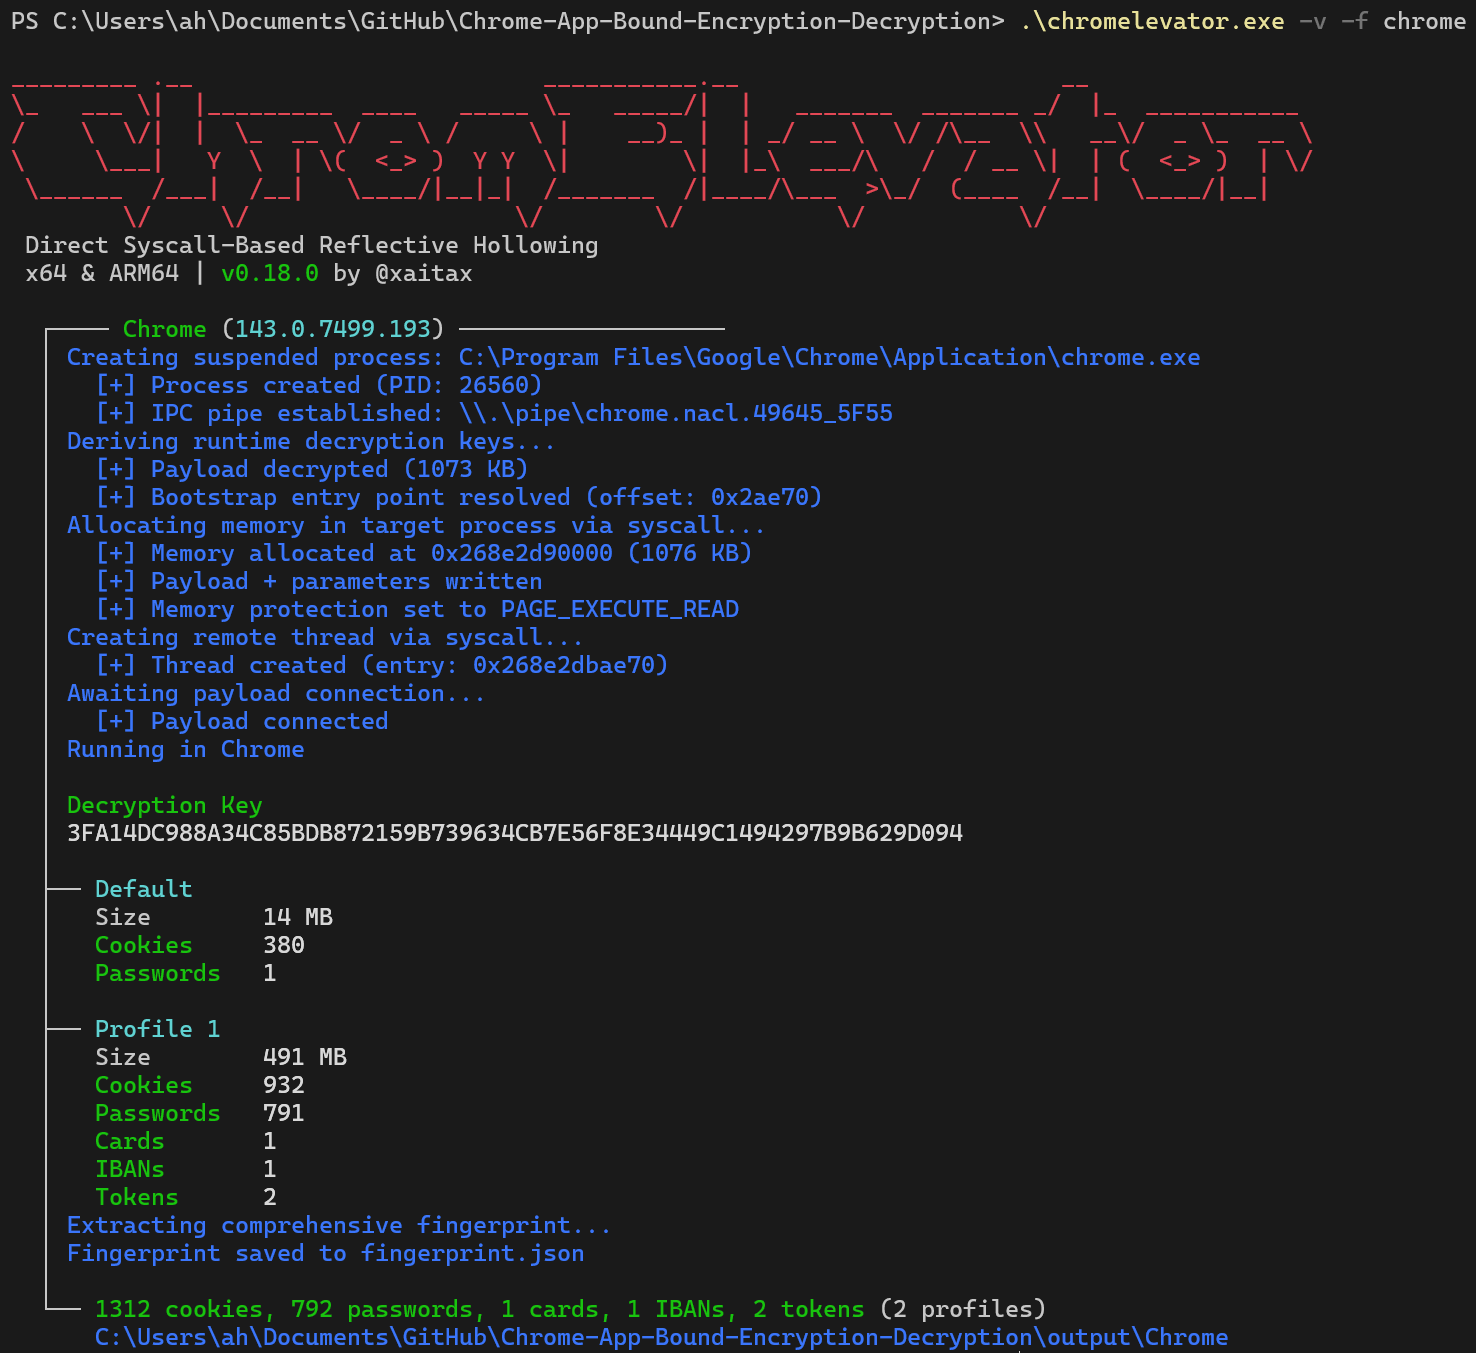 xaitax/chrome-app-bound-encryption-decryption
Umgeht die App-Bound Encryption von Chromium durch direktes Syscall-basiertes Reflective Process Hollowing. Extrahiert Cookies, Passwörter,…
 0xdea/blindsight
Red-Teaming-Tool zum Auslesen des LSASS-Speichers, das grundlegende Gegenmaßnahmen umgeht.
 g0h4n/rusthound-ce
Active Directory data ingestor via LDAP(S) or ADWS protocol for BloodHound Community Edition written in Rust. 🦀
 amberwolfcyber/nachovpn
Ein köstlicher, aber bösartiger SSL-VPN-Server 🌮
 3gstudent/ntfsdump
Zum Kopieren einer Datei von einem NTFS-partitionierten Volume, indem das Raw-Volume gelesen und die NTFS-Strukturen analysiert werden.
 wavvs/nanorobeus
COFF-Datei (BOF) zur Verwaltung von Kerberos-Tickets.
 byt3bl33d3r/nimdllsideload
DLL-Sideloading/Proxying mit Nim!
 knight0x07/bumblecrypt
Ein Bumblebee-inspirierter Crypter
 beichendream/printnotifypotato
PrintNotifyPotato
 nul0x4c/manualrsrcdatafetching
Holen Sie sich Ihre Daten manuell aus dem Ressourcenabschnitt, ohne Windows-APIs zu benötigen.
 hazcod/ransomwhere
Eine PoC-Ransomware-Probe, mit der Sie Ihre Ransomware-Response-Strategie testen können.
 nyxgeek/onedrive_user_enum
onedrive-Benutzerenumeration - Pentest-Tool zur Enumeration gültiger O365-Benutzer
 nul0x4c/etwsessionhijacking
Ein PoC zum Blockieren von Procmon bei der Überwachung von Netzwerkereignissen
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.








