
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 print3m/dllshimmer
Machen Sie DLL-Hijacking ganz einfach zur Waffe. Bauen Sie eine Hintertür in jede Funktion einer beliebigen DLL ein.
 zarkones/bloodfangc2
Modernes PIC-Implant für Windows (64 & 32 Bit)
 matheuzsecurity/ringreaper
Linux-Post-Exploitation-Agent, der io_uring nutzt, um EDR-Erkennung heimlich zu umgehen, indem er herkömmliche Syscalls vermeidet.
 lloydlabs/delete-self-poc
Eine Möglichkeit, eine gesperrte Datei oder eine aktuell laufende ausführbare Datei auf der Festplatte zu löschen.
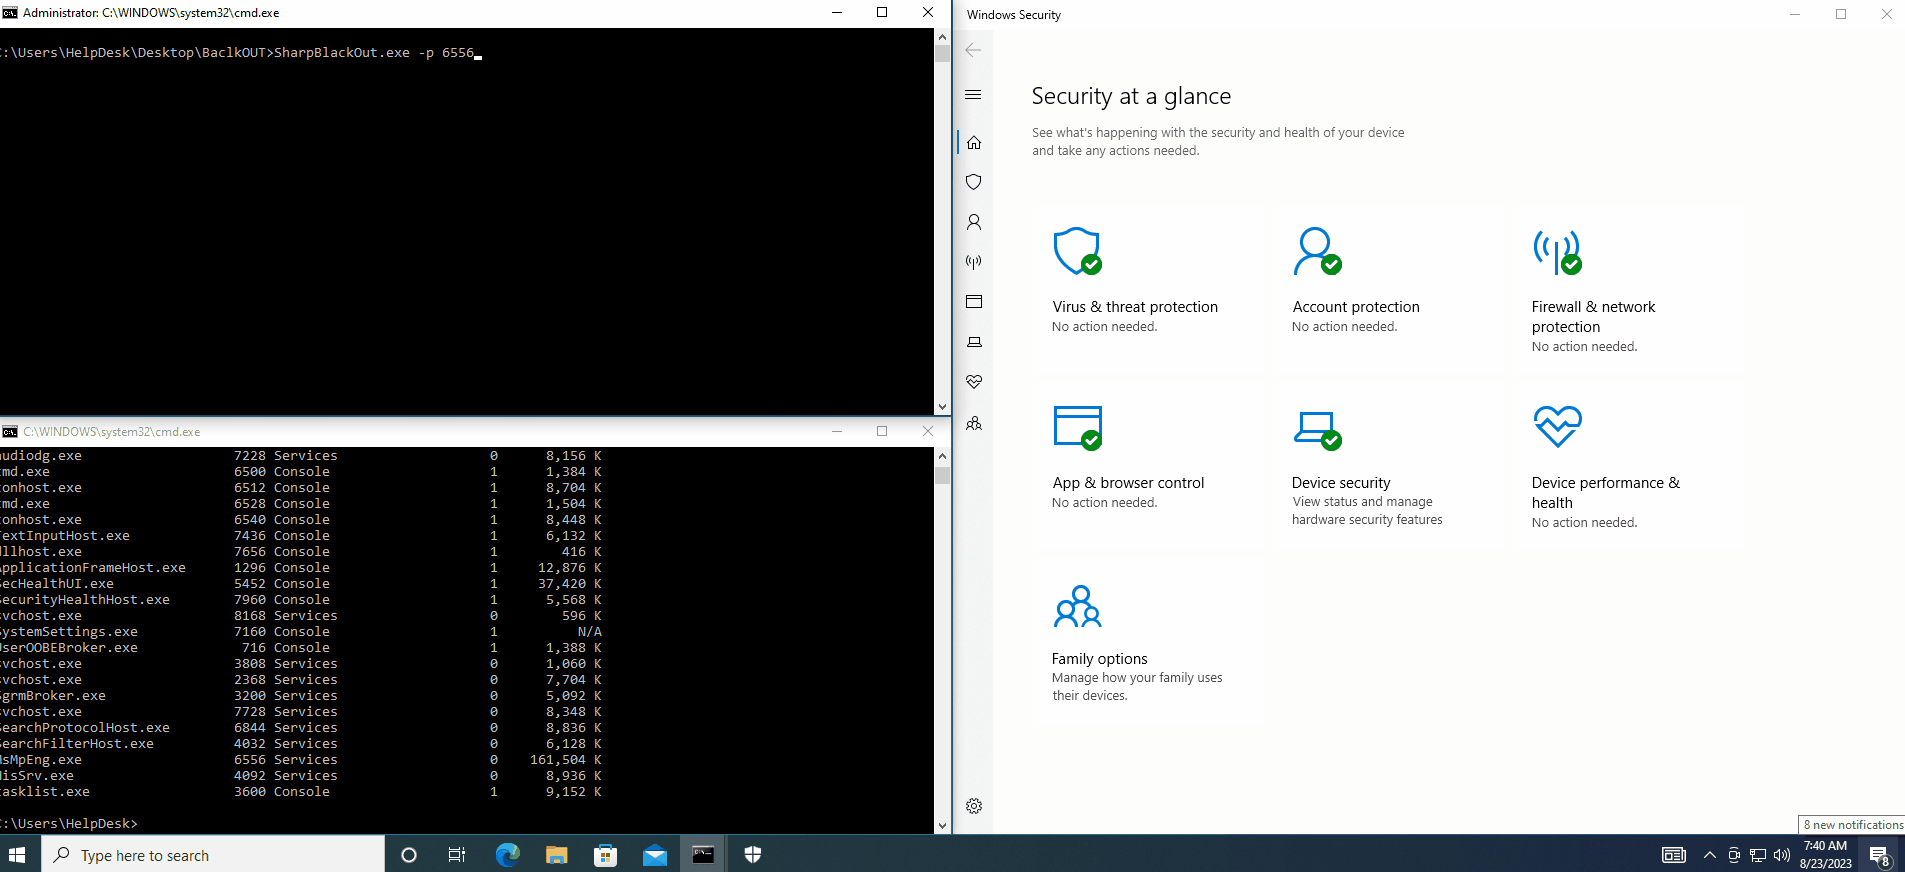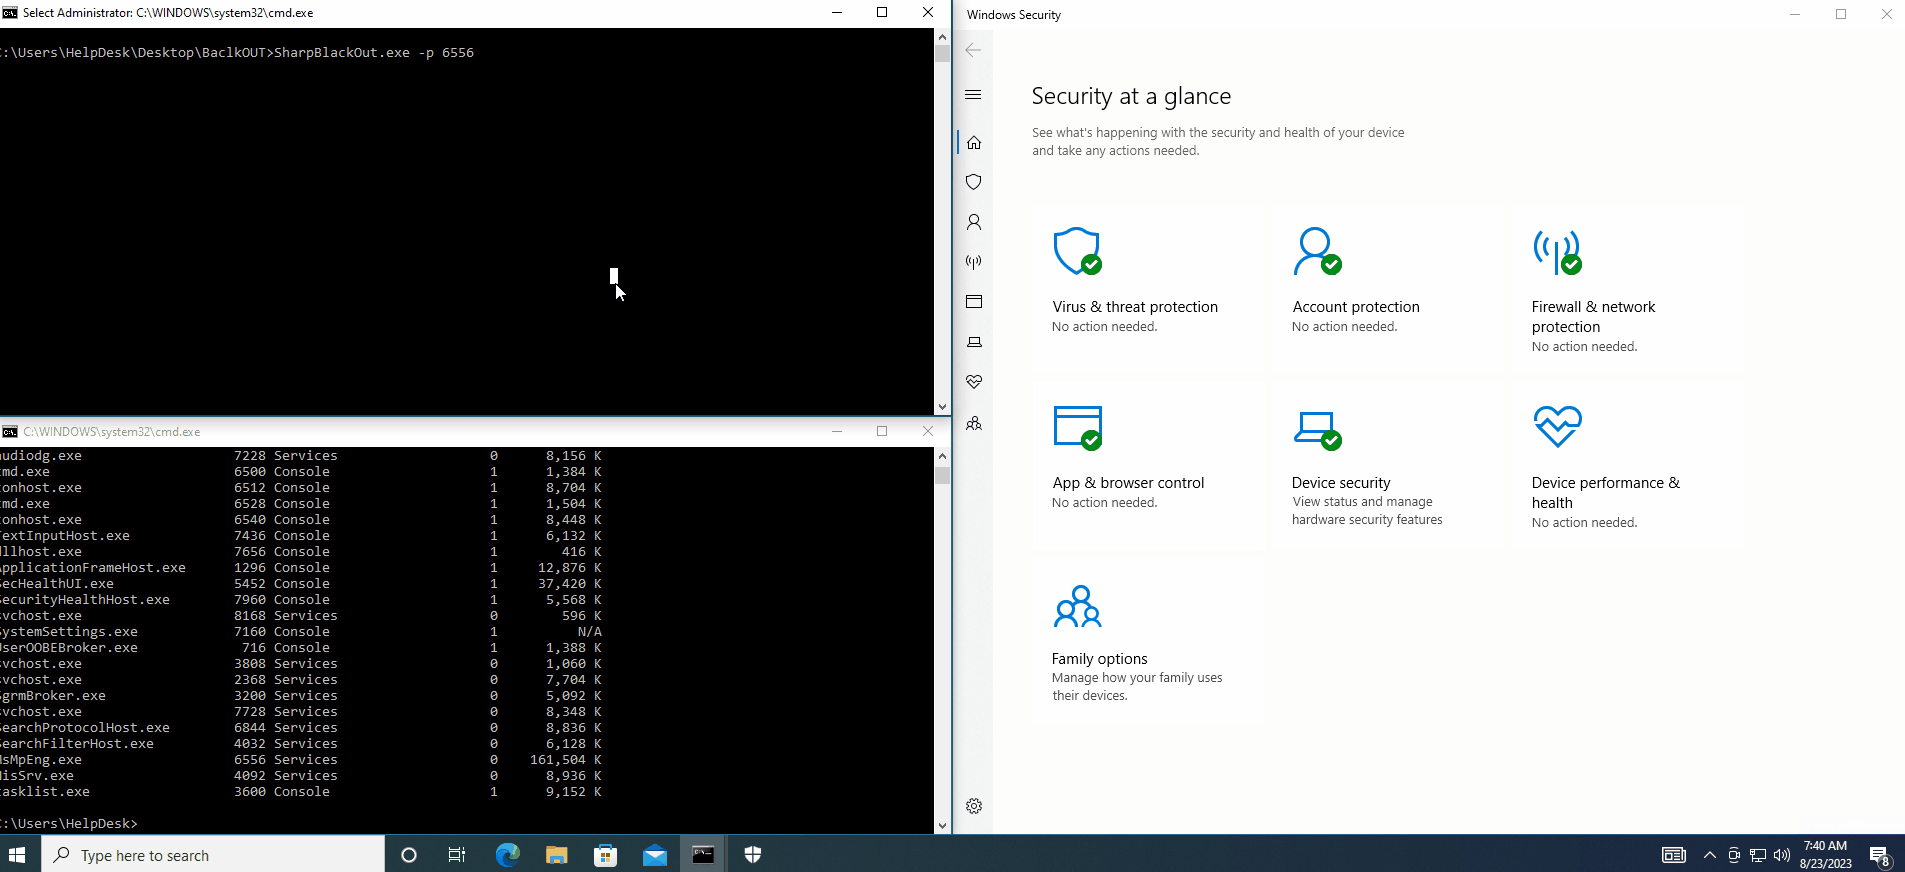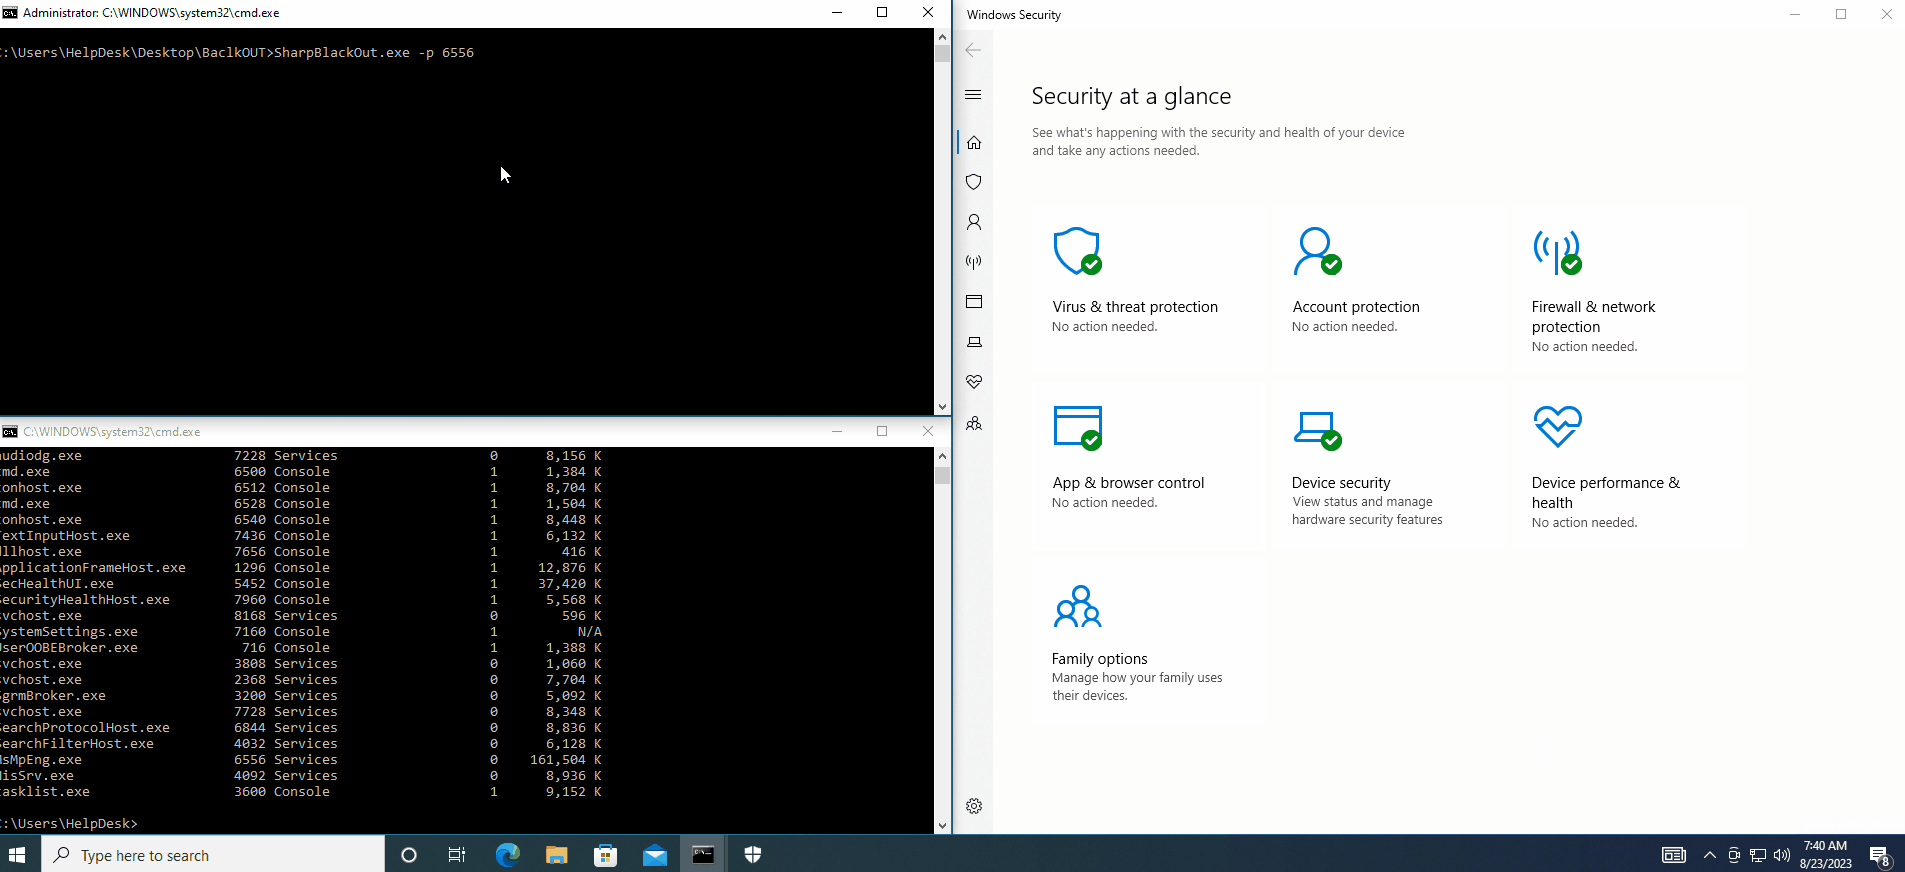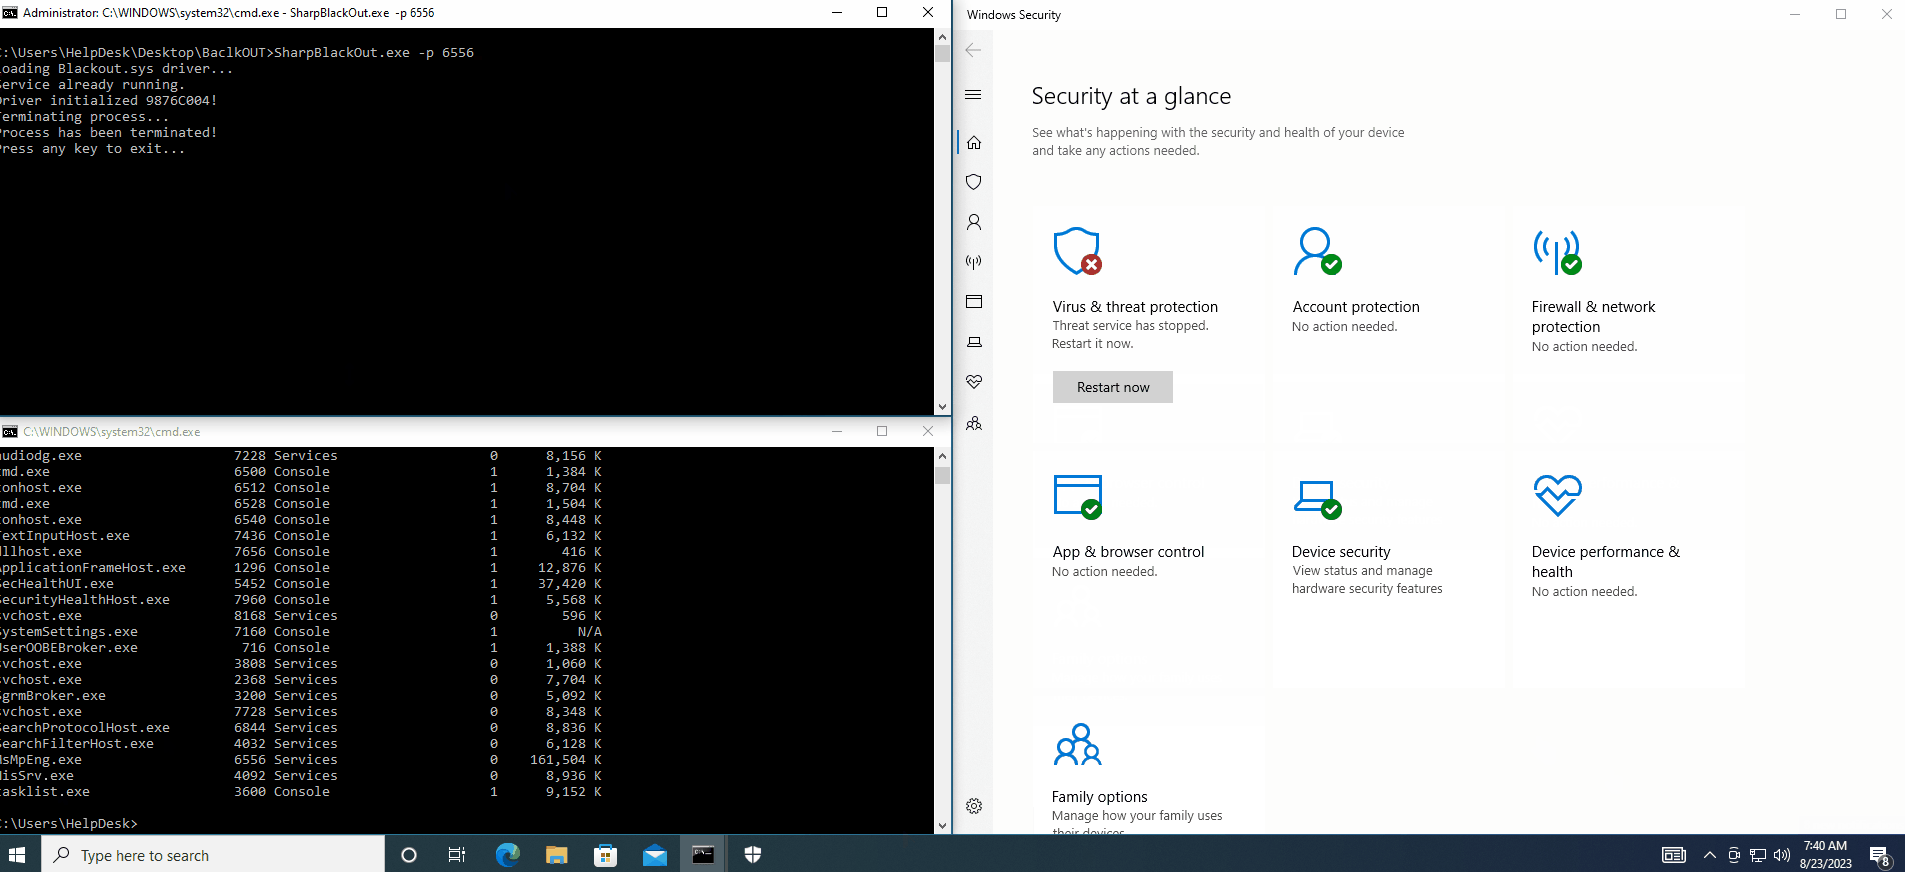 dmcxblue/sharpblackout
Beenden von AV/EDR mithilfe des BYOVD-Angriffs
 crypte1/cve-2026-38053---remove-ppl
BYOVD Remove PPL für 24H2 und 25H2
 kleiton0x00/rtlhijack
Alternative Read- und Write-Primitive, die Rtl*-Funktionen auf nicht vorgesehene Weise nutzen.
 m1ddl3w4r3/wsl_payload_builder
Ein leistungsfähiges Shell-Skript zum Erstellen benutzerdefinierter WSL-Distributionen (Windows-Subsystem für Linux) mit eingebetteten Payloads.
 paradoxis/adsyncdump-bof
Der ADSyncDump-BOF ist ein Port von Dirk-Jan Mollemas adconnectdump.py / ADSyncDecrypt in eine Beacon Object File (BOF) ohne Abhängigkeiten.
 l33tdawg/phantomrecon
PhantomRecon ist ein CLI-basiertes, modulares, agentengesteuertes Red-Team-Automatisierungstool, das dazu entwickelt wurde, autonome offensive…
 boku7/loki
🧙♂️ Node.js Command & Control zum Script-Jacking verwundbarer Electron-Anwendungen
 neffisback/wsuks
Automatisierung des MITM-Angriffs auf WSUS
 bohops/ultimatewdacbypasslist
Eine zentrale Ressource für zuvor dokumentierte WDAC-Bypass-Techniken
 magisterquis/lutlol
Living Under the Land auf Linux ~ Bsides Belfast/Wien 2025
 alex3o/byovd-driverkiller
Treiber-Reverse & Exploitation
 johnswiftc/rustdllproxy
Generiere Proxy-DLLs in Rust

 bushidouk/ransomware-tool-matrix
Eine Ressource, die alle Tools enthält, die jede Ransomware-Bande verwendet.








