
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 static-flow/burpsuite-team-extension
Dieses Burpsuite-Plugin ermöglicht es mehreren Web-App-Testern, ihre Proxy-Verläufe in Echtzeit miteinander zu teilen. Anfragen, die durch deine…
 ascotbe/kernelhub
:palm_tree:Sammlung von Privilegieneskalations-Schwachstellen im Linux-, macOS- und Windows-Kernel, mit Kompilierungsumgebung, Demo-GIF-Karte,…
 zimawhit3/bitmancer
Nim-Bibliothek für Offensive-Security-Entwicklung
 sleepthegod/windows
# Windows und Wege, es zu knacken
 jimilinuxguy/lrs-pager-systems-bruteforce
Long Range Pager Systems: Pager und Coaster – Informations- und Brute-Force-Tool für URH und YS1 (Yardstick One / cc11xx)
 icyguider/moreimpacketexamples
Weitere Beispiele mit der Impacket-Bibliothek, die für Lernzwecke entwickelt wurden.
 d3lb3/keefarcereborn
Eine eigenständige DLL, die nach der Injektion in den KeePass-Prozess Datenbanken im Klartext exportiert.
 virtualalllocex/payload-download-cradles
Dies sind verschiedene Arten von Download-Cradles, die als Inspiration dienen sollen, um zu spielen und neue Download-Cradles zu erstellen, um…
 jsecu/bof-pack-1
Ein Paket nützlicher bofs für Red-Team-Einsätze
 c0axx/canaryhunter
Canary Hunter soll ein schnelles PowerShell-Skript sein, um nach gängigen Canaries in verschiedenen Formaten zu suchen, die kostenlos auf…
 ccob/volumiser
CLI und interaktive Konsole zum Auflisten, Durchsuchen und Extrahieren von Dateien aus VM-Datenträgerabbildern (VHDX, VMDK, EBS-Snapshots,…
 mr-un1k0d3r/amsi-etw-patch
Patch AMSI und ETW
 netbiosx/checklists
Red Teaming- und Pentesting-Checklisten für verschiedene Engagements
 reveng007/sharpgmailc2
Unser freundliches Gmail wird als Server fungieren und der Implant wird Daten per SMTP exfiltrieren und Befehle vom C2 (Gmail) über das…
 aaaddress1/pr0cess
Ein paar Gadgets rund um Windows-Prozesse und sofort einsatzbereit :)
 es0j/execaslr-ekoparty
Proof-of-Concept-Exploit, der ASLR auf Intel-CPUs umgeht, indem er den Branch Target Buffer und spekulative Ausführung missbraucht, um randomisierte…
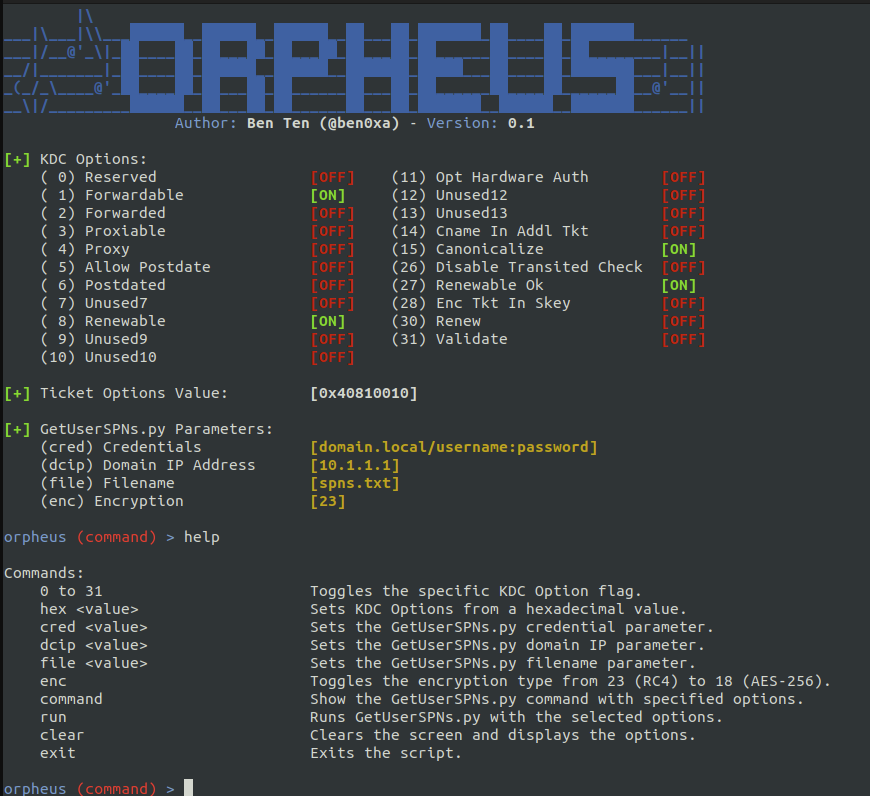 trustedsec/orpheus
Umgehung von Kerberoast-Erkennungen mit modifizierten KDC-Optionen und Verschlüsselungstypen









