
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 0xg00se/cve-2026-23744-script
Exploit-Skript für CVE-2026-23744, das auf MCPJam Inspector (<=1.4.2) abzielt, um Remote-Code-Ausführung über manipulierte HTTP-Anfragen zu erreichen.
 0xalwayslucky/log4j-polkit-poc
Eine verwundbare Umgebung, die eine Angriffskette von log4j CVE-2021-44228 mit Privilegieneskalation zu Root mithilfe des polkit-Exploits…
 0xndi/cve-2026-24294
Lokale Privilegieneskalation PoC für CVE-2026-24294, die SMB-Arbitrary-Port und NTLM-Reflection missbraucht, um SYSTEM auf Windows Server 2025 zu…
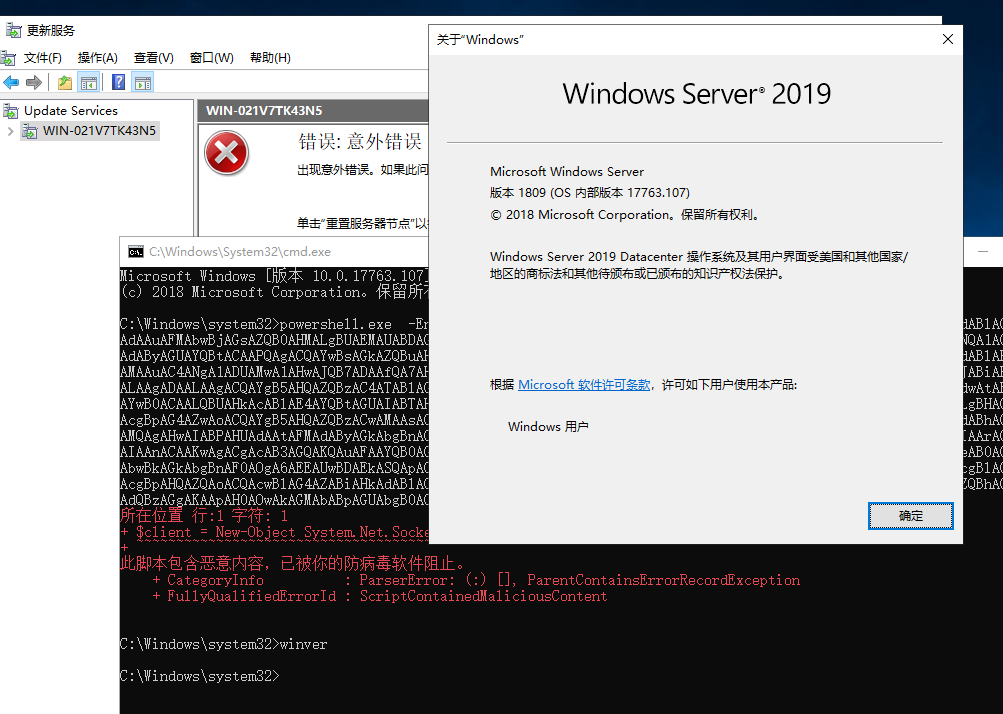 0x7556/cve-2025-59287
Exploit für CVE-2025-59287, der eine WolfShell-In-Memory-Webshell in WSUS-Server injiziert, um Remote-Code-Ausführung zu erreichen, wenn die…
 0xbruno/wsusploit.net
C#-Proof-of-Concept für CVE-2025-59287, das auf WSUS abzielt, die Ausnutzung demonstriert und defensive Erkennungshinweise für IIS-Protokolle und…
 0xbruno/cve-2021-22204
Proof-of-Concept-Exploit für CVE-2021-22204, eine Schwachstelle zur Remote-Codeausführung in ExifTool, die die Ausnutzung über manipulierte…
 yonathanpy/cve-2026-20127-cisco-sd-wan-preauth-rce
Proof-of-Concept-Exploit für CVE-2026-20127, eine Pre-Authentication-RCE in Cisco SD-WAN, die die Registrierung eines bösartigen Peers und die…
 z4yd3/poc-cve-2026-33017
Proof-of-concept-Exploit für CVE-2026-33017, der eine nicht authentifizierte Remote-Codeausführung in Langflow-Versionen vor 1.8.2 über den…
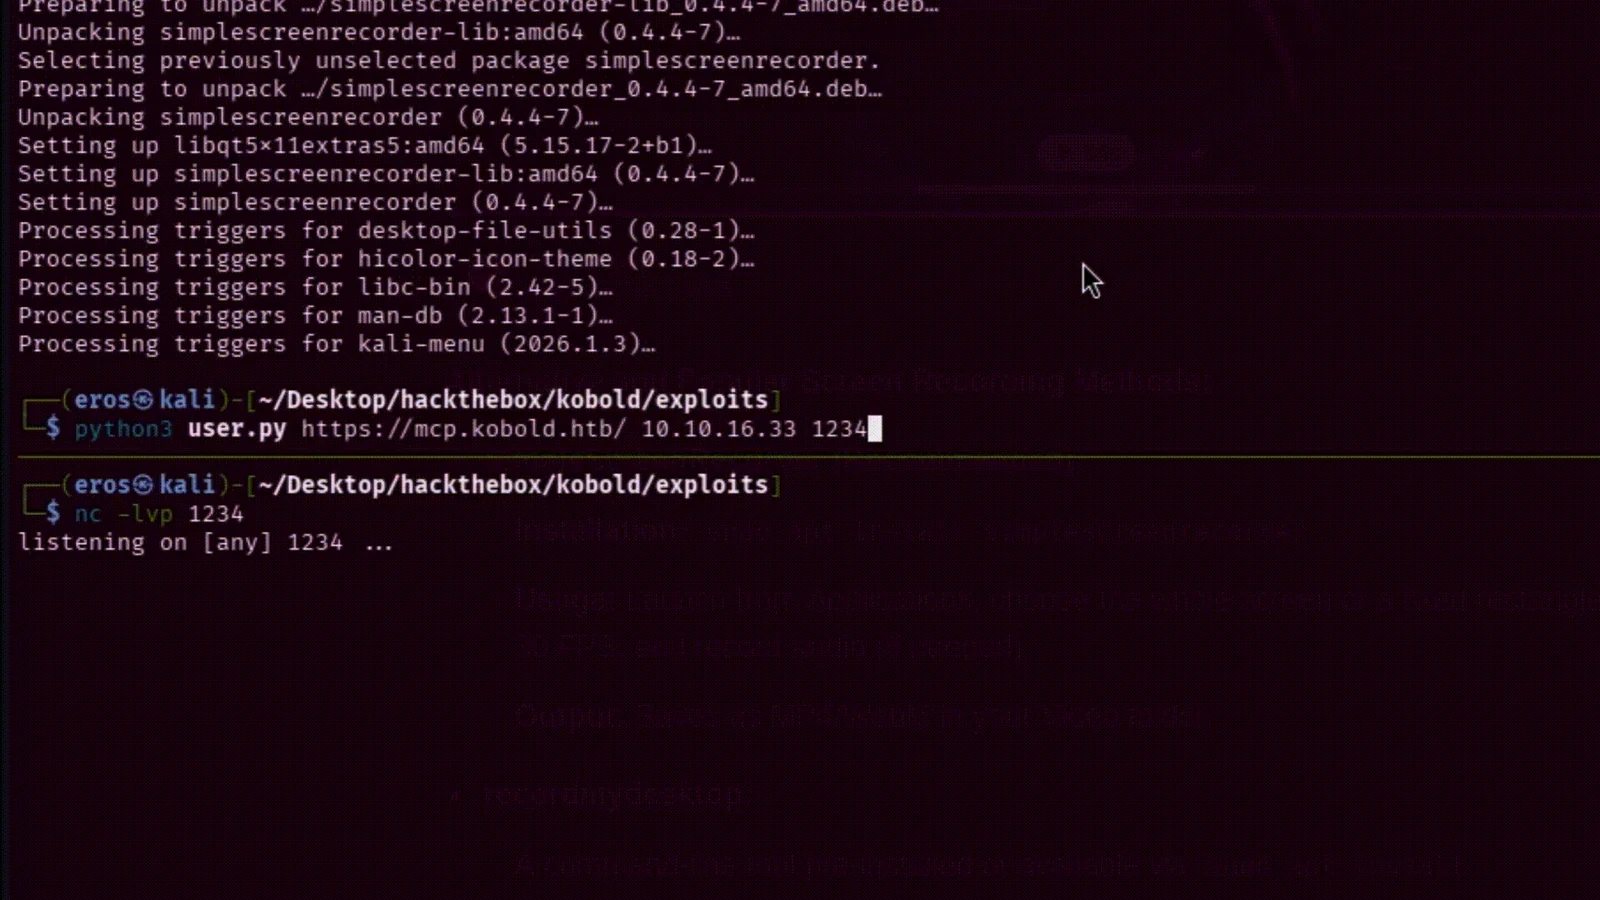 z4yd3/poc-cve-2026-23744
Remote-Code-Ausführung auf MCPJam Inspector <= 1.4.2
 zcrosman/cve-2021-4034
Shell-Implementierung von CVE-2021-4034, einem lokalen Privilege-Escalation-Exploit für pkexec, der die Rechteausweitung auf verwundbaren…
 zedxod/cve-2026-41940-poc
Proof-of-Concept-Exploit für CVE-2026-41940, das eine Authentifizierungsumgehung in cPanel/WHM über CRLF-Injection und Session-Poisoning…
 sebaspv27/explotacion-rce-pentesting-bluekeep-cve-2019-0708-
Praktische Demonstration und technisches Logbuch zur Ausnutzung von BlueKeep (CVE-2019-0708) über RDP mit Nmap und Metasploit, einschließlich der…
 elazab2005/unrealircd-backdoor-pentest-report
Kontrollierter PenTest-Lab-Bericht über die UnrealIRCd 3.2.8.1-Backdoor (CVE-2010-2075) auf Metasploitable3 mit Maßnahmen zur Behebung.
 lincolino/lab-annie
Automatisiert die Ausnutzung von CVE-2020-13160, einer kritischen Remote-Code-Execution-Schwachstelle in AnyDesk 5.5.2, und ermöglicht…
 mr-destroyer/cve-2025-55182
Exploit für CVE-2025-55182, der Remote-Codeausführung über Prototype Pollution in Next.js React Server Components ermöglicht, mit Befehlsausführung…
 aish19siddiqua-commits/mtechweek_04
Dokumentierter Penetrationstest auf einer isolierten Metasploitable2-VM mit Metasploit und Nmap, einschließlich Remote-Exploitation,…
 dafrax/cve-2022-41352-zimbra-rce
Exploit für CVE-2022-41352, eine Schwachstelle zur Remote-Codeausführung in der Zimbra Collaboration Suite, die eine unbefugte Befehlsausführung auf…

 toxy4ny/bl00dym4ry
Pädagogischer Trojaner-Simulator für Cybersicherheitstrainings, der Phishing-Angriffe mit Social Engineering, System-Reconnaissance,…








