
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 kaleth4/cve-2026-42167
Technische Analyse und Proof-of-Concept für CVE-2026-42167, eine kritische SQL-Injection in ProFTPD mod_sql, die eine Authentifizierungsumgehung, die…
 jonnywhatshisface/cve-2024-56433
Proof-of-Concept-Exploit für CVE-2024-56433, der eine Privilegienausweitung über eine Kollision untergeordneter IDs in shadow-utils demonstriert, um…
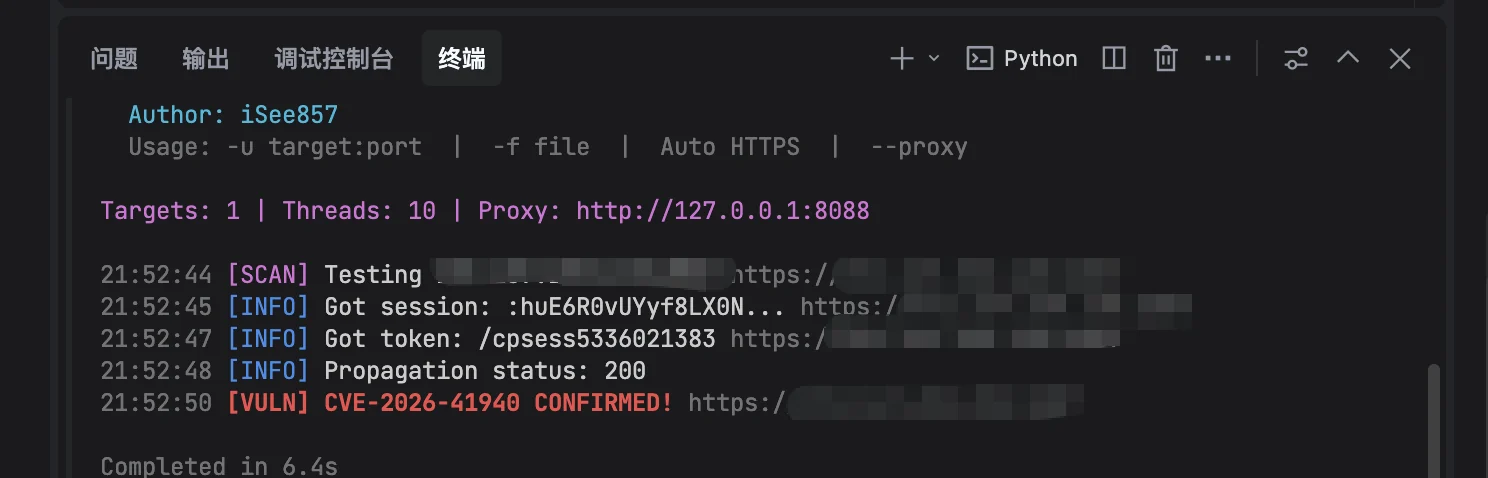 isee857/cpanel-whm-cve-2026-41940-authbypass
Scanner für die cPanel- & WHM-Authentifizierungsumgehung (CVE-2026-41940), der anfällige Versionen über CRLF-Injection und Session-Manipulation…
 dennisec/cve-2026-41940
Exploit-Skript für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um Admin-Zugriff zu erlangen und das…
 huchangzhi/autorootlinux
Automatisiertes Linux-Privilege-Escalation-Skript, das CVE-2026-31431 ausnutzt, um Root-Zugriff zu erlangen. Für den Bildungsgebrauch in…
 fulucky0-yuri/cve-2026-31431-pocc
C-Implementierung eines Proof-of-Concept für CVE-2026-31431, eine AF_ALG-Page-Cache-Poisoning-Schwachstelle im Linux-Kernel, die lokale…
 jivasecurity/espocrm-rce-poc-cve-2026-33656
# Authentifizierter RCE-Exploit für EspoCRM <= 9.3.3 (CVE-2026-33656) über Formula-ACL-Bypass, Path Traversal und .htaccess-Poisoning zur Erlangung…
 itsignacioportal/cve-2021-42237
Proof-of-Concept-Exploit für CVE-2021-42237, eine Sitecore-RCE-Schwachstelle, die die Ausführung von Befehlen über einen manipulierten XML-Payload…
 ibonok/cve-2026-33439-poc
Exploit für OpenAM Pre-Auth RCE (CVE-2026-33439) unter Verwendung einer Java-Deserialisierungs-Gadget-Kette, um Befehle auszuführen und die Ausgabe…
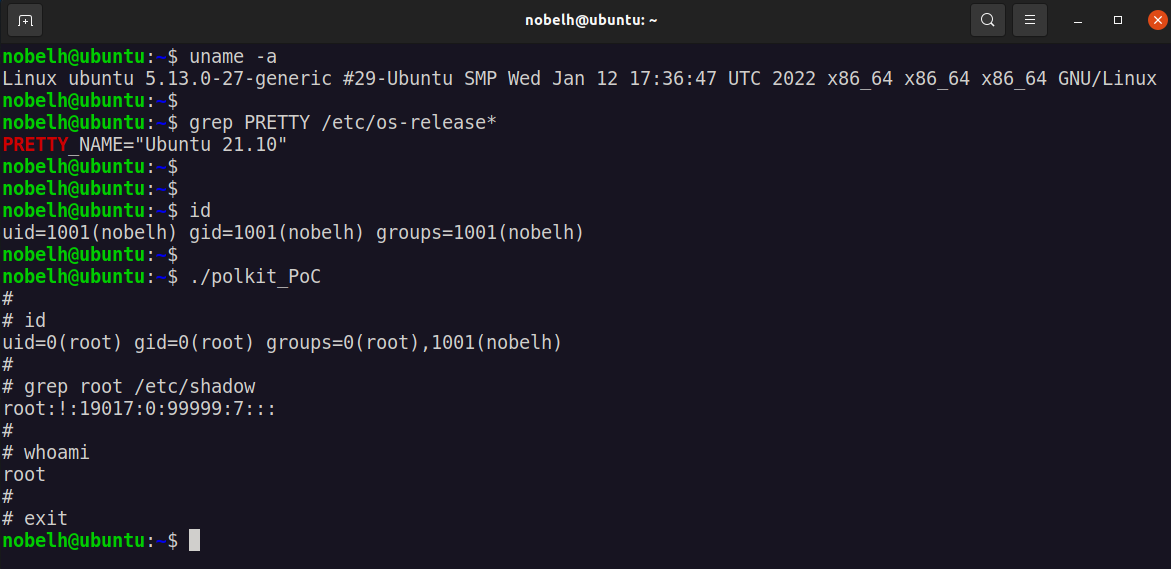 itmarcin2211/polkit-s-pkexec-cve-2021-4034
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), der die lokale Privilegienausweitung in Polkit's pkexec demonstriert, einschließlich Anweisungen…
 r3db34rdh4x/cve-2024-21683-rce
Exploit für CVE-2024-21683, eine Remote-Codeausführung-Schwachstelle nach der Authentifizierung in Atlassian Confluence Server und Data Center, die…
 galaxy-sc/cve-2026-23830-sandbreak
# Generiert und liefert Exploit-Payloads für CVE-2026-23830, einen SandboxJS-Escape, mit Modi für blinde OOB-Exfiltration und lokalen Calc-PoC.…
 murrez/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine Authentifizierungs-Bypass-Kette in WHM/cPanel. Multithreaded-Scanner, der das Root-Passwort auf…
 exploreunknowed/cve-2026-24306
Proof-of-Concept-Exploit für die Azure-Front-Door-Privilegienausweitung (CVE-2026-24306), der Routing-Regel-Injektion, Backend-Pool-Modifikation und…
 eason-zz/bluetoothducky
# Exploit-Implementierung für CVE-2023-45866, die eine nicht authentifizierte Bluetooth-Tastatur-Injektion mithilfe von DuckyScript-Payloads auf dem…
 kaleth4/cve-2026-32746
Proof-of-Concept-Exploit für CVE-2026-32746, eine kritische Remote-Codeausführung-Schwachstelle in GNU Inetutils telnetd über einen…
 crystallen1/cve-2025-27636-demo
Demonstriert Apache Camel CVE-2025-27636 mit Docker-basierter Reproduktion von Header-Injection-Angriffen, einschließlich Bean-Methoden-Injection und…
 fevar54/cve-2026-3502---trueconf-client-update-hijacking-poc
PoC de CVE-2026-3502: Hijacking der Update-Funktion im TrueConf Client für RCE (Operation TrueChaos).








