
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) – eine standardmäßig aktivierte Funktion ab Werk, sobald Sie ein beliebiges…
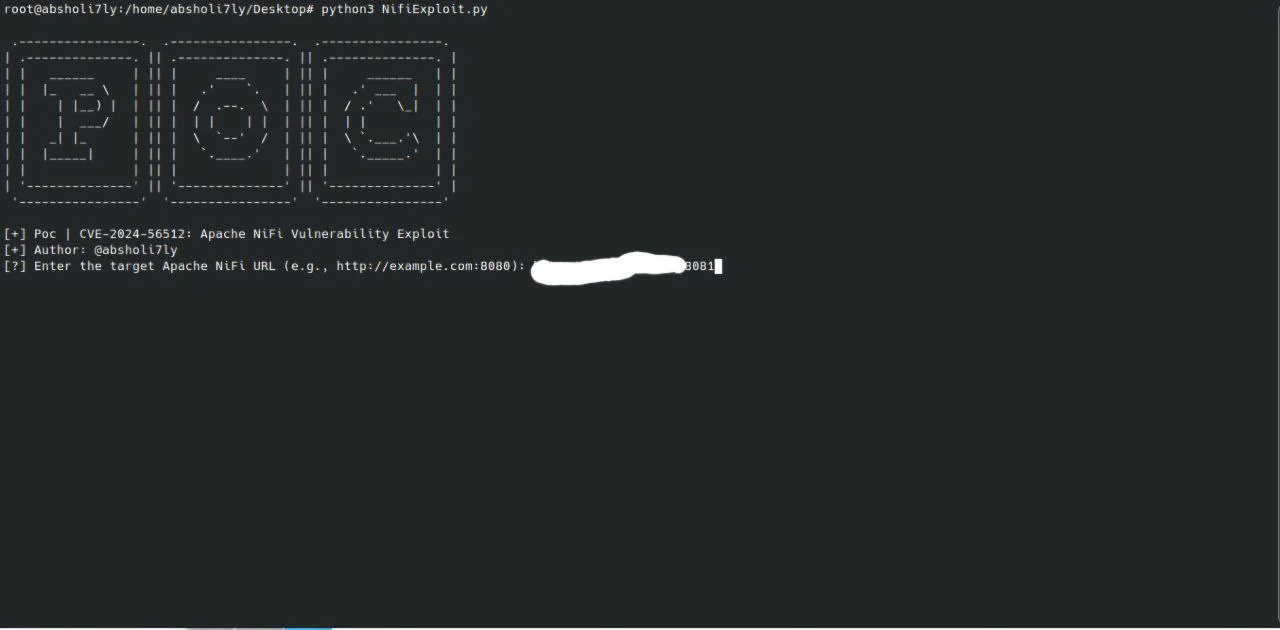 absholi7ly/cve-2024-56512-apache-nifi-exploit
Ein Tool zur Ausnutzung der Schwachstelle CVE-2024-56512 in Apache NiFi, die unbefugten Zugriff auf sensible Daten über unsachgemäß gesicherte APIs…
 zeropathai/nifi-cve-2026-39816-poc
POC für CVE-2026-39816, der es NiFi-Benutzern ohne Ausführungsberechtigung für Code ermöglicht, beliebige Skripte auszuführen.
 zeropathai/spinnaker-poc
POCs für CVE-2026-32604 und CVE-2026-32613, die Post-Auth-RCE und den Diebstahl von Anmeldedaten in Spinnaker ermöglichen.
 zz-socmap/cve-2021-35587
Proof-of-Concept-Exploit für CVE-2021-35587, eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Oracle Access Manager, die eine…
 zz-socmap/cve-2021-26084
Proof-of-Concept-Exploit für CVE-2021-26084, eine OGNL-Injection-Schwachstelle in Atlassian Confluence Server und Data Center, die…
 z3yr0xx/cve-2026-1560-authenticated-remote-code-execution-in-lazy-blocks-4.2.0
Proof-of-concept-Exploit für CVE-2026-1560, eine authentifizierte Remote-Code-Execution-Schwachstelle im WordPress-Plugin Lazy Blocks, die es…
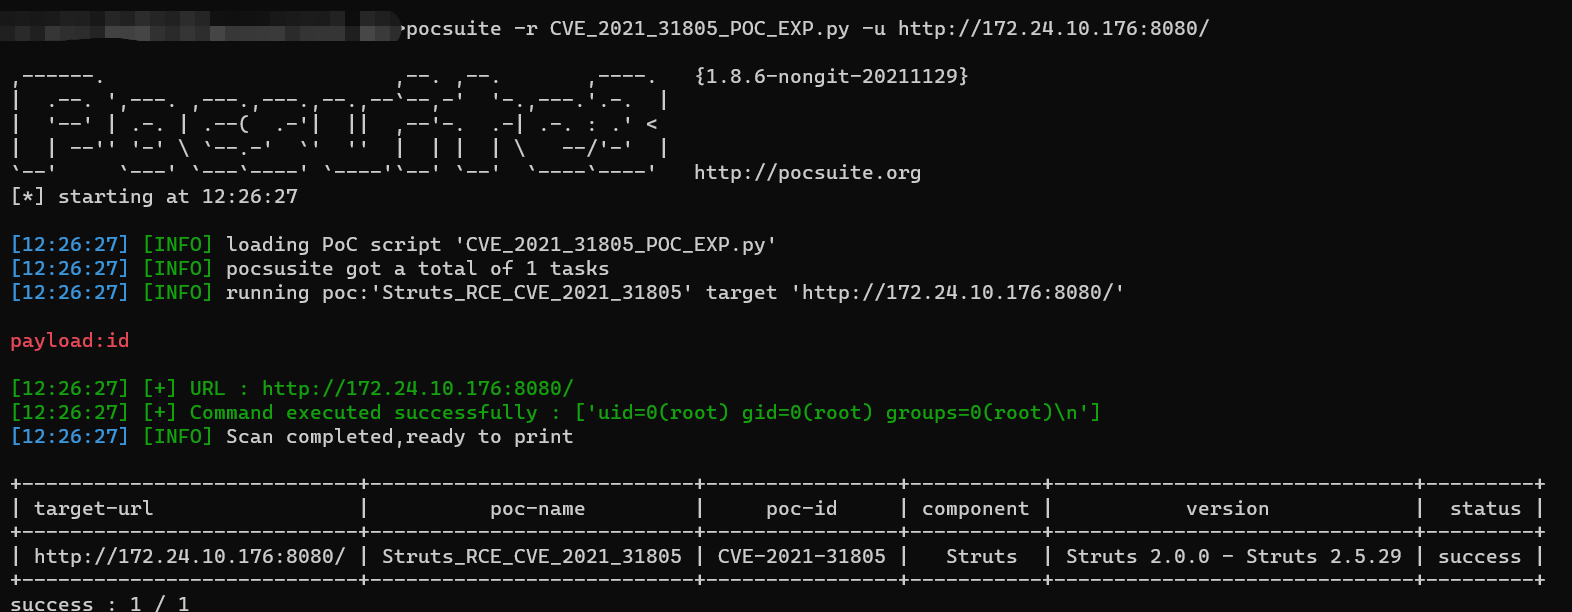 wrin9/cve-2021-31805
Python-basierter Proof-of-Concept und Exploit für Apache Struts2 RCE (CVE-2021-31805), der die Ausführung von Befehlen über OGNL-Injection…
 vozec/cve-2023-22527
Proof-of-Concept-Exploit für CVE-2023-22527, eine serverseitige Template-Injection in Confluence, die Remote-Code-Ausführung ermöglicht. Enthält ein…
 uzair-baig0900/cve-2026-20805-poc
Der PoC zur Offenlegung von Informationen in Microsoft Desktop Windows Management.
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Lokaler Privilege-Escalation-Exploit für CVE-2026-3888, der auf snap-confine und systemd-tmpfiles unter Ubuntu abzielt und SUID- sowie…
 snipersmaster/cve-2026-0709
Python-PoC für authentifizierte Command Injection in Hikvision-WLAN-Access-Points, die Remote-Code-Ausführungstests mit anpassbaren Endpunkten und…
 slagzz/cve-2026-16348
TP-Link Archer BE800 V1 — VPN-Schlüsselinjektion RCE
 simoesctt/sovereign-echo-33017
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow 1.8.1 über den build_public_tmp-Endpunkt, die Python-Code-Injection durch…
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
Microsoft hat gerade Notfall-Patches für CVE-2026-21509 veröffentlicht, eine Zero-Day-Schwachstelle in der Office-Suite, die OLE/COM-Mitigationen…
 simoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity
Während die von Fortinet am 27. Januar 2026 veröffentlichte Abschwächung für **CVE-2026-24858** darauf abzielt, bestimmte Konten wie…
 simoesctt/sctt-2026-33-0002-dwm-visual-field-singularity
Exploit-Forschung, die auf Windows DWM abzielt, um eine lokale Rechteausweitung über eine theoretische Visual-Field-Singularität zu erreichen, wobei…
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Remote-Timing-Angriffs-Exploit für Apache mod_auth_digest (CVE-2026-33006), der die Digest-Authentifizierung über eine 33-stufige zeitliche Kaskade…








