
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 hakaioffsec/centreon-exploits-2026
Centreon-Exploits für CVE-2026-2749, CVE-2026-2751 und CVE-2026-2750
 hakaioffsec/cve-2026-4802
Proof-of-Concept-Exploit für CVE-2026-4802, eine Befehlsinjektions-Schwachstelle in der Systemprotokoll-Oberfläche von Cockpit, die die Ausführung…
 h3raklez/cve-2026-39987
Proof-of-Concept-Exploit für die vorauthentifizierte Remote-Codeausführung in Marimo über den WebSocket-Endpunkt, der es nicht authentifizierten…
 guzrex/cve-2026-42879
FacturaScripts RCE Exploit – Proof of Concept
 gregk4sec/cve-2026-21962
Proof-of-concept-Exploit für CVE-2026-21962, eine kritische Path-Traversal-Schwachstelle in den Proxy-Plugins von Oracle OHS und WebLogic Server, die…
 gmeghnag/test-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431, der Container-Escape und Privilegieneskalation in OpenShift-Umgebungen demonstriert.
 gibmat/cve-2026-32606-poc
Proof-of-Concept, das die Umgehung der TPM-gebundenen LUKS-Festplattenverschlüsselung auf Linux-Systemen demonstriert, indem Volume-Keys über einen…
 ga0we1/cve-2023-22527_confluence_rce
CVE-2023-22527 – RCE-Schwachstelle (Remote Code Execution) in Confluence Data Center und Confluence Server PoC
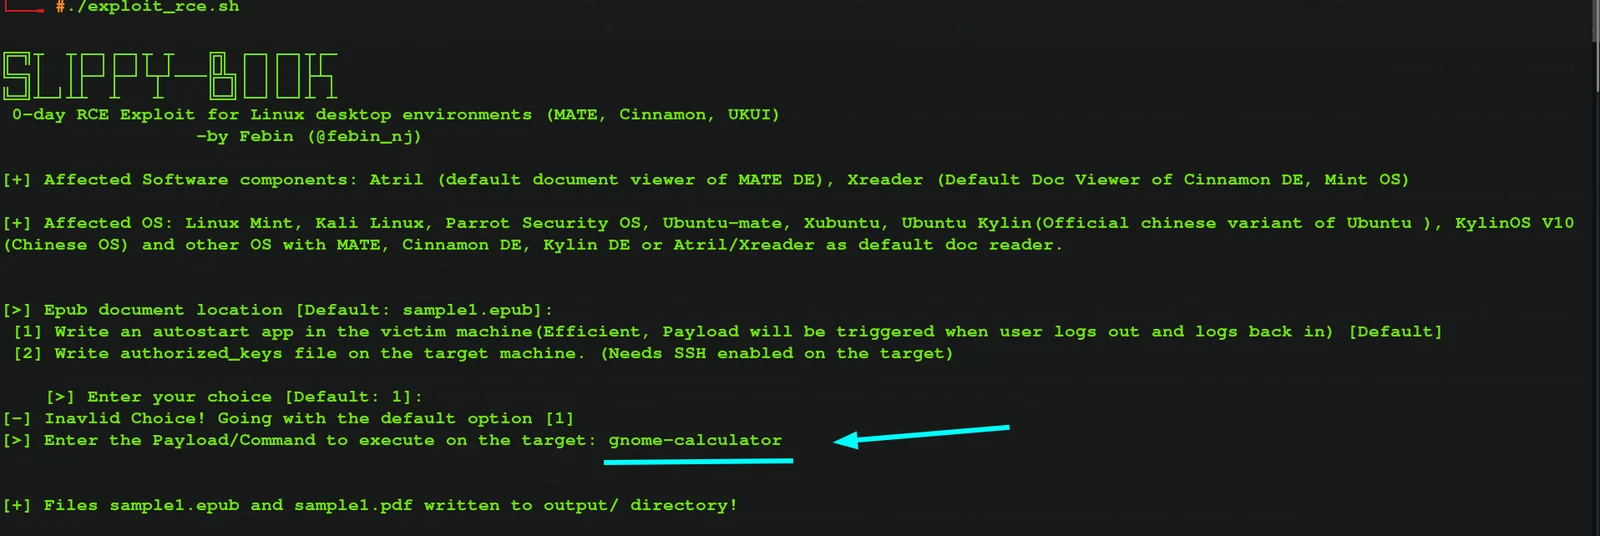 febinrev/slippy-book-exploit
CVE-2023-44451, CVE-2023-52076: RCE-Schwachstelle betrifft beliebte Linux-Distributionen wie Mint, Kali, Parrot, Manjaro usw. EPUB-Datei-Parsing:…
 fckoo/mcpjaminspector-unauth-rce
Proof-of-concept-Exploit für CVE-2026-23744, eine nicht authentifizierte Remote-Codeausführung im MCPJam Inspector <= 1.4.2, die die Ausführung von…
 dwisiswant0/cve-2025-46818
Exploit für Redis 8.2.1 Lua-Sandbox-Escape über veraltete APIs und veränderbare Metatabellen, die die Ausführung von Befehlen über Benutzergrenzen…
 drkim-dev/cve-2026-25991
Proof-of-Concept-Exploit für CVE-2026-25991, eine blinde SSRF im Cookmate-Import von Tandoor Recipes, die es authentifizierten Benutzern ermöglicht,…
 drkim-dev/cve-2026-30862
Proof-of-Concept, das gespeichertes XSS im Appsmith Table Widget demonstriert, was zu vertikaler Privilegieneskalation und vollständiger…
 drkim-dev/cve-2026-25964
Proof-of-Concept-Exploit für CVE-2026-25964, eine authentifizierte lokale Dateioffenlegung in Tandoor Recipes über Path Traversal beim Rezeptimport,…
 drapl0n/pwnkit
USB Rubber Ducky-Payload, das CVE-2021-4034 ausnutzt, um Privilegien zu erweitern und auf Unix-ähnlichen Systemen in unter 10 Sekunden eine…
 dr4x-c0d3r/sudo-chroot
Sudo-Schwachstelle lokale Privilegieneskalation (CVE-2025-32463) POC mit Python
 dptsec/cve-2026-22444
Proof-of-Concept-Exploit für CVE-2026-22444, eine Schwachstelle in der UNC-Pfadvalidierung von Apache Solr, die RCE und die Offenlegung von…
 dinosn/pack2theroot-lab
# CTF-Docker-Lab für CVE-2026-41651 (Pack2TheRoot): Lokale Privilegienerweiterung durch permissives Polkit in PackageKit








