
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 r3dbust3r/cve-2025-32463
Exploit-Skript für CVE-2025-32463, eine lokale Rechteausweitung in sudo 1.9.14-1.9.17 über chroot, für autorisierte Tests und Patch-Validierung.
 puzzlepeaches/log4jhorizon
Ausnutzung von CVE-2021-44228 in VMWare Horizon für Remote-Codeausführung und mehr.
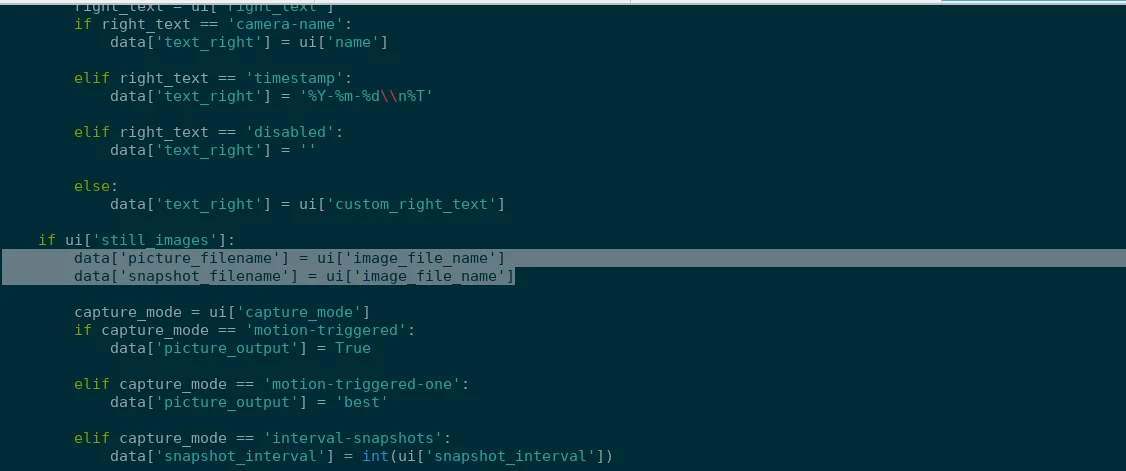 prabhatverma47/cve-2025-60787
Proof-of-Concept für CVE-2025-60787, das Remote-Code-Ausführung in MotionEye <= 0.43.1b4 über eine Umgehung der clientseitigen Validierung und…
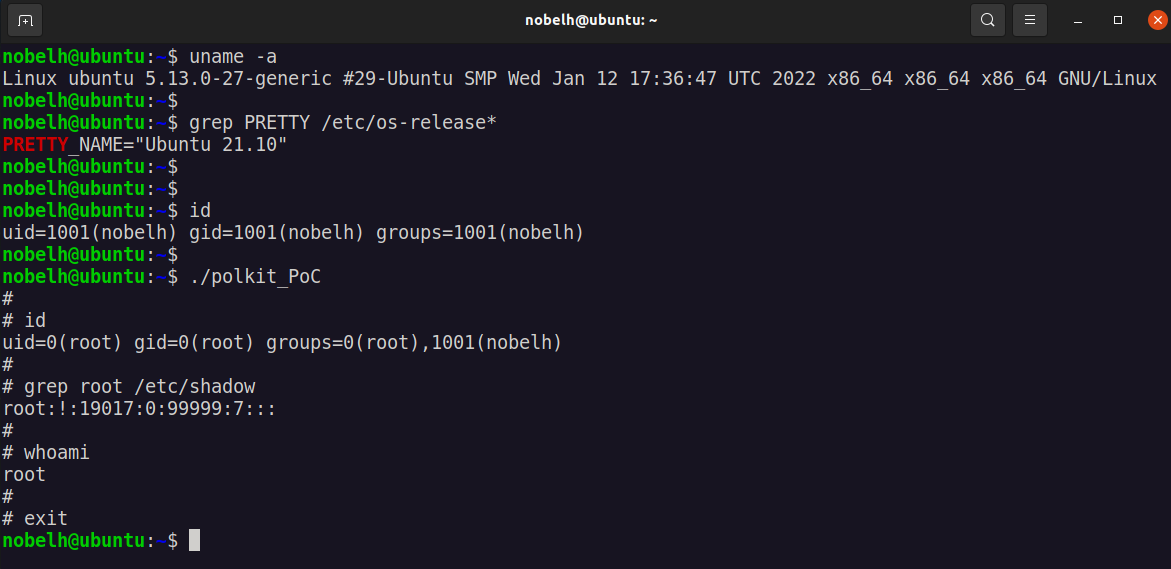 pombredanne/cve-2021-4034
Proof-of-Concept-Exploit für die lokale Privilegieneskalations-Schwachstelle (CVE-2021-4034) in Polkit's pkexec, einschließlich eines…
 p3nt3st3r-star/cve-2026-20131-poc
Proof-of-Concept-Exploit für CVE-2026-20131, eine Pre-Authentication-RCE in Cisco Catalyst SD-WAN Controller und Manager, die Admin-Zugriff und die…
 oxfemale/killchain
Kernel-Prozessbeendigungs-Tool (CVE-2026-0828-Exploit)
 open-flaw/cve-2026-3462
Acrobat Reader | Unsachgemäß kontrollierte Änderung von Objekt-Prototyp-Attributen („Prototype Pollution“) (CWE-1321)
 nisec-eric/cve-2026-31431
# Linux-Kernel-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für den Linux-Kernel (CVE-2026-31431), der einen zuverlässigen…
 n0isegat3/regpwnbrc4bof
# Brute Ratel C4 BOF, der eine Registry-Symlink-Race-Condition in Windows Accessibility ATConfig ausnutzt, um durch das Schreiben beliebiger…
 min8282/cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die beliebiges Dateischreiben und potenzielle…
 mfloresdacunha/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im algif_aead des Linux-Kernels, der splice nutzt, um den Page Cache zu überschreiben und…
 mbanyamer/cve-2026-3395-maxsite-cms-unauthenticated-rce
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung in MaxSite CMS <= 109.1 über die AJAX-Endpunkte des MarkItUp-Editors, mit…
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
Proof-of-Concept-Exploit für CVE-2026-28372, das eine lokale Privilegienausweitung in GNU inetutils telnetd über CREDENTIALS_DIRECTORY und…
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit-PoC für CVE-2026-27579, eine CORS-Fehlkonfiguration im Appwrite-Backend, die den Diebstahl authentifizierter Kontodaten über eine bösartige…
 mbanyamer/cve-2026-27574-oneuptime-rce
Proof-of-Concept-Exploit für CVE-2026-27574, eine kritische Code-Injection in OneUptime, die Remote-Code-Ausführung und das Leaken von…
 mbanyamer/cve-2026-27180-majordomo-unauthenticated-rce
Proof-of-Concept-Exploit für CVE-2026-27180, eine nicht authentifizierte RCE in MajorDoMo über Update-URL-Poisoning, die eine Webshell in das…
 mbanyamer/cve-2026-26335-calero-verasmart-rce
Automatisierter Exploit für CVE-2026-26335, eine kritische, nicht authentifizierte RCE in Calero VeraSMART über gefälschte ASP.NET ViewState unter…
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Hyland OnBase Timer Service über…








