
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
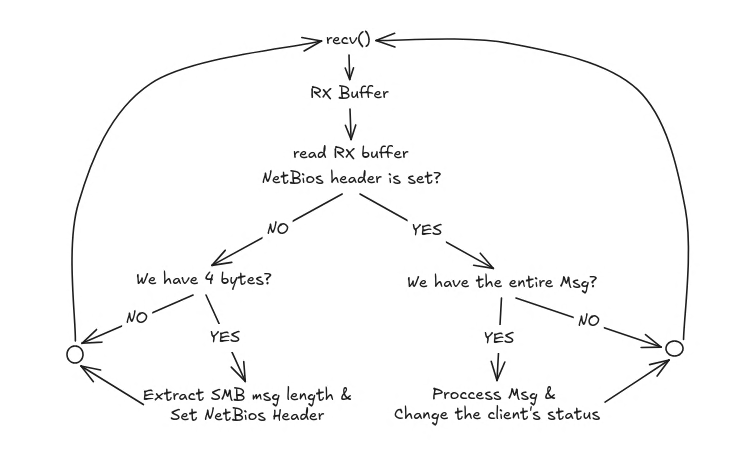
 lcky00/impostor
SMB1-Server zur NTLMv2-Hash-Interception, geschrieben in C.
 incredibleindishell/certi-bhai
AD CS-Ausnutzung – hier kommt der dazugehörige Kram rein
 stephenfewer/reflectivedllinjection
Reflektive DLL-Injektion ist eine Bibliotheks-Injektionstechnik, bei der das Konzept der reflektiven Programmierung genutzt wird, um das Laden einer…
 kitsune-de/stealth_call
# Nur-Header Windows x64 indirekte Syscall-Bibliothek. Kein CRT, kein IAT, VEH Anti-BP, AMSI/ETW-Bypass, W^X-Speicher, dynamische Stubs pro Aufruf.
 hackerest/pwneye
Your ONVIF and RTSP camera companion for discovering and hacking real-world security cameras 🎥
 4n4s4zi/tfo-connect-bypass
Verwendung von TCP Fast Open zur Umgehung syscall-basierter Netzwerkregeln (CVE-2026-63828/CVE-2026-72243 PoC)
 cyberalp0/smartermail-cve-2026-24423
Unauthentifizierte RCE-PoC für CVE-2026-24423 in SmarterTools SmarterMail (ConnectToHub). Nur für autorisierte Sicherheitstests, CTFs und Forschung.
 buffertrychar/cve-2025-24071-poc
Proof-of-Concept-Exploit für CVE-2025-24071, der eine schädliche ZIP-Datei erzeugt, die über den Windows-Explorer die Offenlegung von NTLM-Hashes…
 rmhowe425/poc-cve-2026-0768
Proof-of-Concept-Exploit für CVE-2026-0768 in Langflow, der eine Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
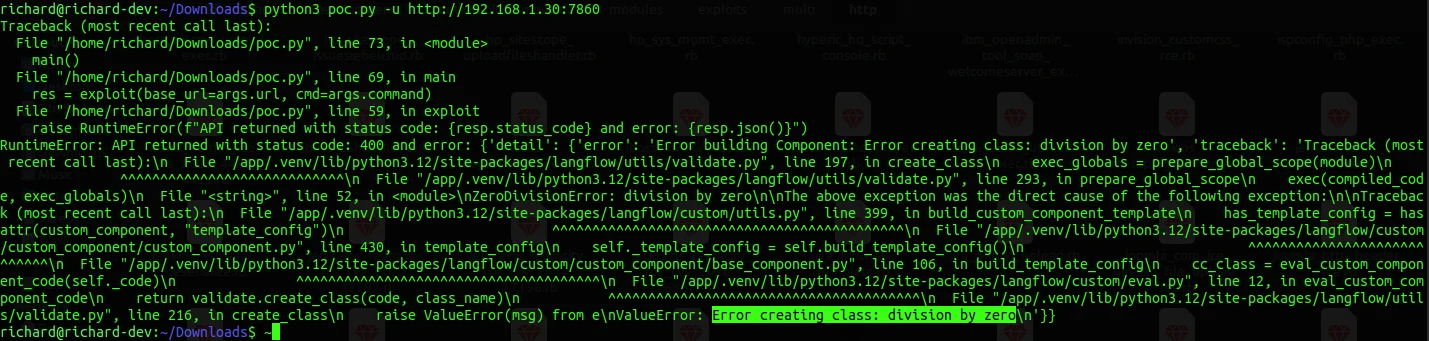 rmhowe425/poc-cve-2026-0769
Proof-of-Concept-Exploit für CVE-2026-0769 in Langflow, der Remote-Codeausführung über manipulierte Anfragen ermöglicht. Demonstriert die…
 x1nons/claude-xml-injection
Technische Offenlegung: Erstellung von Anmeldedaten durch XML-Tag-Injection in Claude Sonnet 4.6. Gemeldet am 14. Juni 2026, gepatcht am 20. Juni…
 nabeelmkhan/cve-2026-78839
Proof-of-Concept für CVE-2026-78839, eine Schwachstelle für beliebige Datei-Uploads in AppNitro MachForm v30, die Remote-Code-Ausführung über…
 rmhowe425/poc-cve-2026-5027
Proof-of-Concept-Exploit für CVE-2026-5027 in Langflow, das die Remote-Befehlsausführung über manipulierte HTTP-Anfragen ermöglicht.
 gmh5225/cripple
Windows-Kernel-Treiber, der den Prozessschutz (PP) und den Prozessschutz Light (PPL) entfernt.
 tarpeg007/cve-2026-19490
# NetScaler ADC/Gateway SAML-Umgehung durch unsignierte Assertion über HTTP-Redirect-Binding (CTX696939) – Root-Cause-Analyse + PoC
 gmh5225/cs-dropspawn_bof
# CobaltStrike BOF zum Starten von Beacons mittels DLL Application Directory Hijacking
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 kyllr-qwen/fufu-sec
Framework für unerwünschte Frequenznutzung








