
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 mouteee/autonomous-offensive-llm-handbook
Ein deterministischer Rahmen und Leitfaden für autonome offensive LLM-Agenten, der Autorisierungs-, Scope- und Evidenz-Gates durchsetzt, um…
 ahseven/cve-2026-33017-poc-reverse-shell
Exploit für CVE-2026-33017, eine nicht authentifizierte RCE in Langflow, die eine Reverse Shell über eine bösartige CustomComponent-Payload…
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-Framework zur Ausnutzung von CVE-2026-46339 für nicht authentifiziertes RCE auf 9Router über die MCP-Bridge, unter Verwendung von temporalem…
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit-PoC für CVE-2026-27579, eine CORS-Fehlkonfiguration im Appwrite-Backend, die den Diebstahl authentifizierter Kontodaten über eine bösartige…
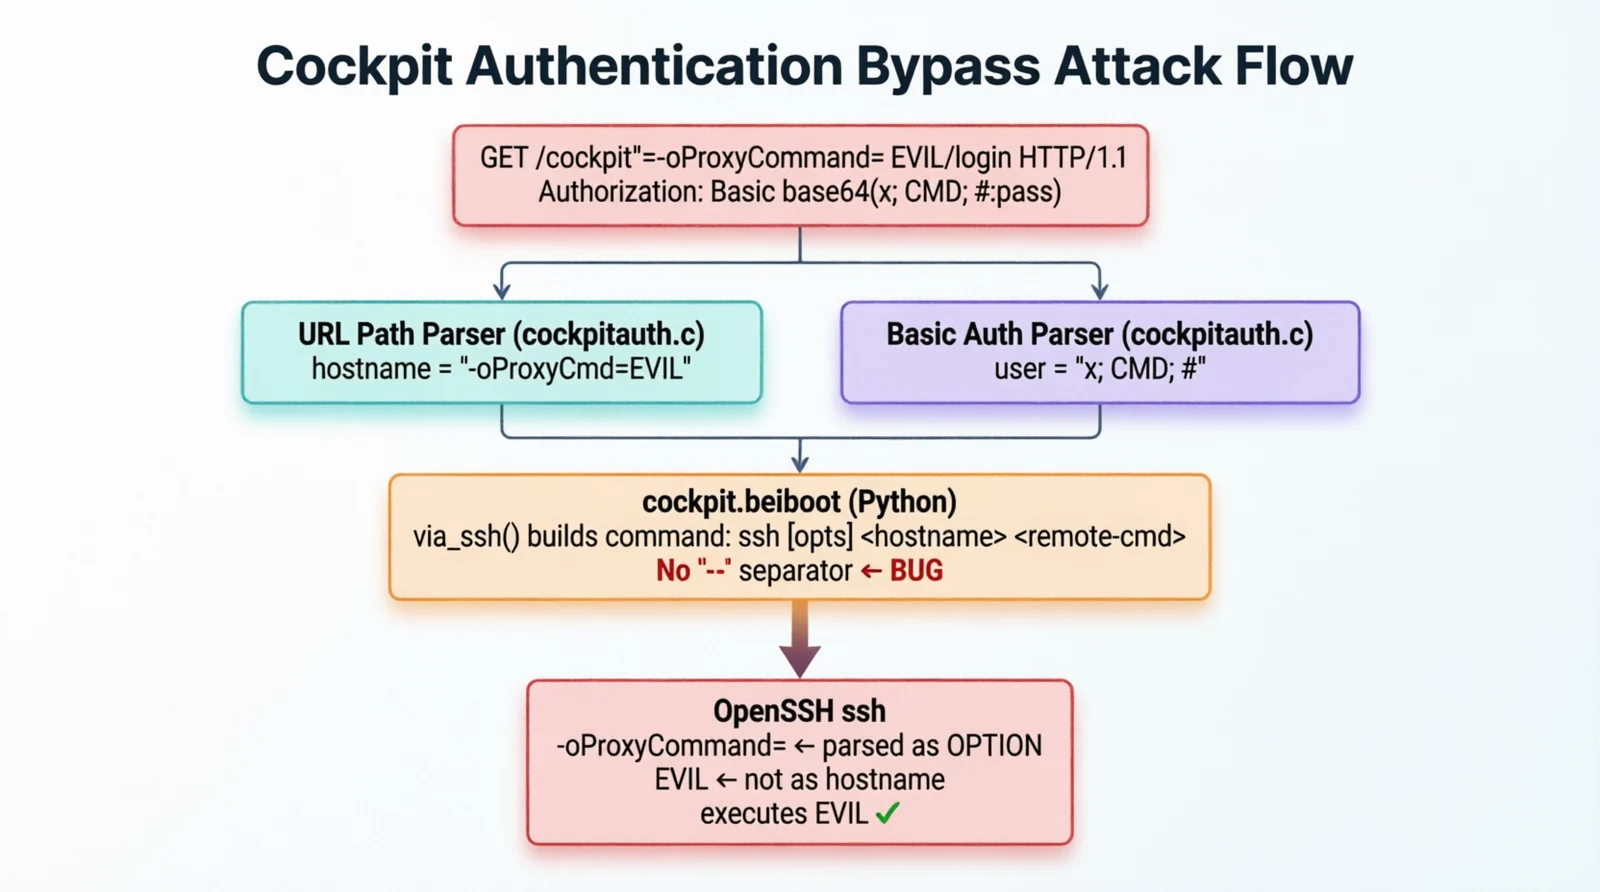 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilen-Argumentinjektion
 angelusrivera/cve-2025-49844
Scanner und Lernleitfaden für CVE-2025-49844 (RediShell), eine Use-after-Free-Schwachstelle im Redis-Lua-Scripting. Prüft Redis-Server auf…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Öffentlicher Writeup, PoC und Emulationsmaterialien zu CVE-2026-8508, die den Social-Login des Zyxel-Captive-Portals betrifft.
 lukechilds/reverse-shell
Reverse-Shell-Dienst auf Abruf, der automatisch die Zielumgebung erkennt und den passenden Payload für den Fernzugriff während Penetrationstests…
 androidmalware/android_hid
Verwende Android als Rubber Ducky gegen ein anderes Android-Gerät
 nccgroup/demiguise
HTA-Verschlüsselungstool für RedTeams
 yuanyuanxiang/simpleremoter
Ein Fernsteuerungsprogramm basierend auf Gh0st: Implementiert Terminalverwaltung, Prozessverwaltung, Fensterverwaltung, Remotedesktop,…
 eddieivan01/iox
Tool für Portweiterleitung & Intranet-Proxy
 danmcinerney/icebreaker
Erhält Klartext-Anmeldeinformationen von Active Directory, wenn Sie sich im internen Netzwerk befinden, aber außerhalb der AD-Umgebung
 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
 rvn0xsy/cooolis-ms
Cooolis-ms ist ein Code-Ausführungstool, das einen Metasploit Payload Loader, einen Cobalt Strike External C2 Loader und Reflective DLL Injection…
 ring0lab/catphish
CATPHISH project - Für Phishing und Wirtschaftsspionage. Perfekt für RED TEAM.
 zux0x3a/0xsp-mongoose
Ein einzigartiges Framework für Cybersicherheitssimulation und Red-Teaming-Operationen, Windows-Audit auf neuere Schwachstellen, Fehlkonfigurationen…
 kyleavery/inject-assembly
.NET-Assemblys in einen bestehenden Prozess injizieren








