
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 codextf2/pyhmmm
Einfacher PoC-Python-Agent zur Demonstration der benutzerdefinierten Agent-Schnittstelle von Havoc C2. Nicht betriebssicher oder stabil.…
 warpedatom/offsetinspect
PowerShell-Toolkit für die Analyse der AMSI/Defender-Erkennungsgrenzen und statische Malware-Triage: ordnet Byte-Offsets Erkennungsauslösern zu, plus…
 rek7/postshell
PostShell - Post-Exploitation-Bind/Backconnect-Shell
 nccgroup/ransomware-simulator
NCC Group Ransomware-Simulator
 0xv1n/macnoise
Erweiterbarer Generator für MacOS-Systemtelemetrie.
 cheshireca7/smbautorelay
SMB Auto Relay bietet die Automatisierung der SMB/NTLM-Relay-Technik für Penetrationstests und Red-Teaming-Übungen in Active-Directory-Umgebungen.
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell ist ein RAT und Botnet, der als ein Trio von Programmen konzipiert ist.
 woj-ciech/social-media-c2
Script ist ein Proof of Concept, wie man seinen Rechner mithilfe von Social-Media-Seiten kontrollieren kann.
 alanbaumgartner/aurora
Aurora Remote Administration Tool
 ottoyrocky/phantom-brain
Tragbares intelligentes Erkennungsnetzwerk mit offline KI
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Fortschrittlicher verhaltensbasierter C2- und Reverse-Shell-Erkenner für Linux/Windows/Unix-Systeme. Bietet…
 fallen-angel-systems/fas-judgement-oss
Open-Source-Konsole für Prompt-Injection-Angriffe. Testen Sie die KI-Sicherheit, indem Sie kategorisierte Angriffe auf beliebige Endpunkte abfeuern.
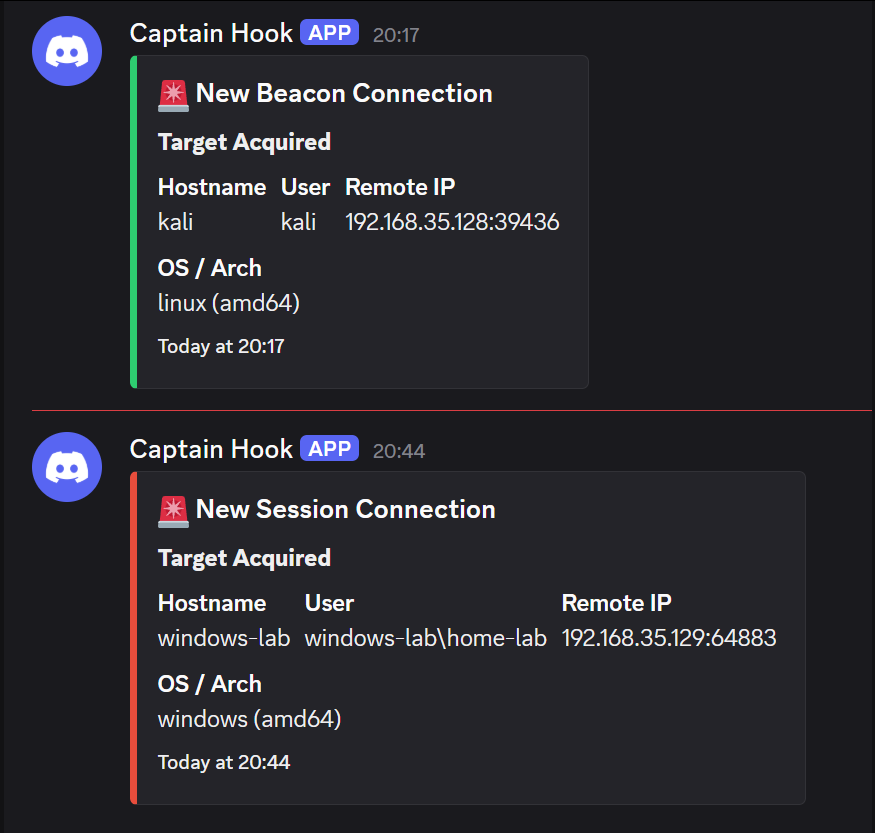 0x0trace/sliver-n8n-notifications
Echtzeit-Benachrichtigungssystem für Sliver C2 Implant-Callbacks, das n8n-Workflows integriert, um farbcodierte Warnungen mit detaillierten…
 noraj/atmail-exploit-toolchain
AtMail E-Mail-Server-Appliance 6.4 - Exploit-Toolchain (XSS > CSRF > RCE)
 mitre/caldera-crater
C#-Remote-Access-Trojan (RAT)-Implant für das Caldera-Adversary-Emulation-Framework, das Post-Exploitation-Command-and-Control auf Windows-Systemen…
 orangmuda/cve-2021-22893
Proof of Concept — Pulse Secure CVE-2021-22893
 rz1027/cve-2026-20896
Öffentlicher PoC und Detektor für CVE-2026-20896 ("Gitea Docker: Ein Header, jeder Benutzer")
 franz-chang/adaptive_greedy_local_search
AGLS








