
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 zerodaylab/powersploit
PowerSploit – Ein PowerShell-Post-Exploitation-Framework
 mgeeky/azurert
AzureRT - Ein Powershell-Modul, das verschiedene Azure Red Team-Taktiken implementiert.
 eksperience/knockoutlook
C#-Tool für Red-Team-Operationen, das Kontakte, Postfach-Metadaten extrahiert und E-Mails über das Outlook-COM-Objekt durchsucht, mit integrierter…
 cobalt-strike/sleep_python_bridge
Dieses Projekt ist eine „Brücke“ zwischen der Sleep- und der Python-Sprache. Es ermöglicht die Steuerung eines Cobalt-Strike-Teamservers über Python,…
 gpoulios/ropinjector
Patchen von ROP-codierten Shellcodes in PEs
 sofianehamlaoui/pentest-bookmarkz
Eine Sammlung nützlicher Links für Pentester
 blacknbunny/mcreator
Kodierter Reverse-Shell-Generator mit Techniken zur Umgehung von AVs
 cobalt-strike/eden
Ein PoC-UDRL für Cobalt Strike, erstellt mit Crystal Palace, das Raphael Mudge's Page-Streaming-Technik mit einem modularen Call-Gate (Draugr)…
 csalab-id/csaf
Rahmenwerk für Cybersicherheitsbewusstsein (CSAF)

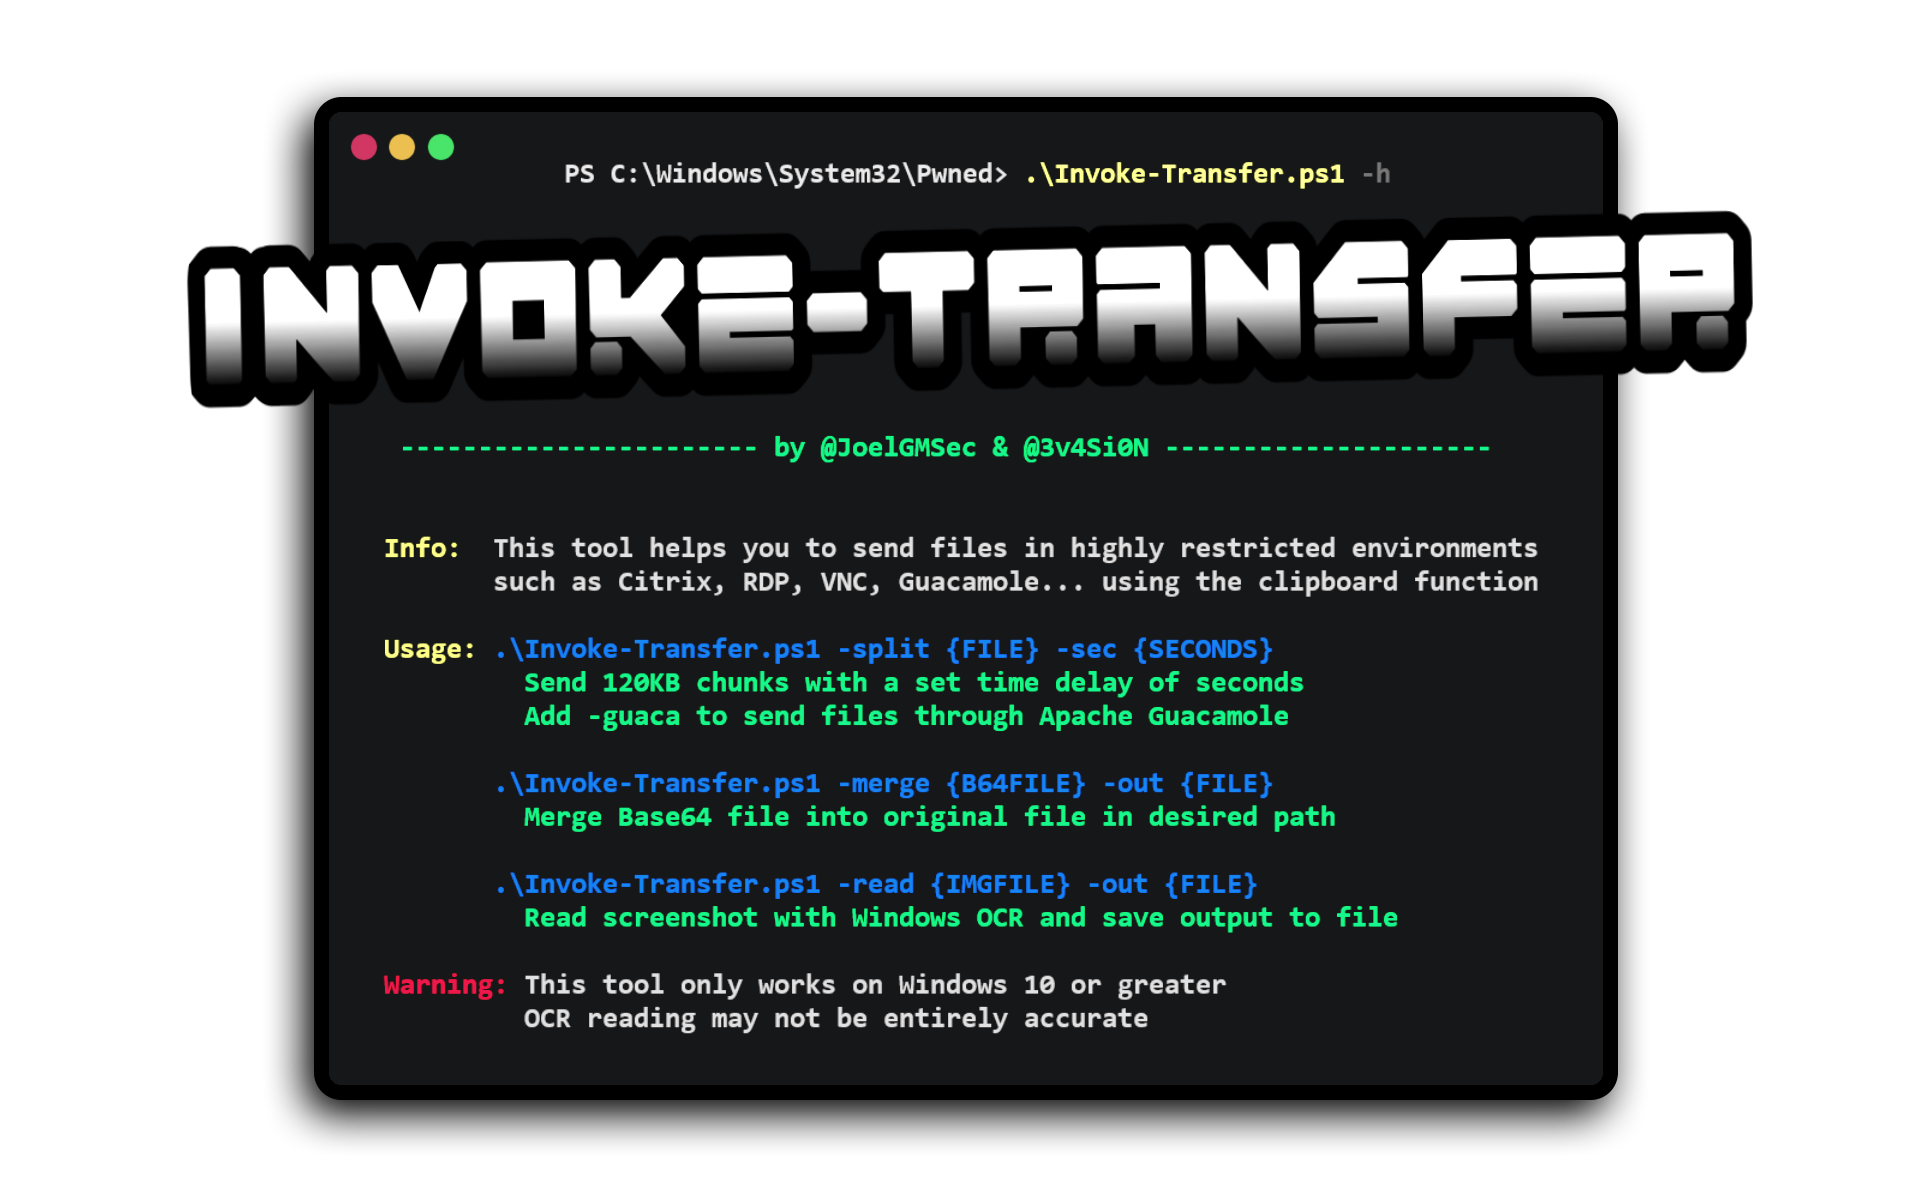 joelgmsec/invoke-transfer
PowerShell-Werkzeug zum Übertragen von Dateien in eingeschränkten Umgebungen (Citrix, RDP, VNC, Guacamole) über Zwischenablage, Base64-Chunks,…
 codextf2/cobaltstrike_bofloader
Open-Source-Port/Nachimplementierung des Cobalt Strike BOF Loaders wie besehen
 nccgroup/loki
LOKI (Limited Obstructive Keyboard Impersonator) ist ein RDP-Dateiübertragungstool, das Tastendrücke verwendet.
 sgkdev/ipv6_frag_escape
Linux LPE - Zuverlässiger Jail/Container-Escape
 spiderlabs/firework
Firework ist ein Proof-of-Concept-Tool zur Interaktion mit Microsoft Workplaces, das gültige Dateien erstellt, die für den Bereitstellungsprozess…
 codelatteid/carina
Webshell, Virtueller Privatserver (VPS) und cPanel-Datenbank
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojaner)
 qingxp9/cve-2019-6203-poc
PoC für CVE-2019-6203, funktioniert auf < iOS 12.2, macOS < 10.14.4








