
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073
 inertfluid/cve-2026-61732-lab
Harmlose, in sich geschlossene Reproduktion von CVE-2026-61732 (Decepticon ChatML Rollengrenzen-Fälschung)
 rushikesh-a-bhujbal/cve-2010-2075
UnrealIRCd 3.2.8.1 Backdoor-Exploit — Reverse Shell über AB; Trigger, von Grund auf in Python mit Raw Sockets entwickelt. Kein Metasploit.
 nxploited/cve-2026-14894
Multithreaded-Massen-Exploiter, der unauthentifizierte WordPress-Datei-Upload-Schwachstellen in Super Forms und Elementor Pro verkettet, um eine…
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory Pre-Auth Full-Chain RCE Reproduktionsprojekt (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): vollständiger…
 morzan6/cve-2026-77276-poc
CVE-2026-77276 Pre-Auth-Makro-RCE über convert-to in Collabora Online
 cobbbex/cve-2025-20333
Vollständiges Forschungs- und Exploitation-Toolkit für CVE-2025-20333, einen kritischen Stack-Pufferüberlauf in Cisco ASA/FTD WebVPN. Enthält…
 rosemary1337/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine nicht authentifizierte Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um…
 yahiahamza/cve-2026-25099
Python-Exploit für den Bludit-CMS-API-unbeschränkten Datei-Upload, der zu Remote-Code-Ausführung führt und Befehlsausführung sowie eine interaktive…
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Hyland OnBase Timer Service über…
 kaleth4/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die einen nicht authentifizierten beliebigen Dateizugriff, die Fälschung von Admin-Tokens und die Umgehung der…
 gibmat/cve-2026-32606-poc
Proof-of-Concept, das die Umgehung der TPM-gebundenen LUKS-Festplattenverschlüsselung auf Linux-Systemen demonstriert, indem Volume-Keys über einen…
 mehdiledeaut/cve-2026-1281-ivanti-epmm-rce
Proof of Concept für CVE-2026-1281 & CVE-2026-1340 – Ivanti EPMM Pre-Auth RCE über Bash-Arithmetik-Erweiterung
 mermehr/mouseserver-1.7.8.5-rce
PoC-Exploit für CVE-2022-3218, der gegen WiFi Mouse Server 1.7.8.5 gerichtet ist und RCE über Keystroke-Injection sowie die Zustellung von…
 t3l3machus/villain
Villain ist ein hochrangiges Stage-0/1-C2-Framework, das mehrere Reverse-TCP- und HoaxShell-basierte Shells handhaben kann, deren Funktionalität mit…
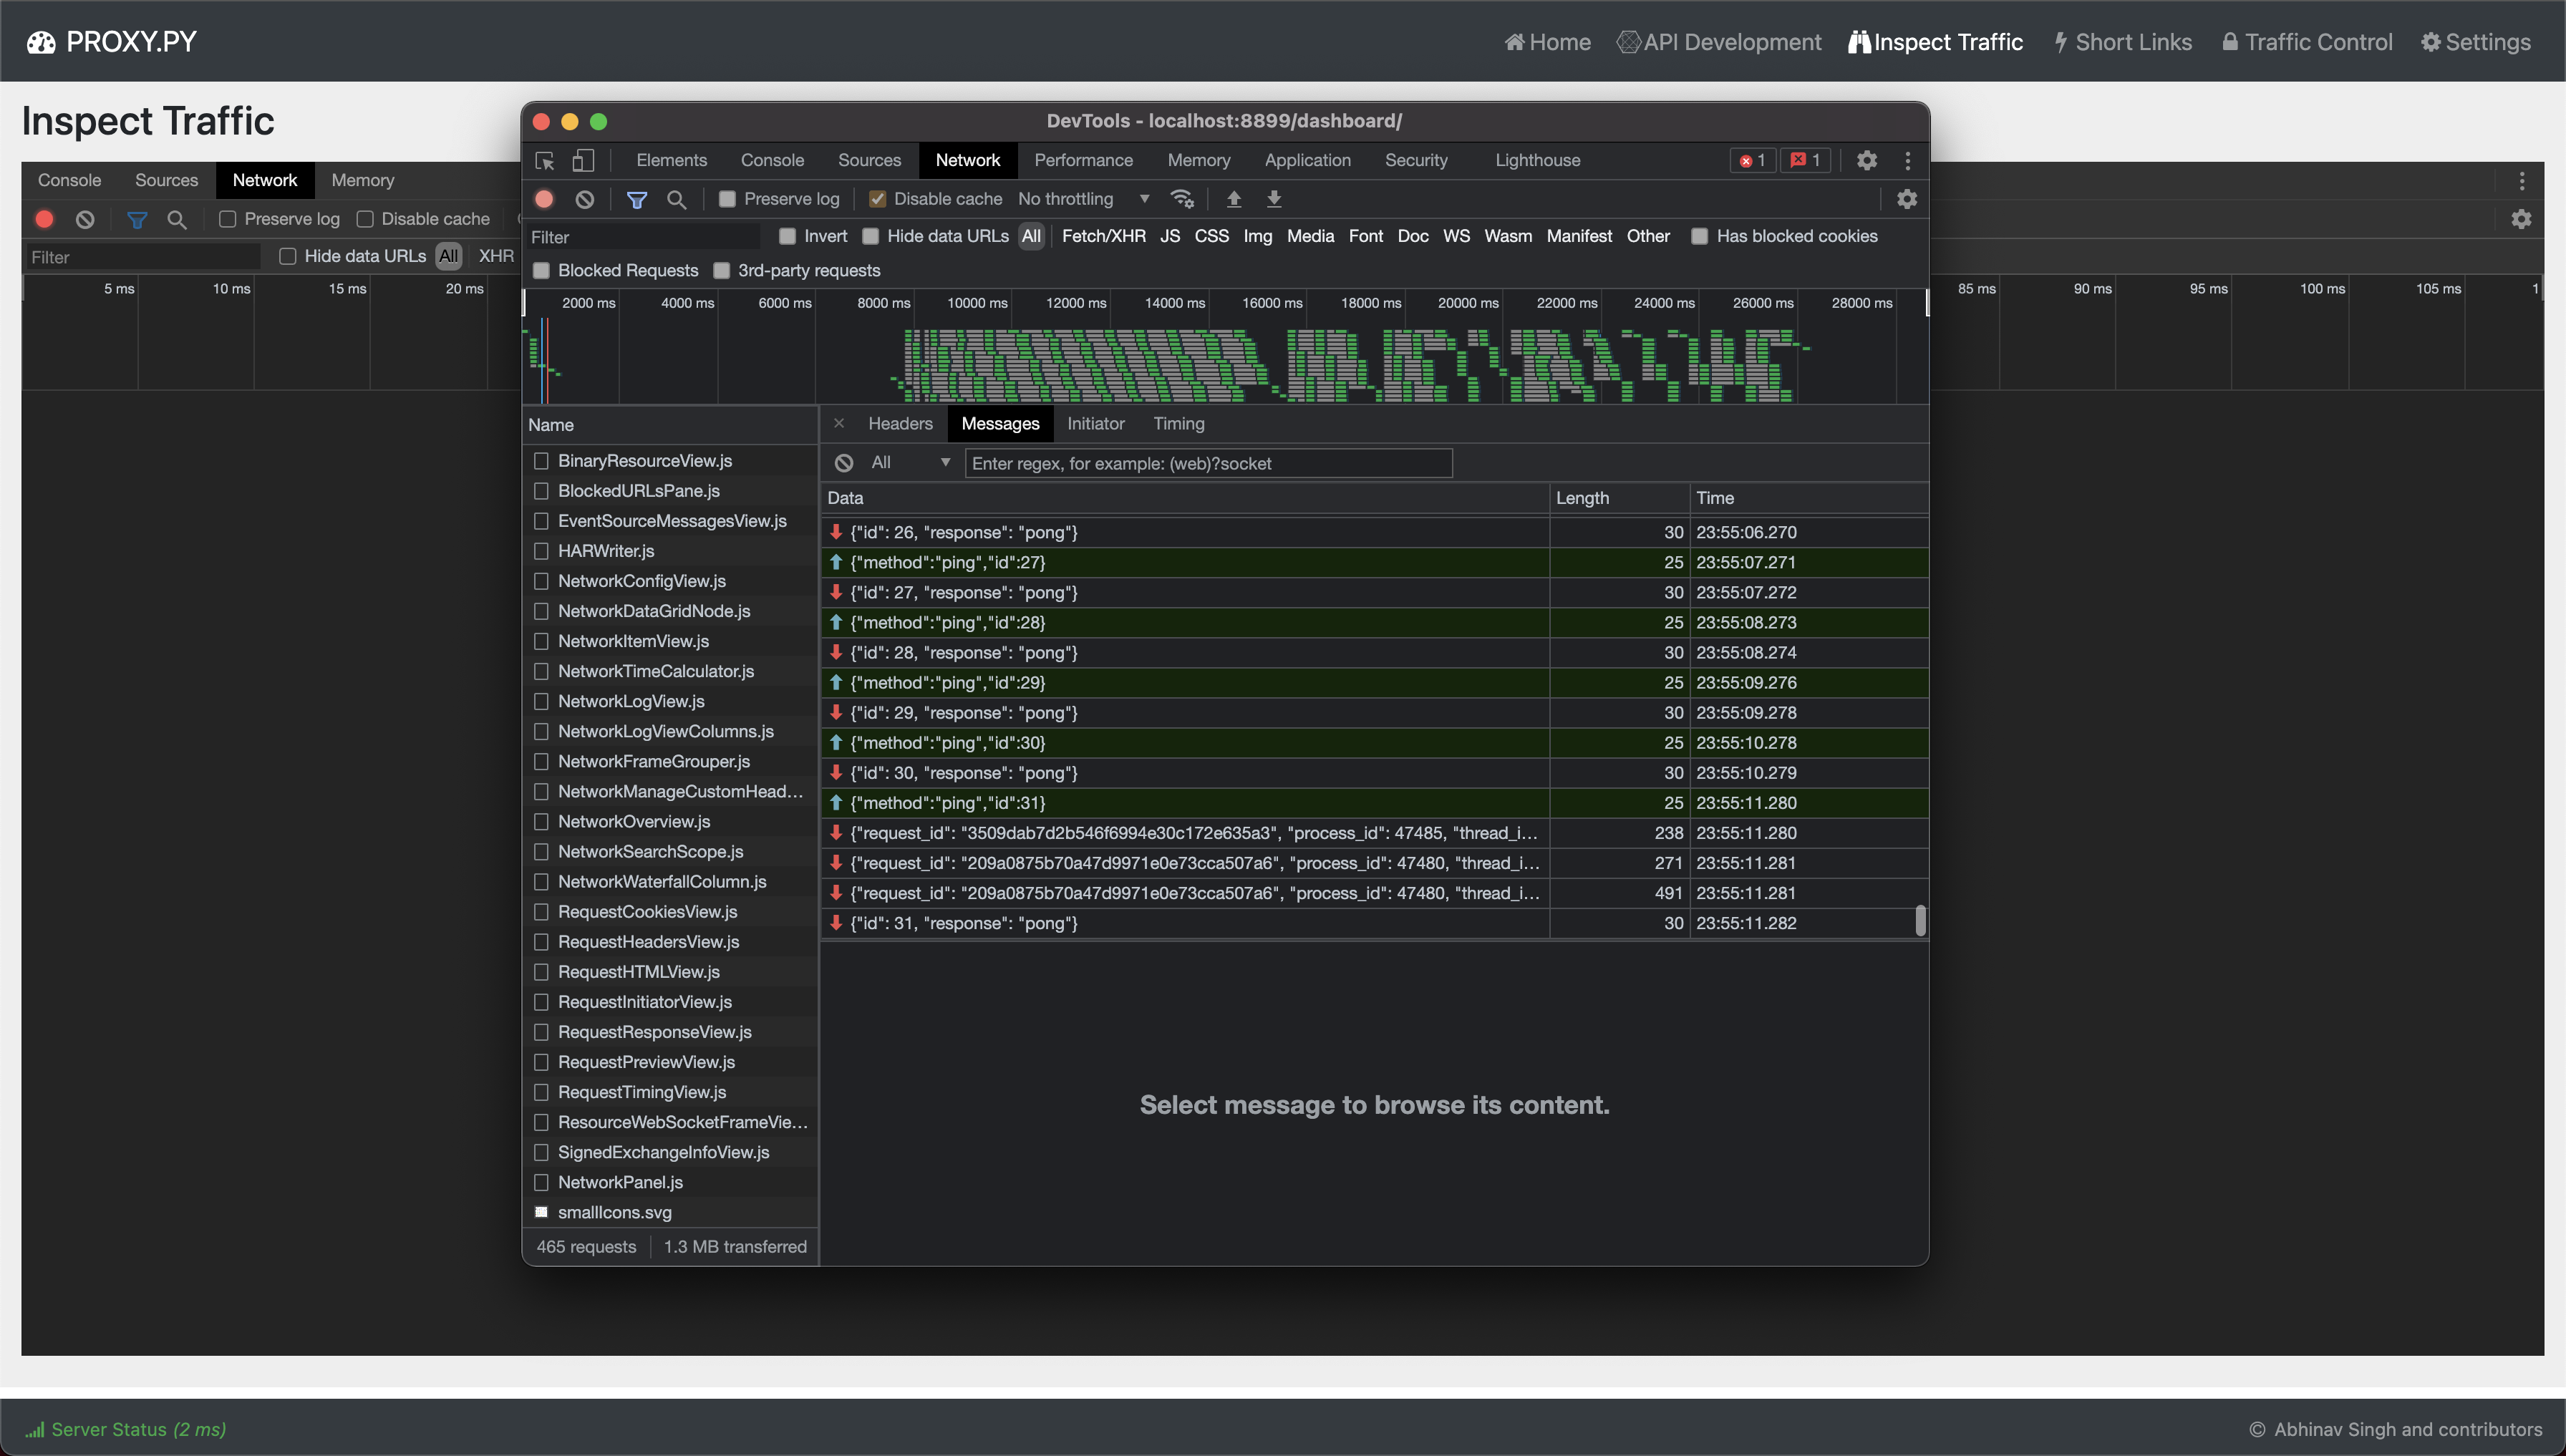 abhinavsingh/proxy.py
💫 Ngrok FRP Alternative • ⚡ Schnell • 🪶 Leichtgewichtig • 0️⃣ Keine Abhängigkeiten • 🔌 Plugbar • 😈 TLS-Interception • 🔒 DNS-over-HTTPS • 🔥…
 secretsquirrel/the-backdoor-factory
Patch PE-, ELF- und Mach-O-Binärdateien mit Shellcode. Neue Version in Entwicklung, nur für Sponsoren verfügbar.
 matro7sh/bypassav
Diese Karte listet die wesentlichen Techniken zur Umgehung von Antiviren- und EDR-Lösungen auf.








