
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 mhaskar/dnsstager
Verstecke deine Nutzlast in DNS
 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation
 coalfire-research/slackor
Ein Golang-Implantat, das Slack als Command-and-Control-Server verwendet.
 kgretzky/evilqr
Proof-of-Concept zur Demonstration dynamischer QR-Code-Austausch-Phishing-Angriffe in der Praxis.
 0xninjacyclone/asmldr
Dynamischer Shellcode-Loader mit hochentwickelten Evasion-Fähigkeiten
 naksyn/pythonmemorymodule
Reine-Python-Implementierung der MemoryModule-Technik zum vollständigen Laden von DLLs und unmanaged EXE-Dateien aus dem Speicher.
 infamoussyn/rogue
Ein erweiterbares Toolkit, das Penetrationstestern eine benutzerfreundliche Plattform zur Bereitstellung von Access Points während Penetrationstests…
 ineesdv/tangled
Open-Source-Plattform für offensive Sicherheit zur Durchführung von Phishing-Kampagnen, die die automatische Ereignisverarbeitung von iCalendar…
 tothi/ad-honeypot-autodeploy
Vollautomatische Bereitstellung einer kleinen, absichtlich unsicheren, angreifbaren Windows-Domäne für einen RDP-Honeypot.
 alteredsecurity/disable-tamperprotection
Ein POC zur Deaktivierung von TamperProtection und anderen Defender-/MDE-Komponenten
 doctoreww/evilfonttool
Ein auf Schriftarten basierendes Täuschungstool für Red Teaming, Sicherheitsforschung und was auch immer sonst.
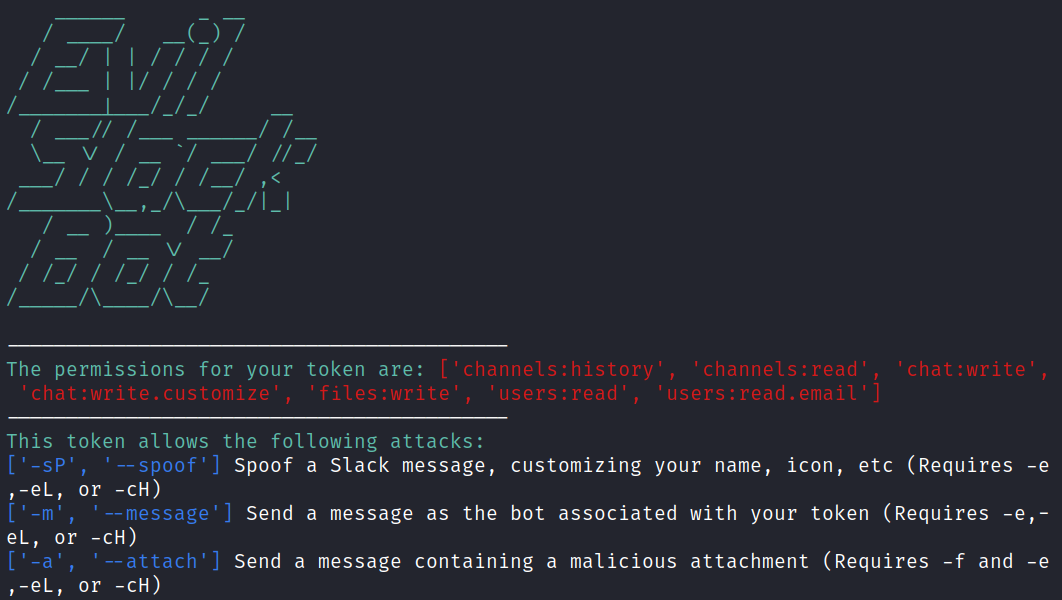 drew-sec/evilslackbot
Ein Slack-Bot-Phishing-Framework für Red-Teaming-Übungen
 swimlane/atomic-operator
Ein Python-Paket wird verwendet, um Atomic Red Team Tests (Atomics) über mehrere Betriebssystemumgebungen hinweg auszuführen.
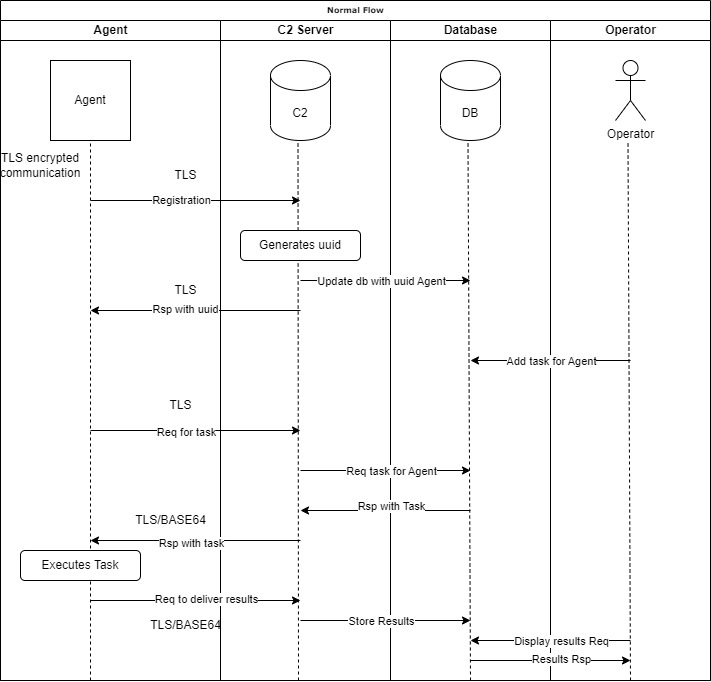 voukatas/commander
Python-basiertes Command-and-Control-Framework mit verschlüsselter TLS-Kommunikation, Unterstützung mehrerer Agents (Python/C), interaktiven…
 yo-yo-yo-jbo/macos_app_structure
Lehrreicher Deep Dive in macOS-App-Bundles, Plist-Dateien und das Prozessverhalten von launchd, mit Hinweisen zur offensiven Sicherheit beim…
 busung-dev/cve-2026-43499-s25u
Eigenständiger PoC für Galaxy S25 Ultra SM-S938N S938NKSUACZF1
 robertmotr/zirconium
DLL-injektierbarer interner Game-Cheat für Plutonium BO2 Zombies









