
 #1

 nccgroup/vlan-hopping---frogger
Einfaches 802.1Q VLAN Hopping
 namazso/dll-proxy-generator
Generieren Sie eine Proxy-DLL für eine beliebige DLL
 y0oshi/project-deep-focus
Asynchrone Netzwerkerkennungs-Engine für großflächige Dienstentdeckung und Fingerprinting. Erkennt ungesicherte Dienste (RTSP-Kameras, VNC, FTP) und…
 kudaes/lolbits
** EINGESTELLT ** C2-Framework, das Background Intelligent Transfer Service (BITS) als Kommunikationsprotokoll und Direct Syscalls + Dinvoke zur…
 zerx0r/dvenom
🐍 Double Venom (DVenom) ist ein Tool, das einen Verschlüsselungs-Wrapper und Lader für Ihren Shellcode bereitstellt.
 ccob/pivert
Emuliert NIST SP 800-73 PIV-Smartcards unter Windows mithilfe eines PFX-Zertifikats und privaten Schlüssels und ermöglicht so die…
 zephrfish/wp2shell-scanner
CVE-2026-63030, CVE-2026-60137, wp2shell-Scanner
 deathshotxd/0xkern3lcrush
Erweiterter PoC & Forschung für CVE-2026-0828 (Safetica) und CVE-2025-7771 (ThrottleStop). Analyse von BYOVD-TTPs (Bring Your Own Vulnerable Driver)…
 sonuoffsec/dvap
OWASP-konforme absichtlich verwundbare Plattform zum Erlernen und Testen der Sicherheit von KI, LLM, RAG, MCP und agentischer KI
 mateusverass/ngixshell
nginx CVE-Scanner + RCE-Exploit-Framework (CVE-2026-42945 + 16 weitere)
 0xbbuddha/hermes
Ein Python-Agent, der auf Linux für Mythic C2 abzielt.
 shinthink/cve-2026-57827
CVE-2026-57827 — RSFiles! Joomla-Komponente: Nicht authentifizierter Datei-Upload mit Remote-Codeausführung (RCE). Upload-Bypass über…
 machine1337/smtpshell
Eine einfache Reverse Shell, die über Gmail SMTP oder einen beliebigen anderen SMTP kommunizieren kann, um Netzwerkbeschränkungen zu umgehen.
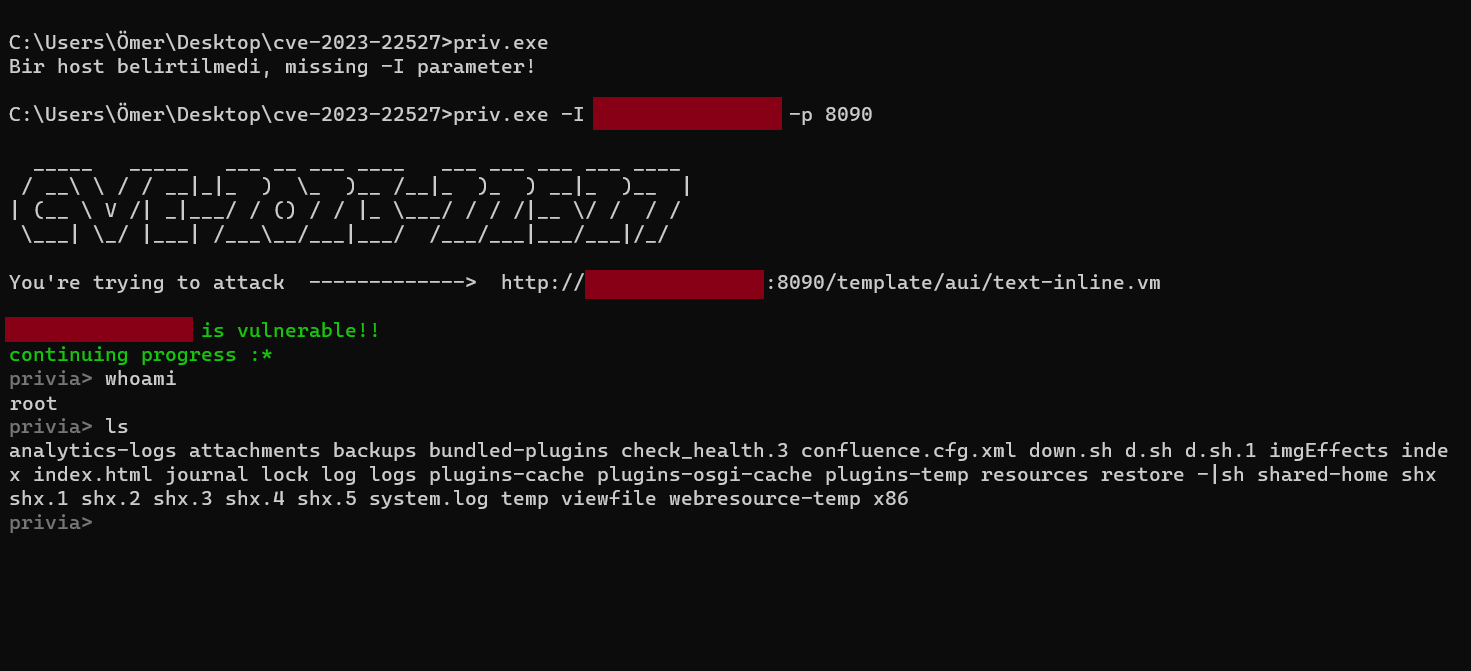 privia-security/cve-2023-22527
CVE-2023-22527
 h3x0v3rl0rd/cve-2017-7269
Exploit für CVE-2017-7269, der die WebDAV-Schwachstelle zur Remote-Codeausführung in IIS 6.0 angreift. Ermöglicht die Ausnutzung von Pufferüberläufen…
 synacktiv/cve-2025-59712_cve-2025-59713
Snipe-IT PoC-Exploit für CVE-2025-59712 und CVE-2025-59713
 george1-adel/cve-2026-41940_exploit
Python-Exploit für CVE-2026-41940, eine kritische CRLF-Injection in cPanel/WHM cpsrvd, die Authentifizierung und 2FA umgeht und über eine 4-stufige…









