
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 mein-0/mercilessamd
Proof-of-Concept, das die MSR-Lese-/Schreib-IOCTLs von AMD AmdTools64.sys ausnutzt, um IA32_LSTAR zu überschreiben, SMEP zu umgehen und unter Windows…
 ivancabrera02/whfb-pincapture
Erfasst Windows Hello PINs bei der Eingabe durch Injektion einer DLL in LogonUI.exe, die einen CPU-Hardware-Breakpoint auf…
 faceless0x7/cve-2026-93453
Python-PoC für CVE-2026-93453, eine SOGo-Schwachstelle beim Poisoning von Passwort-Reset-Links über einen angreiferkontrollierten Origin-Header, die…
 ymsniper/umbra
Externes schreibgeschütztes Spiel-Overlay für Linux. Abgeleitete Offsets, zusammengesetzte Skelette, optionales Kernelmodul für ptrace-unabhängige…
 r0x19/cve-2026-82222
# GiveWP <= 4.16.7.1 Nicht authentifizierte PHP-Objektinjektion → RCE
 kaleth4/cve-2026-42167
Technische Analyse und Proof-of-Concept für CVE-2026-42167, eine kritische SQL-Injection in ProFTPD mod_sql, die eine Authentifizierungsumgehung, die…
 maxymgorn/cve-2025-59287-exploit-poc
Proof-of-Concept-Exploit für CVE-2025-59287, eine kritische, nicht authentifizierte RCE in WSUS über unsichere BinaryFormatter-Deserialisierung, die…

 wattocyber/gradient-untangler
Lokale White-Box-Gradientenangriffe für Open-Weight-LLMs: GCG/PEZ-Suffixsuche, Layer-Salienz, Gewichts-Snapshots und Rank-1-Suffix-zu-Delta-Fitting…
 guardicore/monkey
Infection Monkey - Eine Open-Source-Plattform zur Adversary-Emulation
 dirkjanm/bloodhound.py
Ein Python-basierter Ingestor für BloodHound
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
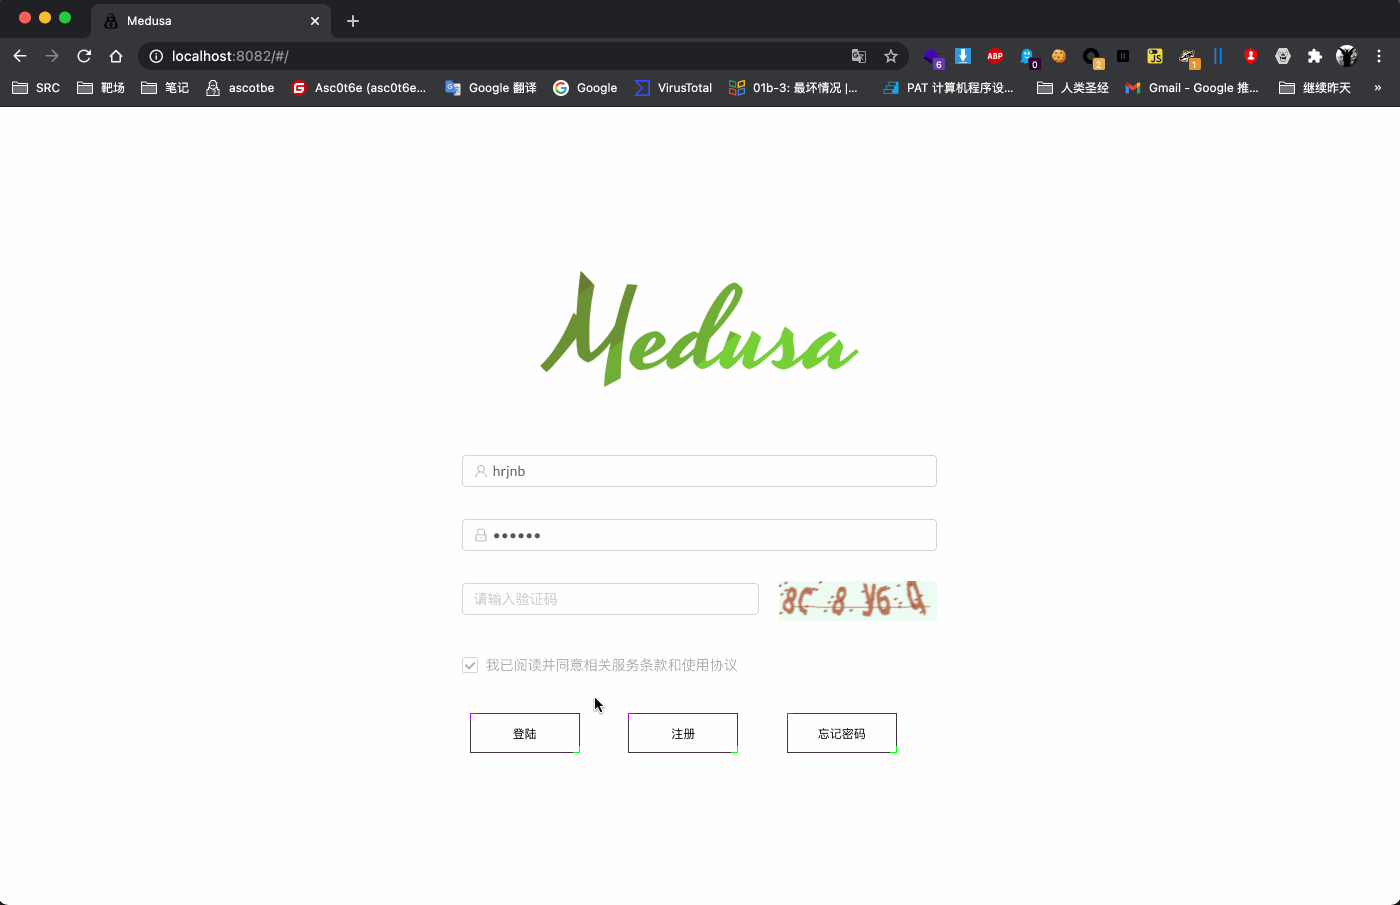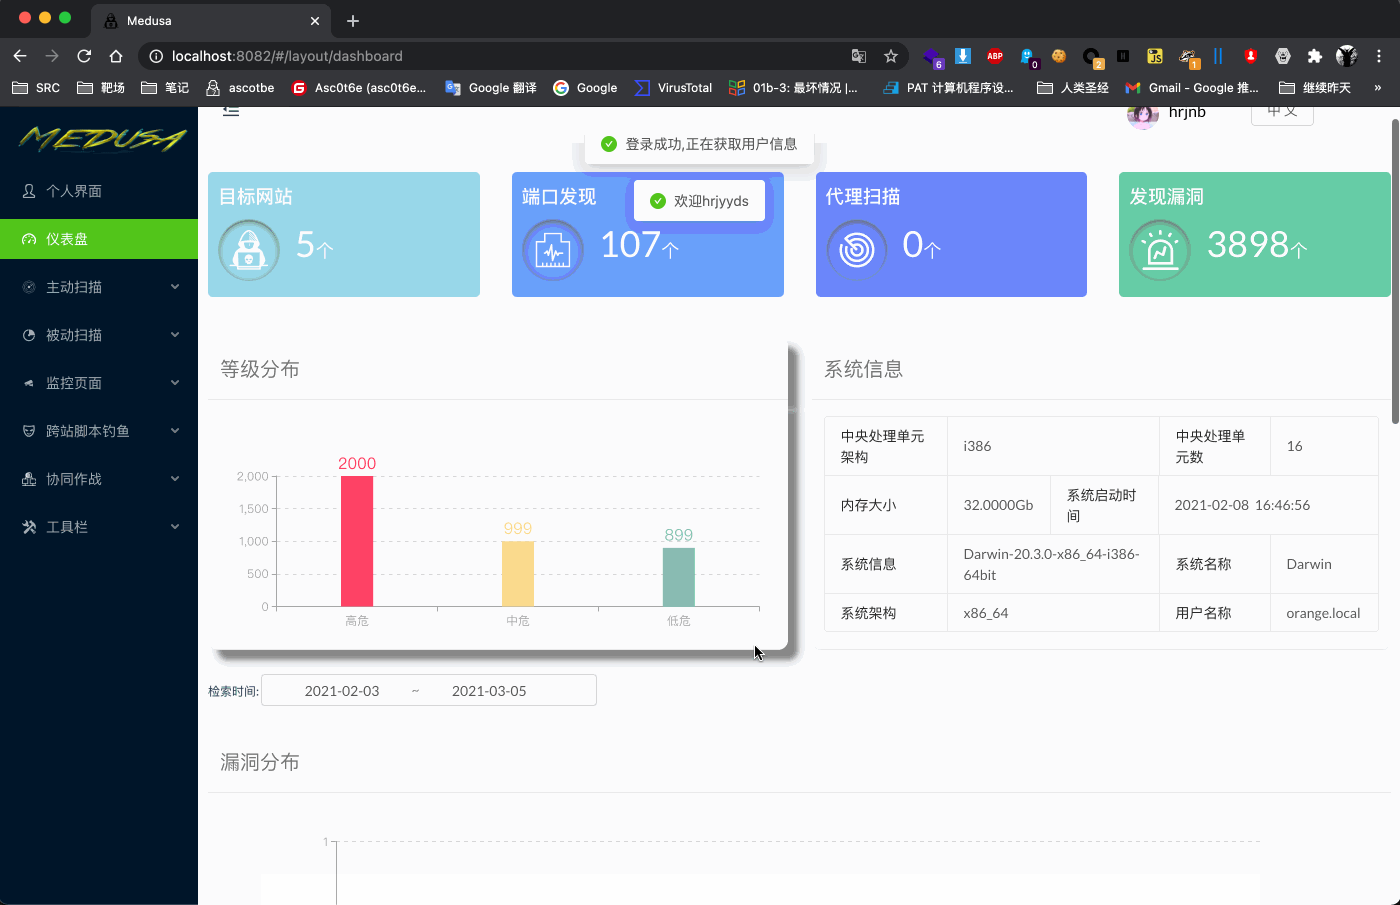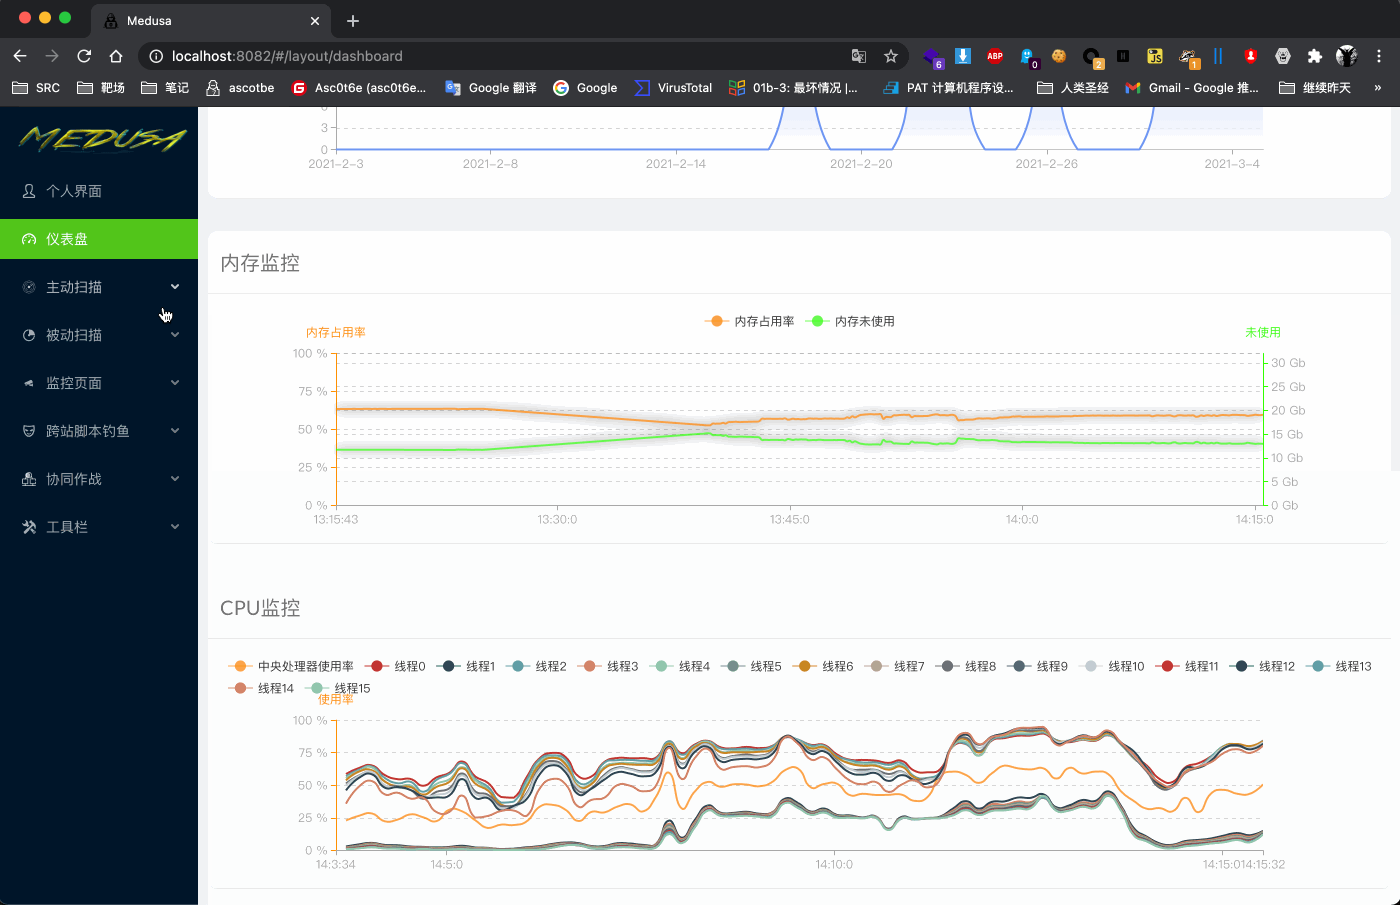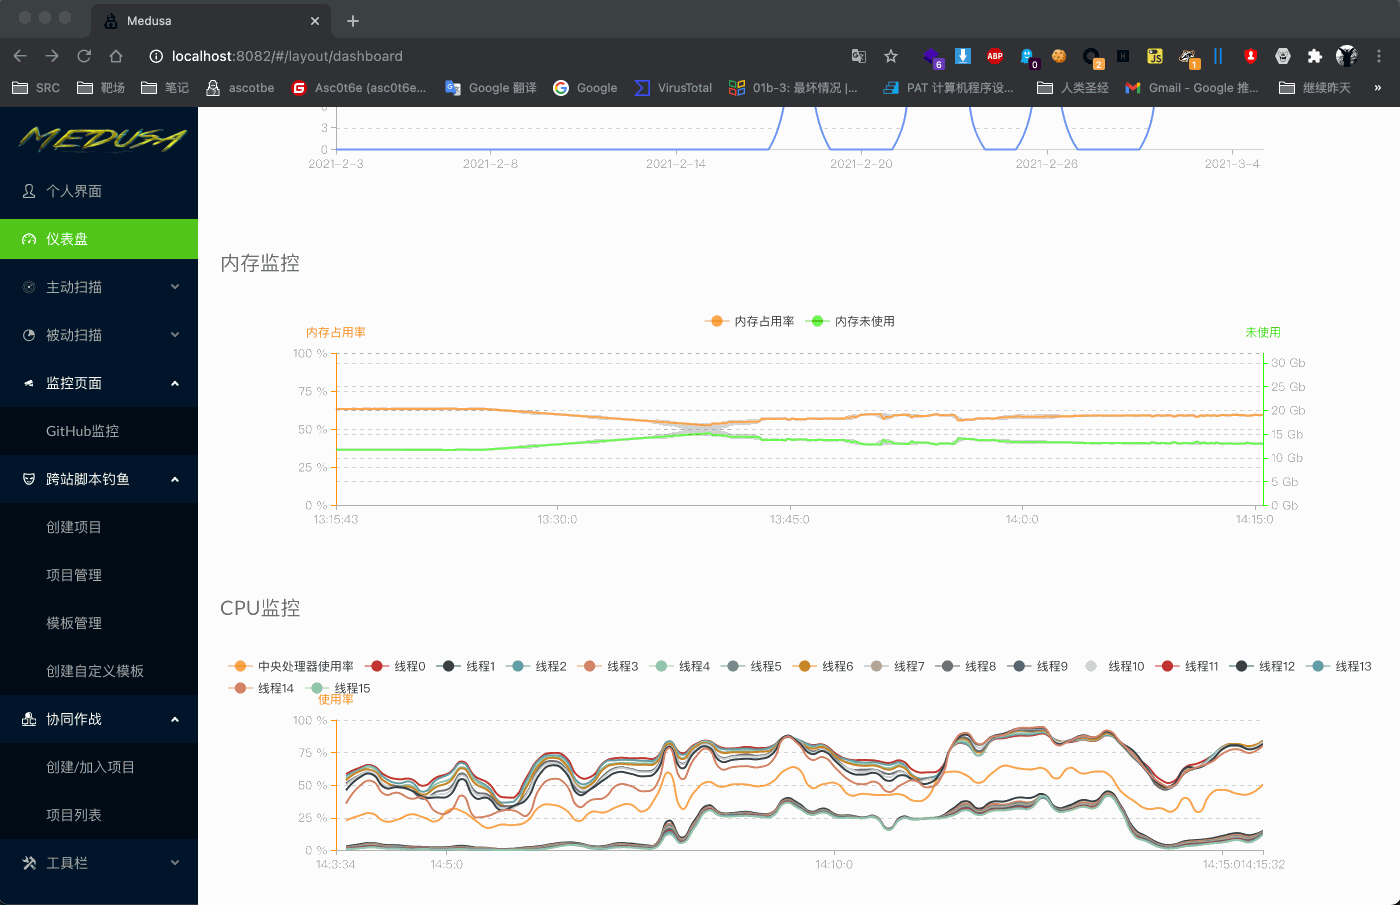 ascotbe/medusa
🐈Medusa ist eine Waffenarsenal-Plattform für Red Teams. Sie umfasst derzeit Funktionen wie XSS-Plattform, Kollaborationsplattform, CVE-Überwachung,…
 jthuraisamy/syswhispers
AV/EDR-Umgehung durch direkte Systemaufrufe.
 fadi002/unshackle
Open-Source-Tool zum Umgehen von Windows- und Linux-Passwörtern von einem bootbaren USB-Stick
 r00t-3xp10it/venom
venom - C2-Shellcode-Generator/Compiler/Handler
 cobbr/sharpsploit
SharpSploit ist eine .NET Post-Exploitation-Bibliothek, geschrieben in C#
 xdavidhu/mitmap
📡 Ein Python-Programm zum Erstellen eines gefälschten AP und zum Abfangen von Daten.
 infobyte/evilgrade
Evilgrade ist ein modulares Framework, das es dem Benutzer ermöglicht, schlechte Upgrade-Implementierungen auszunutzen, indem er gefälschte Updates…








