
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 gtworek/psbits
Einfache (relativ) Dinge, mit denen du etwas tiefer graben kannst als üblich.
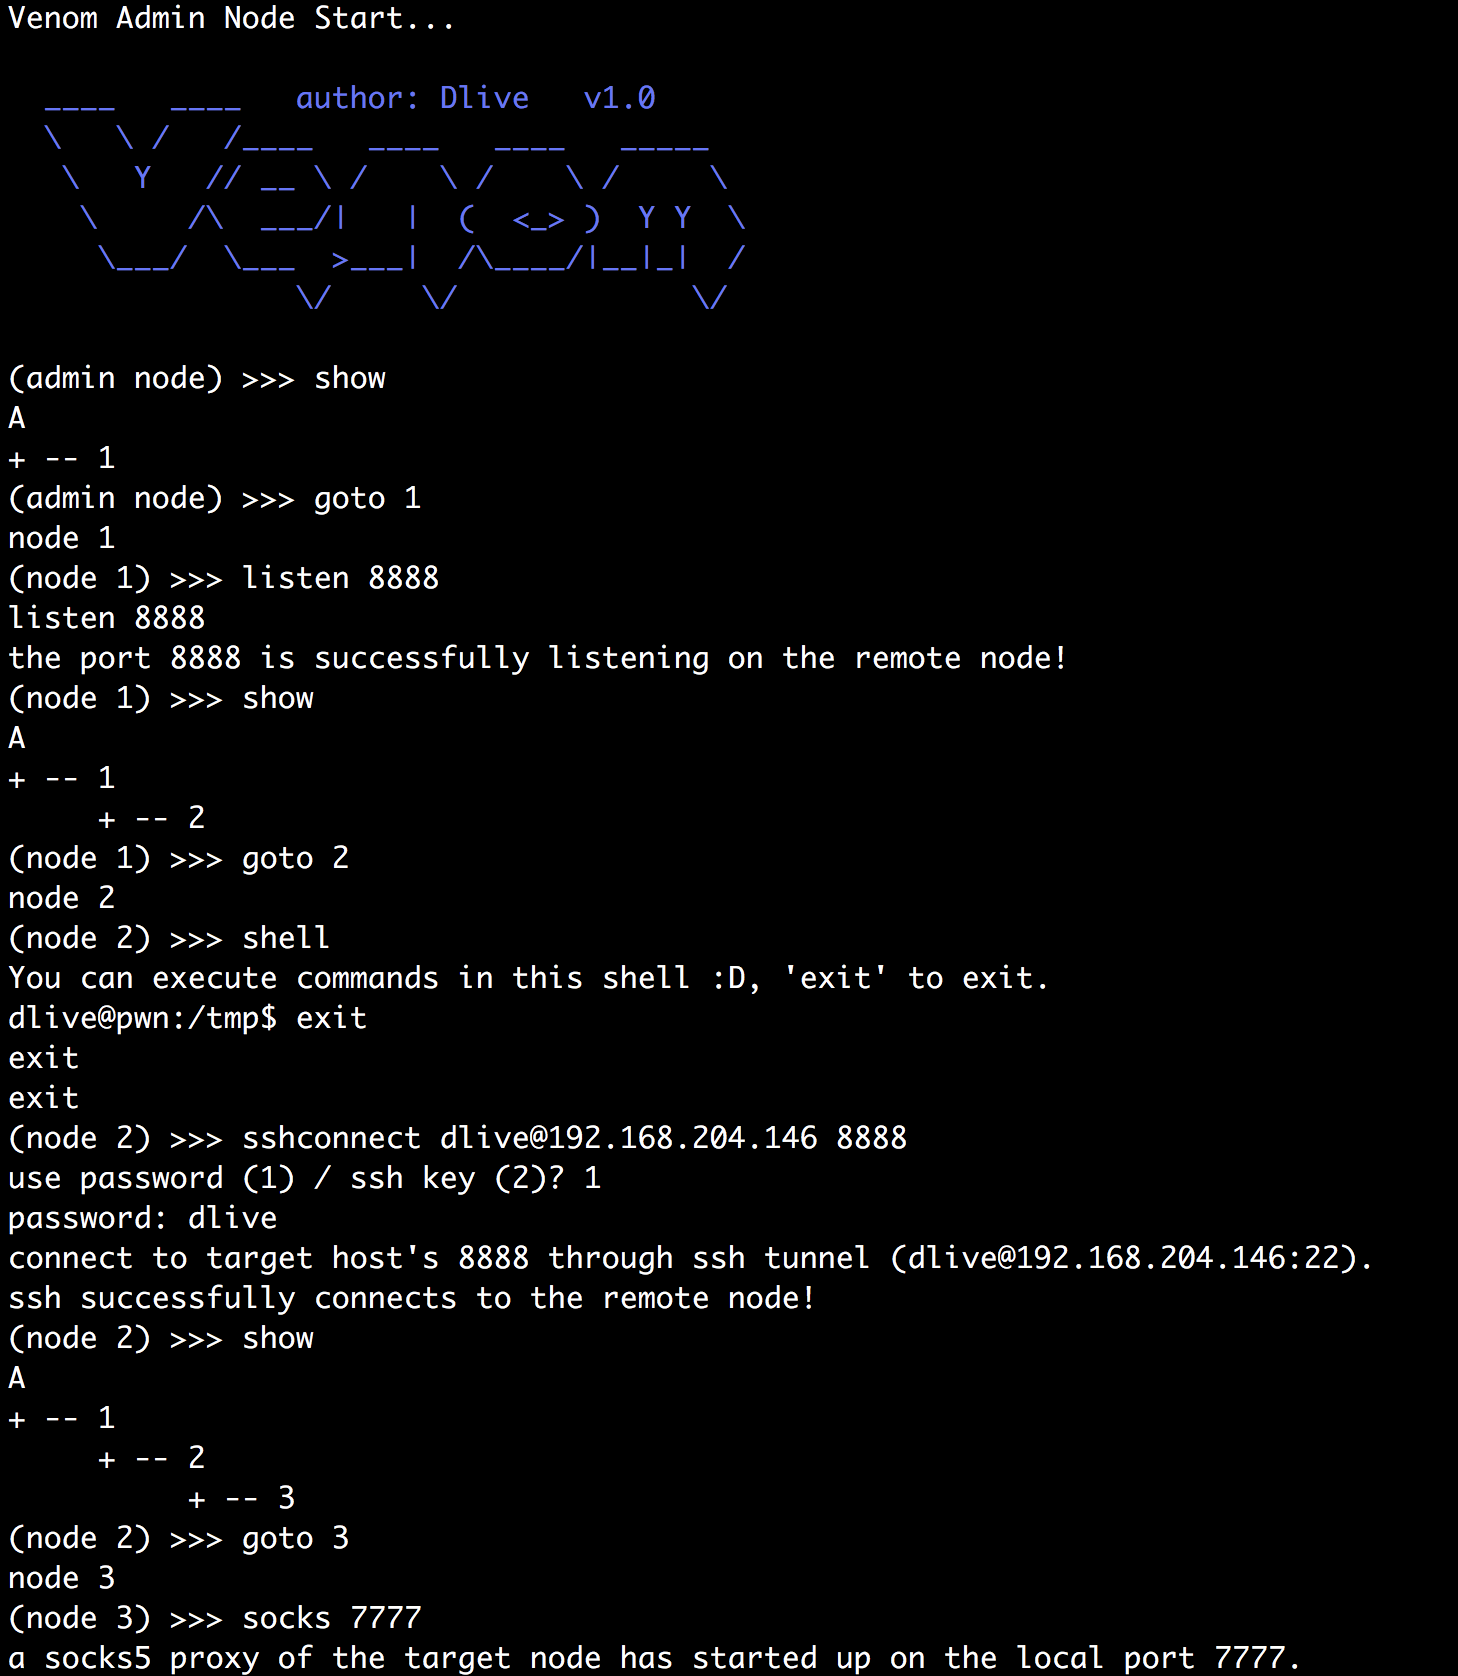 dliv3/venom
Venom - Ein Multi-Hop-Proxy für Penetrationstester
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 safety-research/bloom
Automatisiertes Verhaltensbewertungs-Framework für LLMs, das vielfältige Testszenarien generiert, um nach Sycophancy, Bias und anderen…
 samyk/keysweeper
KeySweeper ist ein heimliches, auf Arduino basierendes Gerät, das als funktionierendes USB-Wandladegerät getarnt ist und drahtlos sowie passiv alle…
 redcode-labs/bashark
Bash-Post-Exploitation-Toolkit
 mayankmetha/rucky
Ein einfach zu verwendender USB HID Rubber Ducky Launch Pad für Android.
 bohops/ultimatewdacbypasslist
Eine zentrale Ressource für zuvor dokumentierte WDAC-Bypass-Techniken
 rfidtool/esp-rfid-tool
Ein Werkzeug zum Protokollieren von Daten und Testen von Geräten mit Wiegand-Schnittstelle. Kann verwendet werden, um einen tragbaren RFID-Leser zu…
 spyboy-productions/facad1ng
Open-Source-URL-Masking- und Analysetool für Sicherheitsforschung, Phishing-Bewusstsein und defensive Tests. Demonstriert Angreifertechniken, die zur…
 wh0amitz/petitpotato
Lokale Rechteausweitung über PetitPotam (Missbrauch von Impersonate-Rechten).
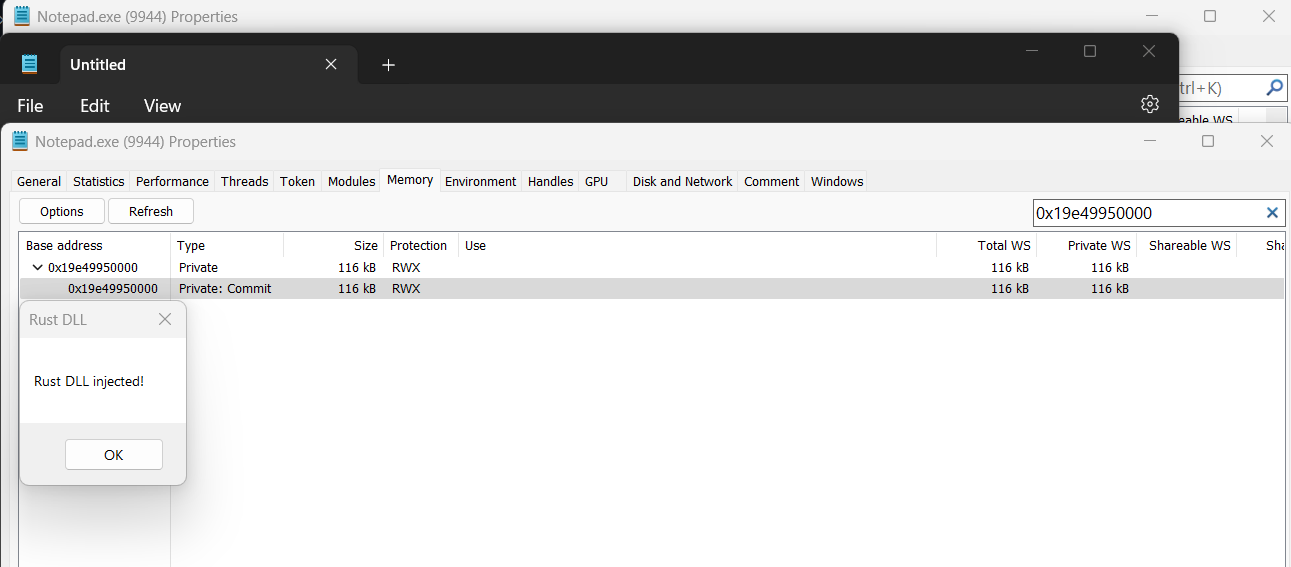 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) in Rust (Codename: Venom)
 1r0bit/taskhound
Werkzeug zur Aufzählung privilegierter geplanter Aufgaben auf entfernten Systemen
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool grafisches umfassendes Exploit-Werkzeug, basierend auf Go entwickelt, ein unabhängiges Sicherheitsbewertungstool für…
 rek7/patchy
Automatisierte Persistenz und Lateralbewegung mit GCP Patch Management
 superzerosec/cve-2023-28343
CVE-2023-28343 POC-Exploit
 grupooruss/cve-2025-20281-cisco
Dieses Skript überprüft das Vorhandensein der **CVE-2025-20281** Sicherheitslücke in Cisco Identity Services Engine (ISE) und ISE-PIC, die eine…
 crimsonfiedofficial/cve-2024-13985
Technische Beratung und Proof-of-Concept für CVE-2024-13985, eine kritische, nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Dahua…








