
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 xaitax/winrar-cve-2023-38831
Dieses Modul nutzt eine Schwachstelle in WinRAR (CVE-2023-38831) aus. Wenn ein Benutzer eine präparierte RAR-Datei und das darin eingebettete…
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Fortgeschrittene LLM Red-Team-Forschungsplattform mit PAIR-Algorithmus und LLM-as-a-Judge-Bewertung
 k-fire/cve-2019-19781-exploit
Exploit für CVE-2019-19781, der die Citrix ADC/NetScaler-Schwachstelle angreift. Bietet automatisierte Ausnutzung für Penetrationstests und…
 0xgh057r3c0n/cve-2025-5777
Citrix NetScaler Speicherleck-PoC
 cyberalp0/smartermail-cve-2026-24423
Unauthentifizierte RCE-PoC für CVE-2026-24423 in SmarterTools SmarterMail (ConnectToHub). Nur für autorisierte Sicherheitstests, CTFs und Forschung.
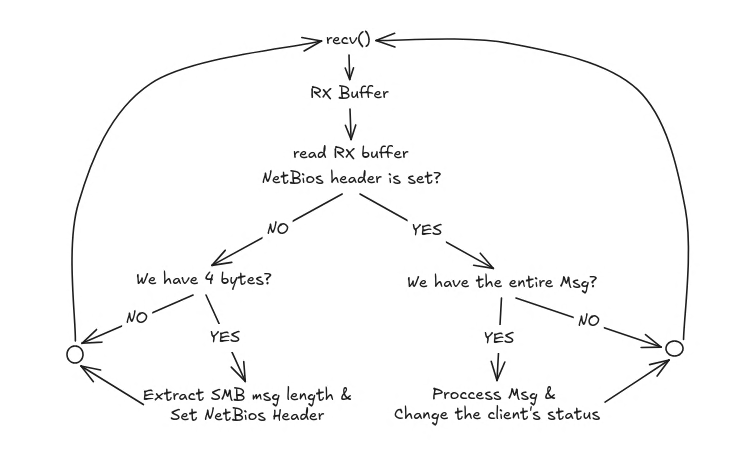 lcky00/impostor
SMB1-Server zur NTLMv2-Hash-Interception, geschrieben in C.
 azhariramadhan/cve-2026-39047
Printer-Exploitation-Framework für Sicherheitstests über den Rohport 9100, mit PCL-Payload-Zustellung, DoS-Bombing, C2-QR-Codes, Phishing-QR-Codes…
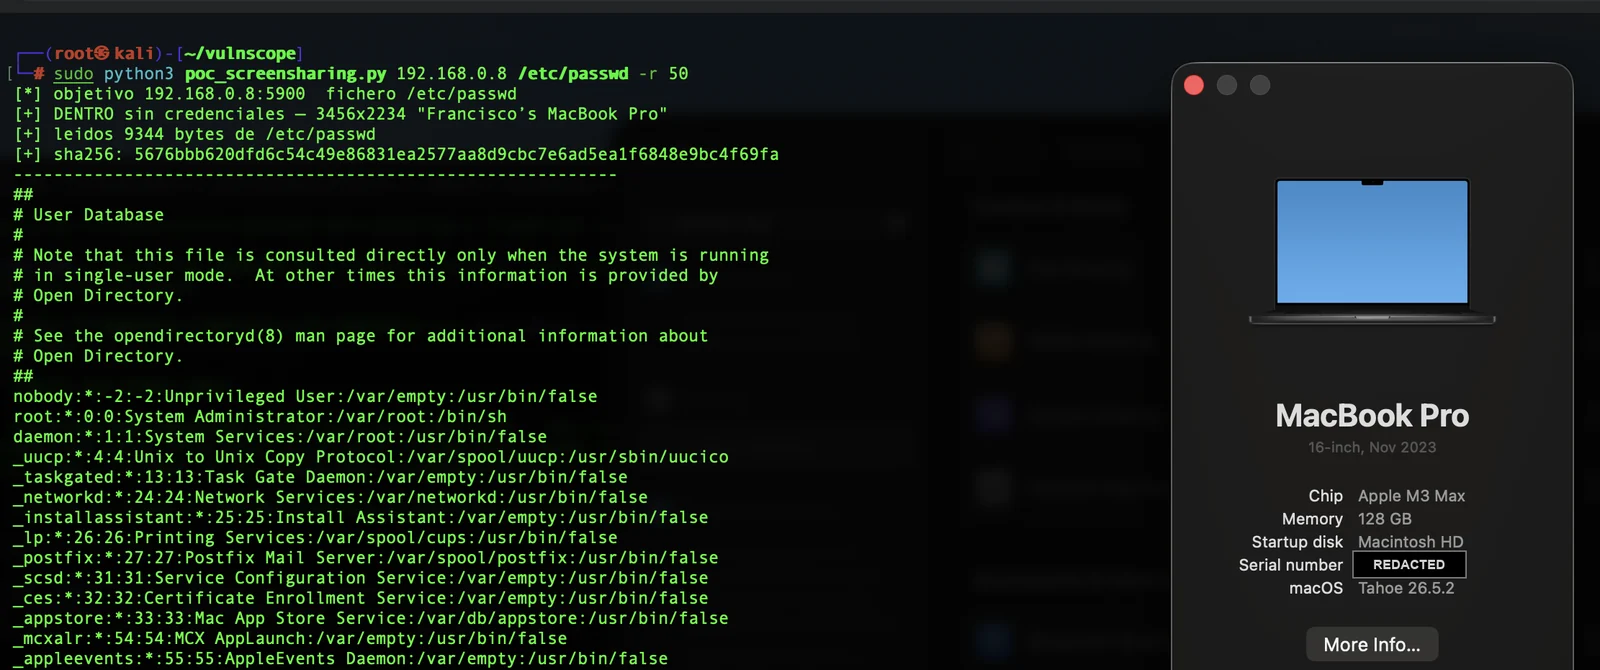 panchocosil/cve-2026-65400-poc
Nur-Lese-PoC für CVE-2026-65400 — macOS-Bildschirmfreigabe (screensharingd) Pre-Auth-SRP-Bypass, der das Lesen von Dateien als Root ermöglicht.…
 virtualabs/btlejuice
BLE-Man-in-the-Middle-Framework, das GATT-Datenverkehr zwischen Bluetooth-Smart-Geräten und mobilen Apps über einen webbasierten Abfang-Proxy…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 apache/caldera
Automated Adversary Emulation Platform
 samyk/poisontap
Nutzte über USB gesperrte bzw. passwortgeschützte Computer aus, hinterlässt eine persistente WebSocket-basierte Backdoor, macht den internen Router…
 devsecops/awesome-devsecops
Eine maßgebliche Liste großartiger DevSecOps-Tools mit Hilfe von Community-Experimenten und Beiträgen.
 m0rtem/cloudfail
Nutze fehlkonfigurierte DNS- und alte Datenbankeinträge, um versteckte IP-Adressen hinter dem CloudFlare-Netzwerk zu finden.
 crimsonforge-io/king-phisher
Simulieren Sie realistische Phishing-Kampagnen mit Credential Harvesting, E-Mail-Tracking und Landing-Page-Klonen für…
 ghostmanager/ghostwriter
Die SpecterOps-Projektmanagement- und Berichtsmaschine
 chvancooten/maldev-for-dummies
Ein Workshop über Malware-Entwicklung
 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…








