
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 aramosf/joomla_exploits
Kuratierte Sammlung validierter Joomla-Exploit-Artefakte mit Docker-Lab-Umgebungen. Enthält RCE-, SQLi-, XSS- und Privilege-Escalation-Skripte,…
 shinthink/cve-2026-60004
CVE-2026-60004 — Gitea/Forgejo Diffpatch Git Hook RCE. Bare clone → post-index-change hook injection. CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 alkenepan/cve-2021-21300
Exploit-Skript für CVE-2021-21300, eine Git-Schwachstelle, die die Ausführung beliebigen Codes ermöglicht. Stellt Proof-of-Concept-Code für…
 abraxas/fortigate-ssl-vpn-exploit-kit
Der FortiGate SSL-VPN-Topf voller Gold. CVE-2024-21762 und CVE-2023-27997. 79 funktionierende Exploit-Clients. 53 Hardware-SKUs. 55 FortiOS-Builds.

 wattocyber/lm-fingerprint
Fingerabdrücke von OpenAI-kompatiblen LLMs anhand von Tokenizer- und Verhaltenssignalen erstellen.
 cenobyte-vincit/memdumper
Missbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…
 warpedatom/noisehound
Erkennungsbewusste BloodHound-Angriffspfad-Bewertung – die unauffälligste Route zu Ihrem Ziel, kalibriert über fünf Erkennungsstufen…
 mgeeky/penetration-testing-tools
Eine Sammlung von mehr als 170+ Tools, Skripten, Cheatsheets und anderem Loot, die ich über Jahre für Red Teaming, Pentesting und…
 limerboy/impulse
💣 Impulse Denial-of-Service-ToolKit
 drk1wi/portspoof
Emuliert offene Ports und Dienstsignaturen über alle 65535 TCP-Ports, um Aufklärung zu verlangsamen, Scanner zu verwirren und Angreiferressourcen mit…
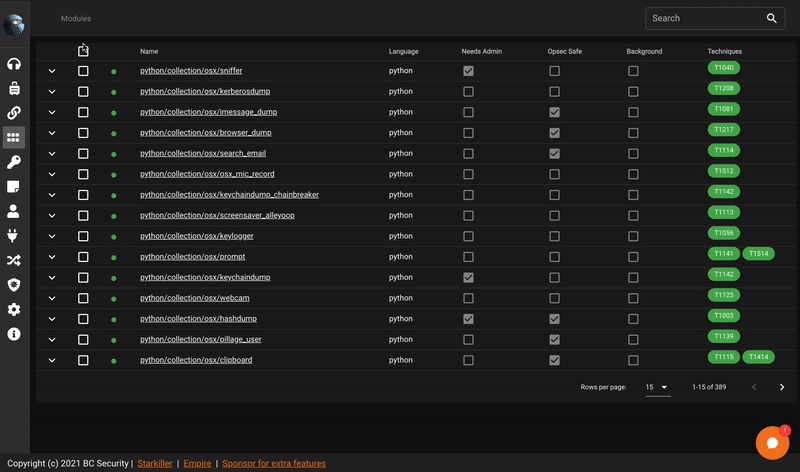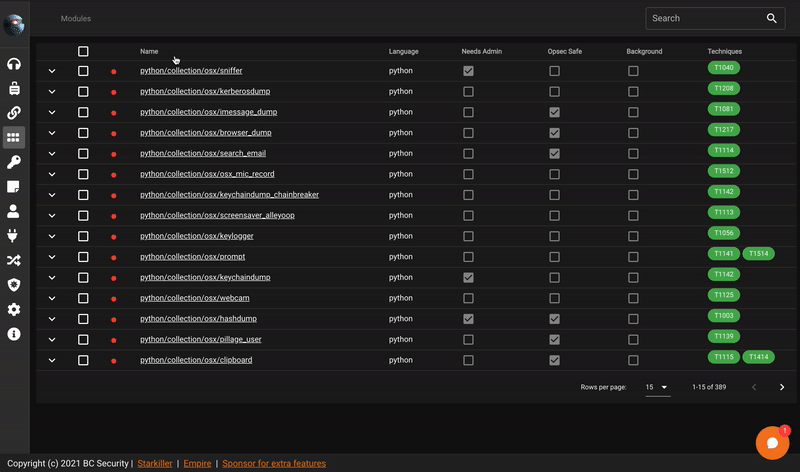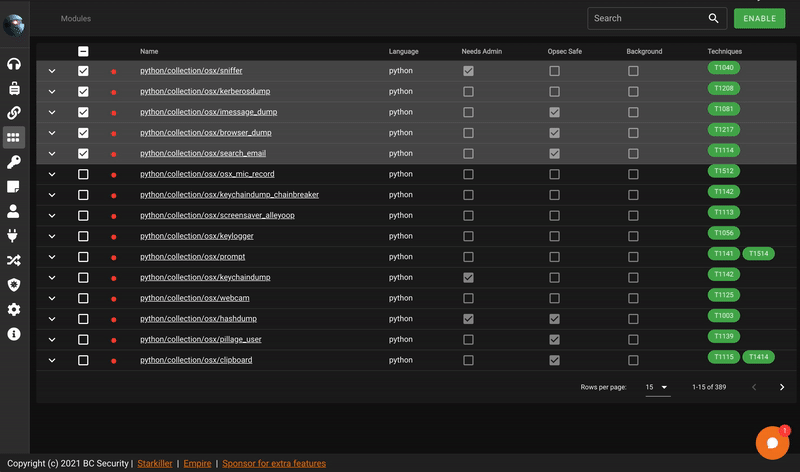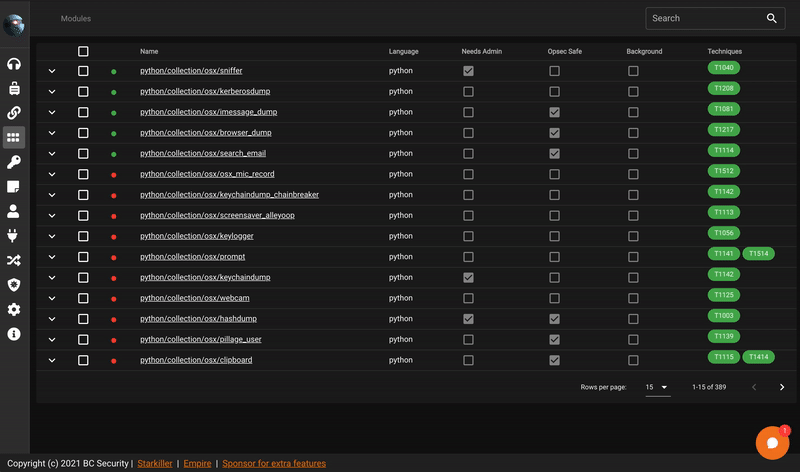 bc-security/starkiller
Starkiller ist ein Frontend für PowerShell Empire.
 ghostvectoracademy/dllhijackhunter
Automatisierte Entdeckung, Validierung und Bestätigung von DLL-Hijacking. Lokale Fehlkonfigurationen in bewaffnete, bestätigte Angriffspfade…
 get-get-get-get/powerproxy
PowerShell SOCKS-Proxy mit Reverse-Proxy-Funktionen
 theshinigami/mafrida
Ein Magisk-Modul, das das Ausführen des Frida-Servers auf Android vereinfacht, mit einfachen Verwaltungsbefehlen zum Herunterladen bestimmter…
 filiplain/fortinet-poc-auth-bypass
Bash PoC für Fortinet Auth-Bypass - CVE-2022-40684
 hackspeak/cve-2026-67279
Python-Proof-of-Concept-Skripte für die MikroTrick-MikroTik-RouterOS-SSH-Übernahmekette (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) für…
 rop4sh/poc-redis
Proof-of-Concept-Exploit für eine Redis-Sicherheitslücke, der eine Reverse Shell startet, mit Einrichtungsanweisungen für Docker und einen…
 kajzingerakos/cve-2026-25253
Proof-of-Concept-Exploit für CVE-2026-25253, das eine Remote-Codeausführung per Ein-Klick in OpenClaw durch Diebstahl von Authentifizierungstokens…








