
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
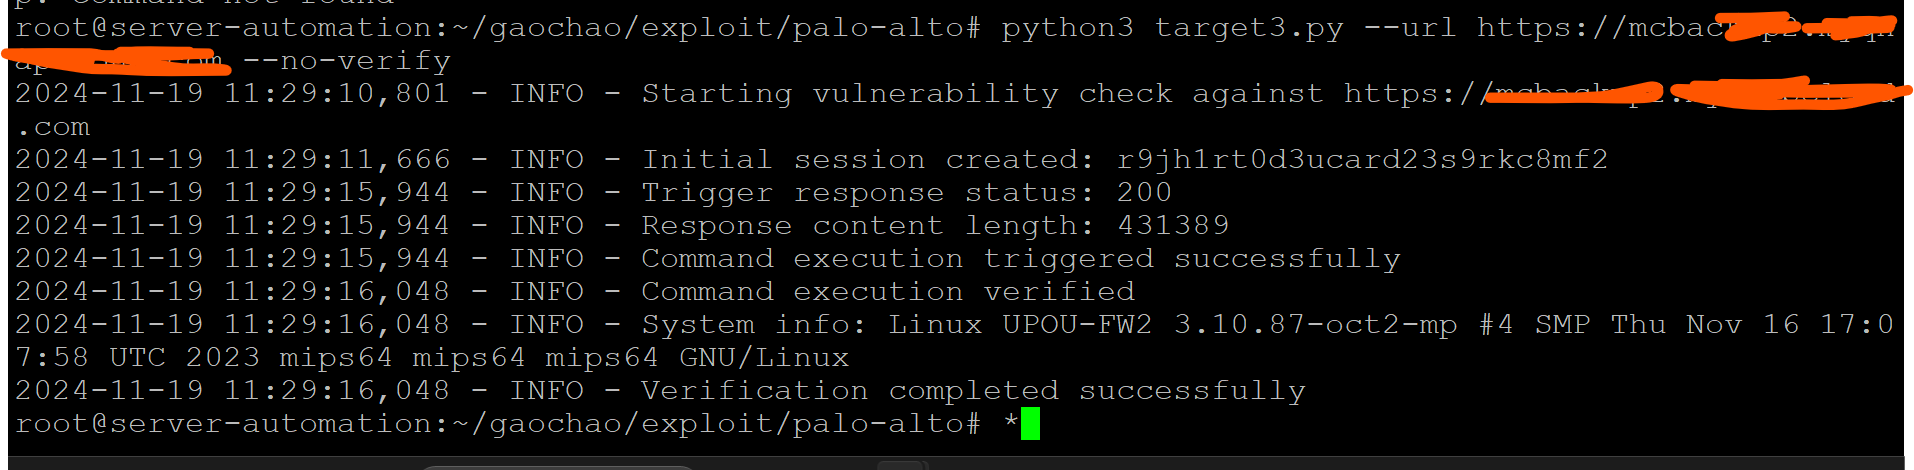
 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
 irsl/cve-2022-3168-adb-unexpected-reverse-forwards
Proof-of-Concept-Code zur Ausnutzung eines Fehlers in adb, der das Öffnen von Netzwerkverbindungen auf dem Host zu beliebigen Zielen erlaubte
 haidv35/cve-2021-21972
Exploit für CVE-2021-21972, der auf VMware vCenter Server abzielt und Remote-Code-Ausführung über den vSphere Client ermöglicht.
 xshadow-here/cve-2026-8732
WP Maps Pro <= 6.1.0 - Nicht authentifizierte Privilegieneskalation durch Erstellung eines Administratorkontos
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 jfs-jfs/cve-2026-37065
Veno File Manager Project 4.4.9 ist anfällig für beliebige Dateilöschung
 rvsh3ll/nxc-vulnscan
NetExec-Modul: alle standardmäßigen Windows-Schwachstellenprüfungen in einem Durchlauf ausführen (nur Prüfung, kein Exploit)
 razvanduda/ghostshell
CVE-2026-31431 — Lokale Rechteausweitung durch Korruption des Linux-Kernel-Page-Cache
 tiagorlampert/chaos
🔥 CHAOS ist ein kostenloses Open-Source-Fernverwaltungstool, mit dem Binärdateien zur Steuerung entfernter Betriebssysteme generiert werden können.

 taielab/awesome-hacking-lists
Eine kuratierte Sammlung von erstklassigen Penetrationstest-Tools und Produktivitätshilfsprogrammen aus verschiedenen Bereichen. Mach mit, um zu…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - vollständige RCE-Kette
 redsection/pfuzz
Modularer WAF-Bypass-Fuzzer mit Multi-Threading, Request-Manipulation und Payload-Kodierung für Webanwendungstests durch Red Teams.
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 Privilegienerweiterung durch Path Traversal
 the-snek-initiative/snek_equinox
Repository, das einen hypothetischen EDR Spoofer hostet, wie ursprünglich von Nightmare-Eclipse entdeckt.
 rmikehodges/hidensneak
ein CLI für flüchtiges Penetrationstesting
 attackercan/wp2shell-poc2
CVE-2026-63030








