
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 peewpw/invoke-psimage
Kodiert ein PowerShell-Skript in den Pixeln einer PNG-Datei und generiert einen Einzeiler zur Ausführung.
 rsmudge/malleable-c2-profiles
Malleable C2 ist eine domänenspezifische Sprache zur Neudefinition von Indikatoren in der Kommunikation von Beacon. Dieses Repository ist eine…
 ssh-mitm/ssh-mitm
SSH-MITM - SSH-Audits leicht gemacht
 aploium/shootback
Ein Reverse-TCP-Tunnel ermöglicht den Zugriff auf ein Ziel hinter NAT oder Firewall.
 alteredsecurity/365-stealer
Automatisiert Illicit-Consent-Grant-Angriffe gegen Azure/O365-Mandanten, um Refresh-Tokens zu stehlen, E-Mails/OneDrive-Daten zu exfiltrieren und…
 saumyajeetdas/godgenesis
Ein Python3-basierter C2-Server, der das Leben von Red Teamern etwas einfacher macht. Das Payload ist in der Lage, alle bekannten Antivirenprogramme…
 wh0amitz/krbuacbypass
Missbraucht Kerberos-Tickets, um die Windows UAC zu umgehen und SYSTEM-Berechtigungen zu erlangen, indem eine gefälschte MachineID in Service-Tickets…
 ahhh/reverse_dns_shell
Ein Python-Reverse-Shell, die DNS als C2-Kanal verwendet.
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Steuern Sie ein kompromittiertes Windows-Gerät remote von Ihrem Outlook-Postfach aus.…
 machine1337/gmailc2
Ein vollständig unerkennbarer C2-Server, der über Google SMTP kommuniziert, um Antiviren-Schutzmaßnahmen und Netzwerkverkehrsbeschränkungen zu…
 synacktiv/gpoparser
gpoParser ist ein Tool, das entwickelt wurde, um Konfigurationen zu extrahieren und zu analysieren, die über Gruppenrichtlinienobjekte (GPOs) in…
 earthquake/xfltreat
XFLTReaT Tunneling-Framework
 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF), das die WinStationConnect API verwendet, um lokale/entfernte RDP-Sitzungsentführung durchzuführen.
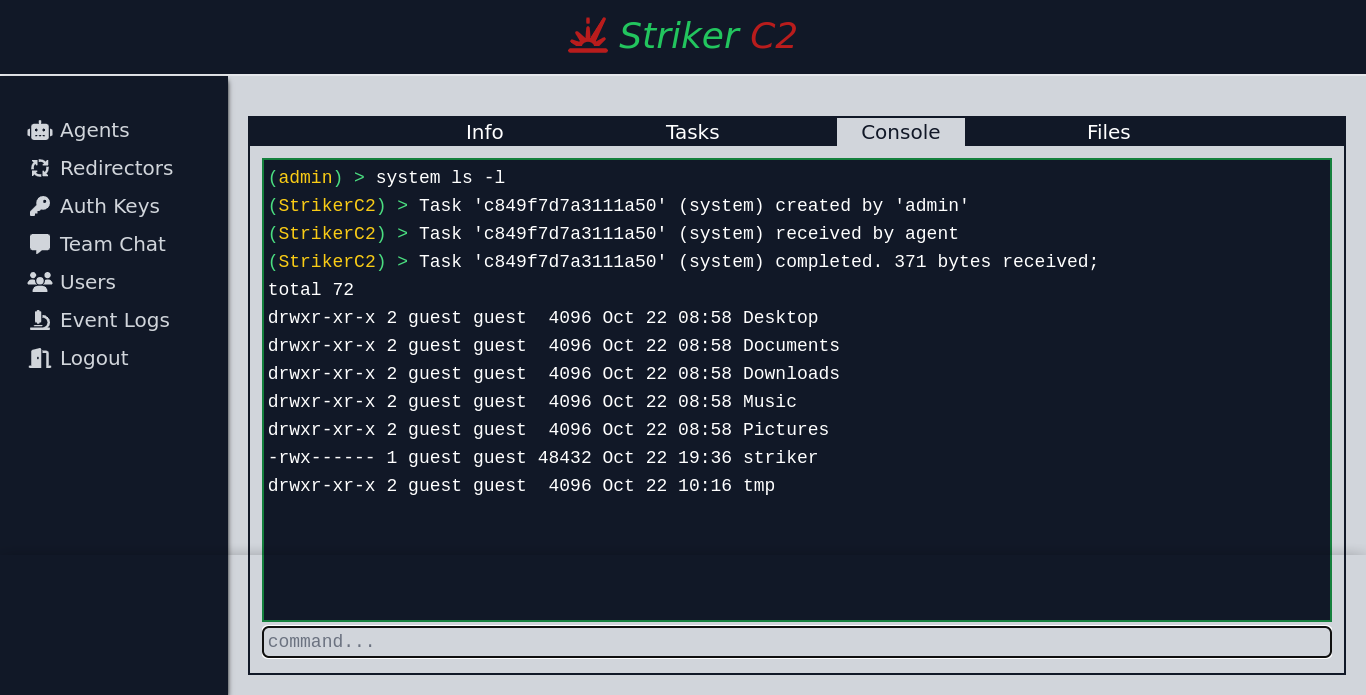 4g3nt47/striker
Multi-Operator-C2-Framework mit nativen C- und Python-Agenten, HTTP(S)-Kanälen, asynchronem Tasking und einer reaktiven Weboberfläche für…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 byt3bl33d3r/pymalleablec2
Python-Interpreter für Cobalt Strike Malleable C2 Profile. Ermöglicht es Ihnen, sie programmatisch zu parsen, zu erstellen und zu modifizieren.
 nccgroup/steppingstones
Webbasiertes Red-Team-Tool für Aktivitätsprotokollierung, Berichterstattung und Lagebewusstsein mit Cobalt Strike- und BloodHound-Integration.
 t3l3machus/pentest-pivoting
Ein kompakter Leitfaden für Netzwerk-Pivoting bei Penetrationstests / CTF-Challenges.








