#1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 apenwarr/sshuttle
Falsches Projekt! Sie sollten zu http://github.com/sshuttle/sshuttle gehen
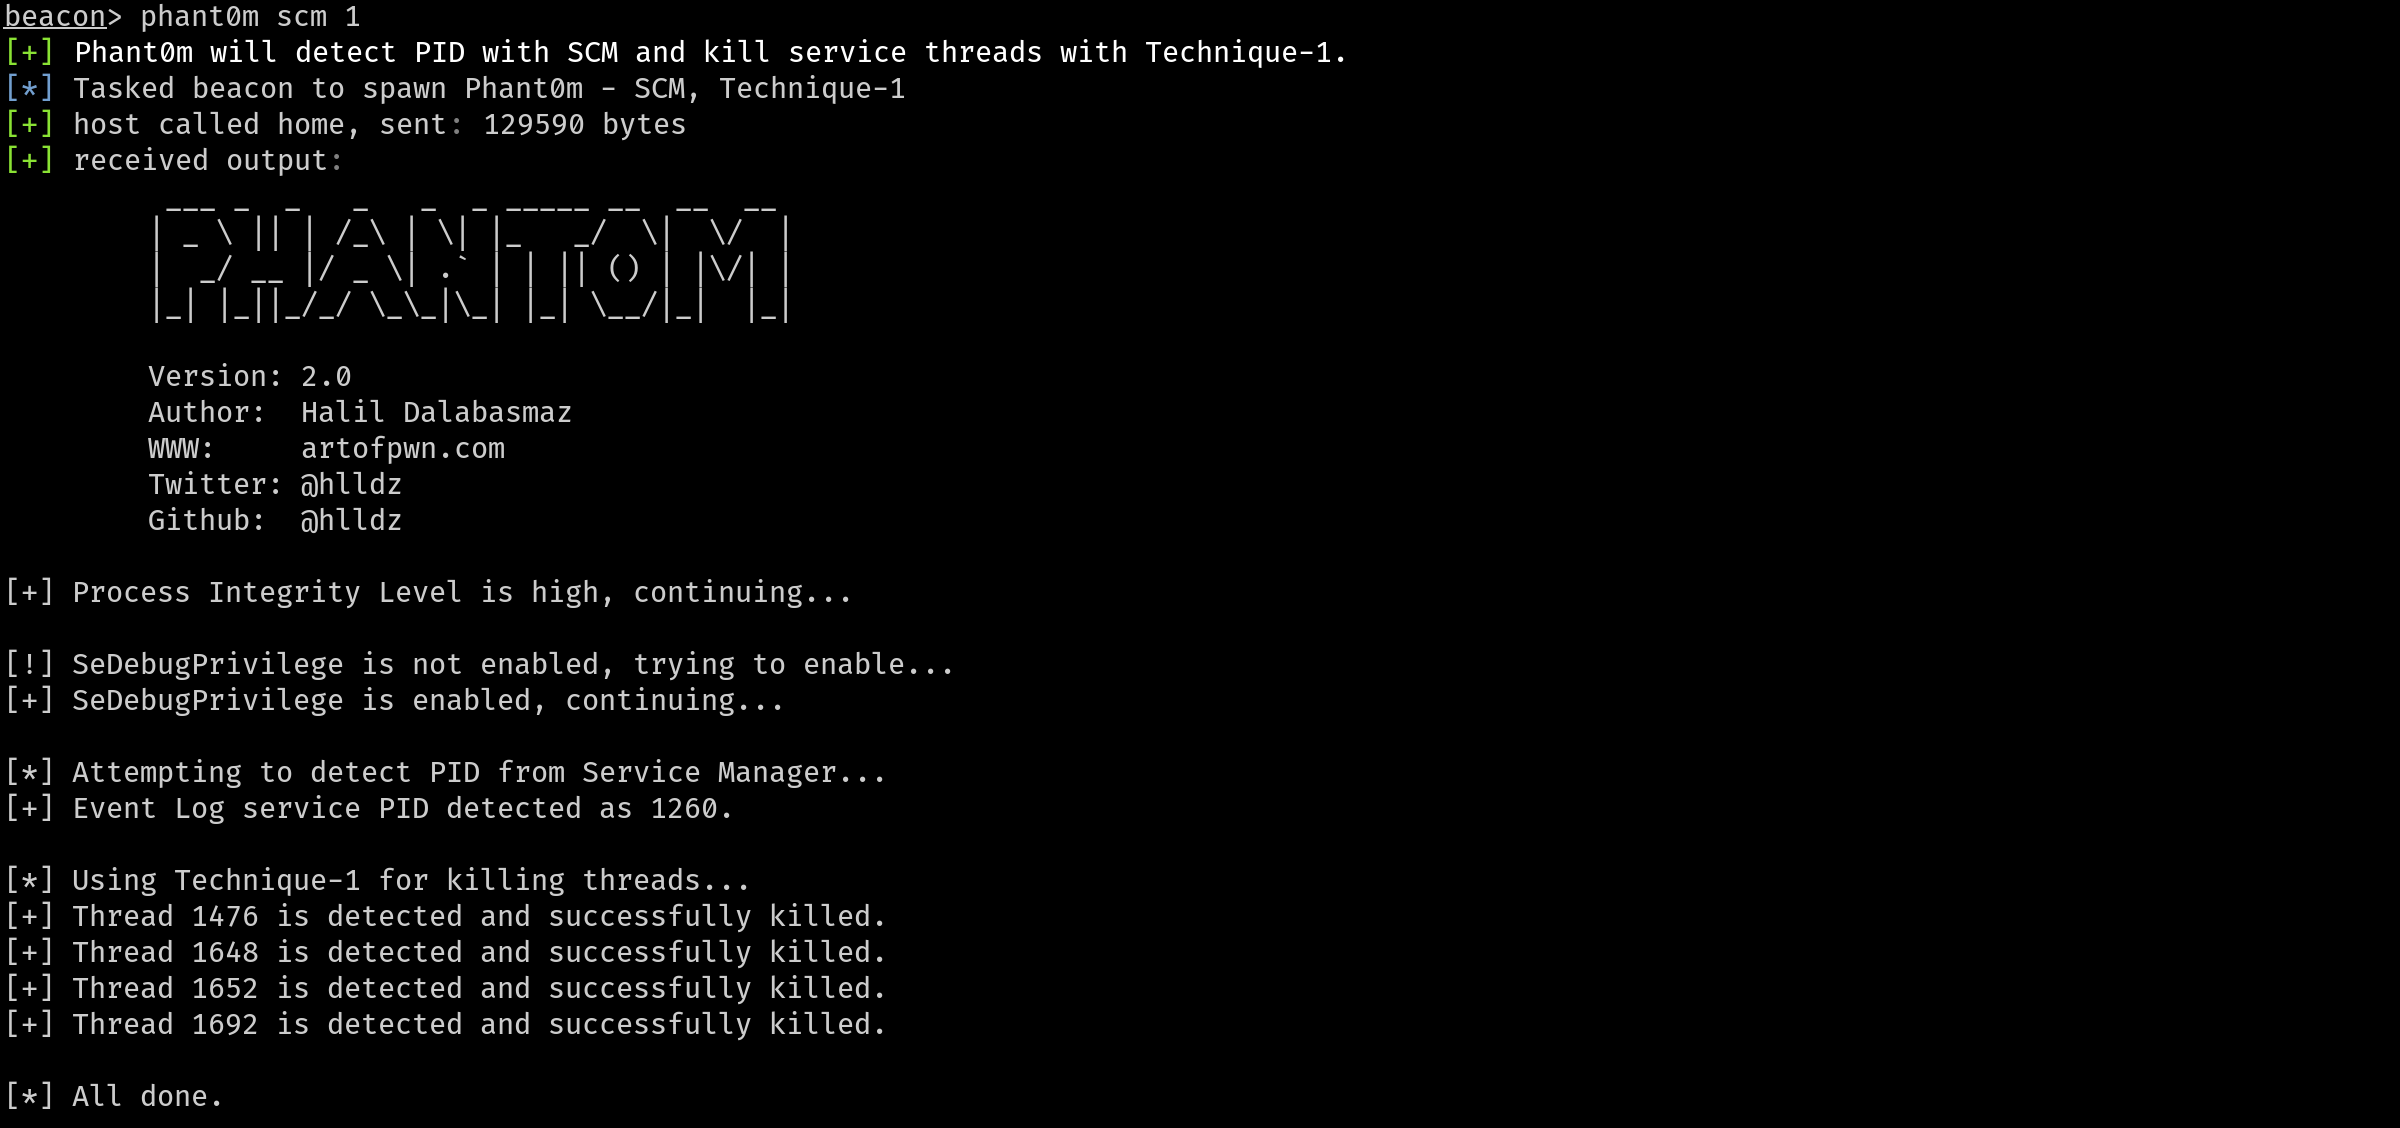
hlldz/phant0m# Windows Event Log Killer
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…
 egebalci/amber
Reflektiver PE-Packer.
 redteampentesting/pretender
Dein MitM-Helfer für Weiterleitungsangriffe mit DHCPv6 DNS-Übernahme sowie mDNS-, LLMNR- und NetBIOS-NS-Spoofing.
 med0x2e/gadgettojscript
Ein Tool zum Generieren von .NET-serialisierten Gadgets, die beim Deserialisieren mit BinaryFormatter aus JS/VBS/VBA-basierten Skripten das…
 forbiddenprogrammer/conti-pentester-guide-leak
Durchgesickerte Pentesting-Handbücher, die den Conti-Ransomware-Kriminellen übergeben wurden
 arget13/ddexec
Eine Technik, um Binärdateien dateilos und versteckt unter Linux auszuführen, indem der Prozess der Shell mit einem anderen "überschrieben" wird.
 p3nt4/invoke-socksproxy
Socks proxy, und Reverse-Socks-Server mit powershell.
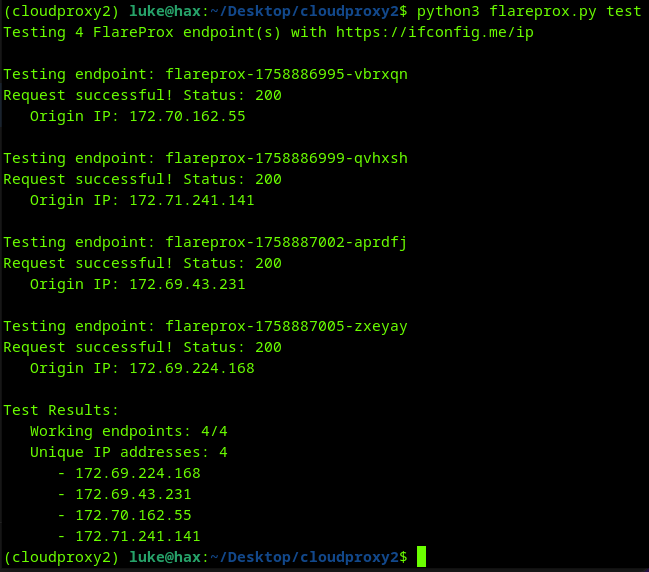 mrturvey/flareprox
Nutze Cloudflare, um HTTP-Pass-Through-Proxys für einzigartige IP-Rotation zu erstellen, ähnlich wie fireprox
 nccgroup/abptts
TCP-Tunneling über HTTP/HTTPS für Webanwendungsserver
 praetorian-inc/pentestly
Python- und PowerShell-Framework für interne Penetrationstests
 cube0x0/sharpmapexec
Windows-natives Penetrationstest-Schweizer Taschenmesser für laterale Bewegung, Zugriff auf Anmeldeinformationen, Datenerxilration und…
 mrd0x/evilselenium
Bewaffnet Selenium, um Credential-Diebstahl, Cookie-Dumping, E-Mail-Exfiltration und Dateiextraktion aus Chromium-Browsern für Red-Team-Operationen…
 ralfhacker/kerbeus-bof
BOF für Kerberos-Missbrauch (eine Implementierung einiger wichtiger Funktionen von Rubeus).
 twosevenonet/wsass
Dies ist das Tool zum Dumpen des LSASS-Prozesses unter modernem Windows 11.
 zblurx/dploot
Windows-DPAPI-Geheimnisse remote oder offline auslesen und entschlüsseln, einschließlich Masterkeys, Anmeldeinformationen, Vaults, Zertifikaten,…
 ttpreport/ligolo-mp
Mehrspieler-Pivotierungslösung