
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen
 ya551n3/bug-bounty-wordlists
Kuratierte Sammlung von Wordlists für Bug-Bounty-Jagd, die Verzeichnisse, Subdomains, Parameter, Benutzernamen, Passwörter und Web-Fuzzing-Payloads…
 momenbasel/htb-writeups
Strukturierte Sammlung von über 500 Hack The Box Maschinen-Writeups, über 400 Challenge-Lösungen und interaktiven Lernwerkzeugen, darunter…
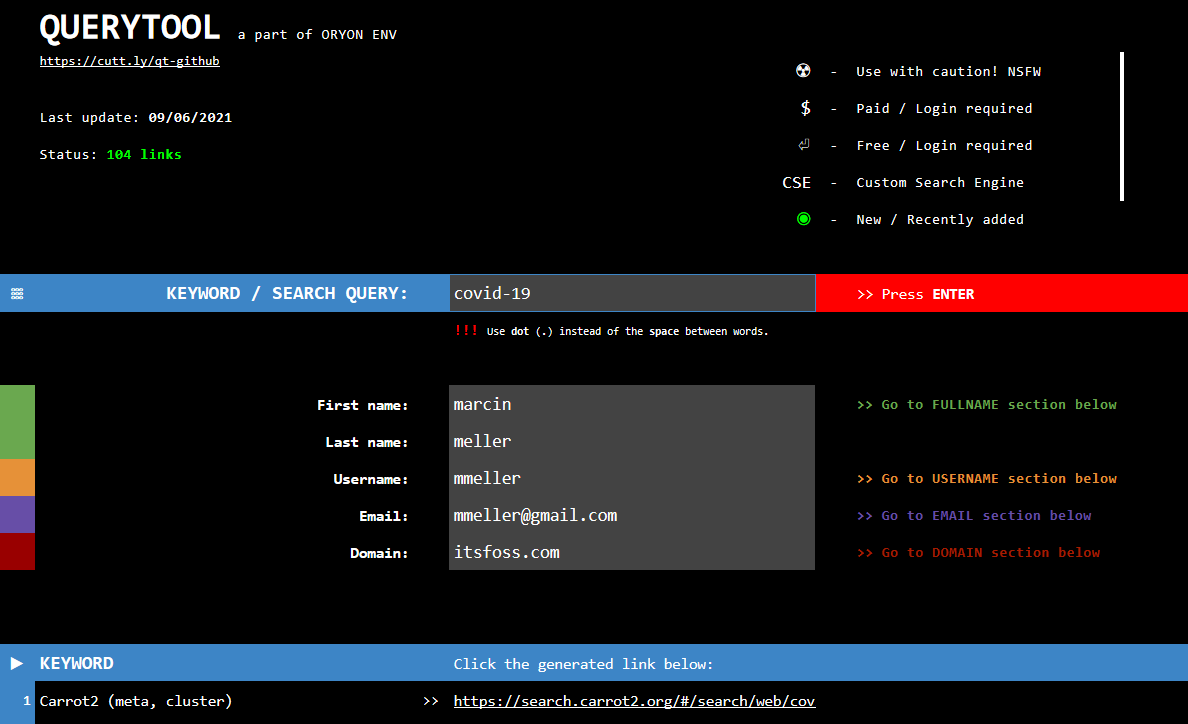 oryon-osint/querytool
Querytool ist ein OSINT-Framework basierend auf Google Spreadsheet. Mit diesem Tool können Sie komplexe Suchvorgänge nach Begriffen, Personen,…
 hackingdave/btrpa-scan
Bluetooth-Low-Energy-Scanner (BLE) mit Auflösung von Resolvable Private Addresses (RPA) mithilfe von Identity Resolving Keys (IRKs)
 dev-angelist/ejptv2-notes
eLearnSecurity Junior Penetration Tester (eJPT) v2 Notizen
 sevagas/swap_digger
Automatisiert die Linux-Swap-Analyse, um während Post-Exploitation- oder forensischen Untersuchungen Benutzeranmeldedaten, Webformulardaten,…
 djhohnstein/sharpweb
.NET 2.0 CLR-Projekt zum Abrufen gespeicherter Browser-Anmeldedaten von Google Chrome, Mozilla Firefox und Microsoft Internet Explorer/Edge.
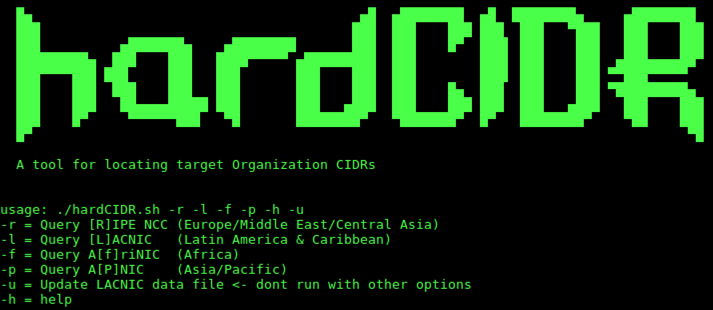 trustedsec/hardcidr
Bash-Skript für passive Reconnaissance, das RIRs und BGP-Routenserver abfragt, um während der Informationssammlung für Penetrationstests…
 patrowl/patrowlhears
PatrowlHears - Zentrum für Schwachstellen-Intelligenz / Exploits
 crowecybersecurity/ad-ldap-enum
Ein LDAP-basiertes Tool zur Aufzählung von Active Directory-Benutzern und -Gruppen
 bhdresh/dejavu
DejaVU - Open-Source-Täuschungsframework
 cihanmehmet/sub.sh
Multiprocessing-(Parallel-)Subdomain-Erkennungsskript
 elbraino/awesome-blackhat-arsenal
Kuratierte Sammlung von Cybersecurity-Tools, die bei Black Hat Arsenal-Events vorgestellt wurden.
 dmontgomery40/pentest-mcp
Nicht für Bildungszwecke: Ein MCP-Server für professionelle Penetrationstester mit STDIO/HTTP/SSE-Unterstützung, nmap, go/dirbuster, nikto, JtR,…
 helviojunior/knowsmore
Korreliert NTLM-Hashes, BloodHound-Daten und geknackte Passwörter für Active Directory Penetrationstests. Importiert NTDS.dit, synchronisiert mit…
 blackarch/wordlistctl
Wortlistenarchive von Websites und Torrent-Peers abrufen, installieren und durchsuchen.
 blacklanternsecurity/offensive-azure
Sammlung von Offensiv-Tools für Microsoft Azure








