
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 ritvikb99/dark-fantasy-hack-tool
DDOS-Werkzeug: Zum Herunterfahren kleiner Websites mit HTTP FLOOD. Port-Scanner: Um die offenen Ports einer Website zu ermitteln.…
 emtunc/slackpirate
Slack Enumeration and Extraction Tool - extrahiere sensible Informationen aus einem Slack-Workspace
 dhotrey/awesome-cybersec
Eine Sammlung großartiger Plattformen, Blogs, Dokumente, Bücher, Ressourcen und cooler Sachen rund um Sicherheit
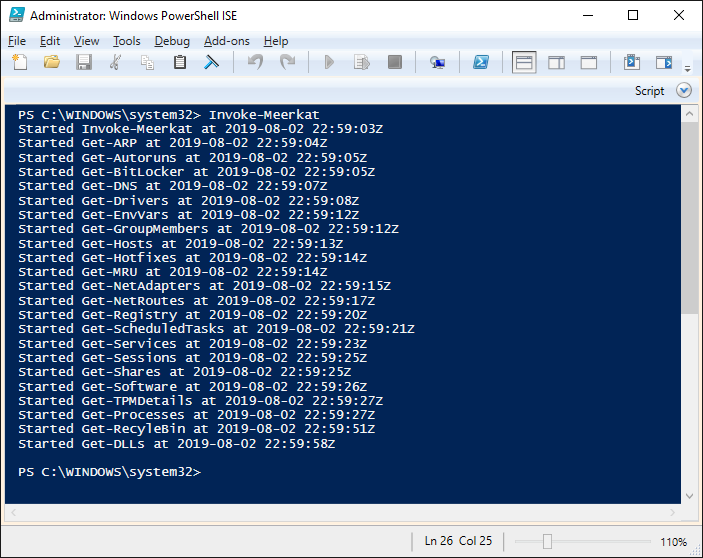 tonyphipps/meerkat
Eine Sammlung von PowerShell-Modulen, die für die Erfassung von Artefakten und die Aufklärung von Windows-basierten Endpunkten entwickelt wurde.
 k4m4/onioff
🌰 Ein Zwiebel-URL-Inspektor zur Überprüfung von Deep-Web-Links.
 nccgroup/vlan-hopping---frogger
Einfaches 802.1Q VLAN Hopping
 jeromesegura/ekfiddle
Ihr Schweizer Taschenmesser zur Analyse von bösartigem Web-Traffic, basierend auf dem beliebten Fiddler-Web-Debugger.
 ncrocfer/whatportis
Whatportis : Durchsuchen Sie IANAs Liste der Ports

 justakazh/sicat
Multi-Quellen-Schwachstellen- und Exploit-Aggregator mit automatischer Erkennung über Nmap und Wappalyzer, der Exploit-DB, NVD, CVE.org, GitHub,…
 radioactivetobi/geo-recon
Ein OSINT-CLI-Tool, das entwickelt wurde, um IP-Reputation und Geo-Location-Nachschlagen für Sicherheitsanalysten zu beschleunigen.
 cc1a2b/jshunter
jshunter ist ein Befehlszeilen-Tool zur Analyse von JavaScript-Dateien und zum Extrahieren von Endpunkten. Dieses Tool ist auf die Identifizierung…
 v4d1/dome
Schnelles, auf Python basierendes Subdomain-Enumeration-Tool, das passive OSINT und aktives Brute-Force-Scanning mit DNS-Wildcard-Erkennung,…
 darryllane/bluto
DNS Recon | Brute Forcer | DNS Zone Transfer | DNS Wild Card Checks | DNS Wild Card Brute Forcer | E-Mail-Enumeration | Mitarbeiter-Enumeration |…
 xephora/threat-remediation-scripts
Dieses Repository enthält eine Liste neuer Remediation-Skripte.

 praetorian-inc/brutus
Schnelles, abhängigkeitsfreies Credential-Testing-Tool in Go. Brute Force für SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB und 20+ Protokolle.…








