#1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen
 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…
 opencti-platform/connectors
Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…
 aboutcode-org/vulnerablecode
Open-Source-Schwachstellendatenbank, die CVE-Daten aus mehreren Quellen mit einer Web-Benutzeroberfläche und API zusammenführt. Ordnet Schwachstellen…
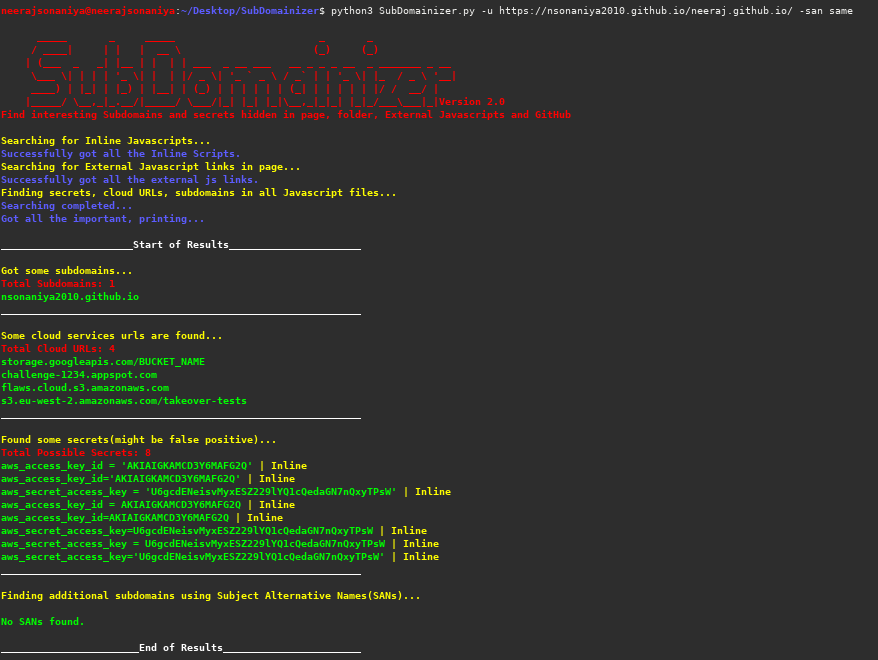 nsonaniya2010/subdomainizer
Ein Tool zum Auffinden von Subdomains und interessanten Dingen, die in externen Javascript-Dateien von Seite, Ordner und Github versteckt sind.
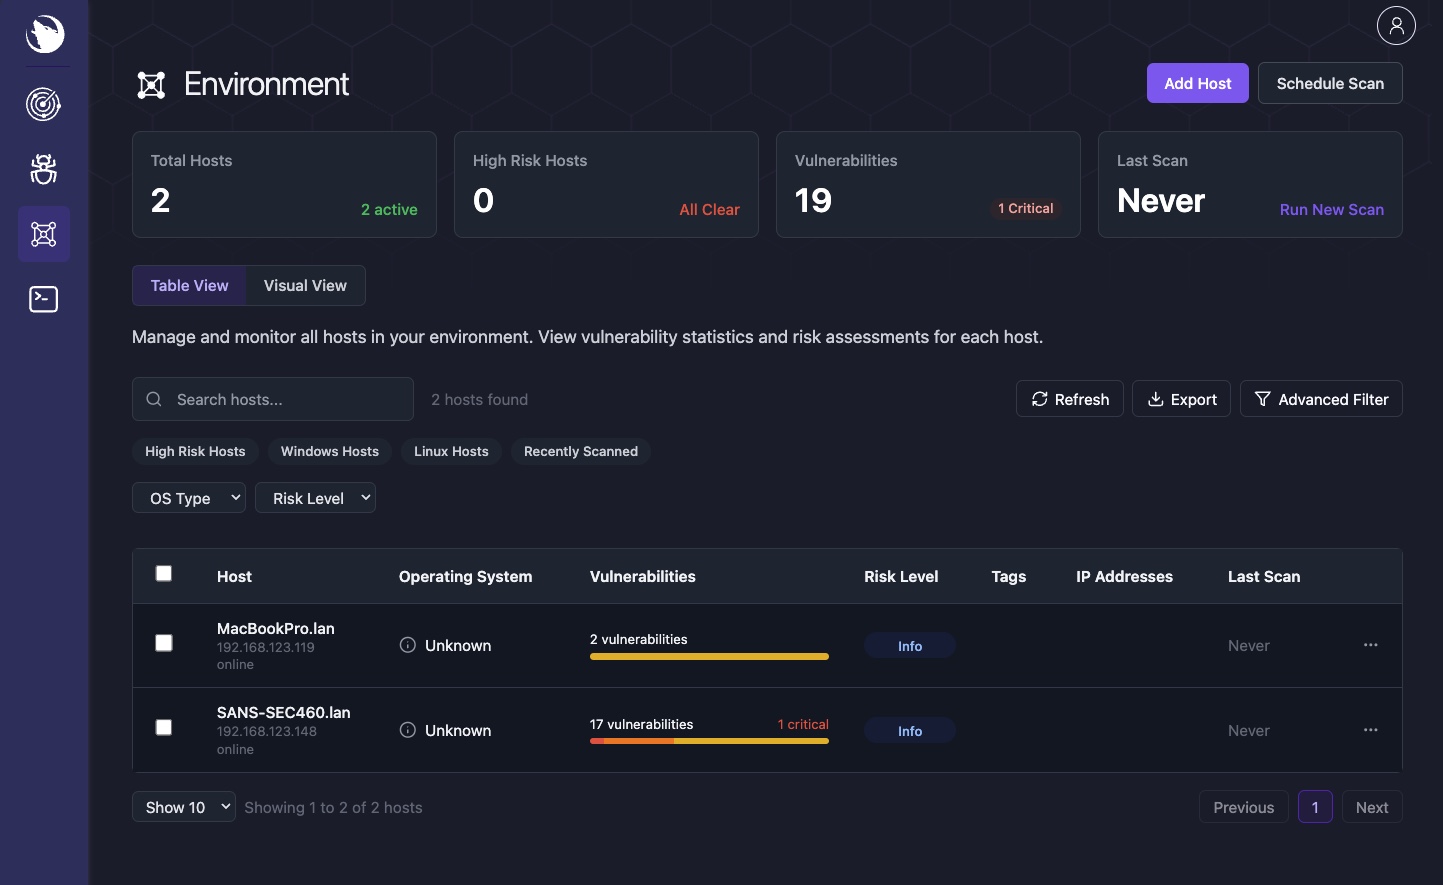 siriusscan/sirius
Open-Source-Schwachstellenscanner mit automatischer Netzwerkerkennung, CVE-basierter Erkennung, CVSS-Bewertung, Risiko-Dashboards, Remote-Agenten…
 theresafewconors/sooty
Das All-in-One-CLI-Tool für SOC-Analysten zur Automatisierung und Beschleunigung des Arbeitsablaufs.
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 taksec/google-dorks-bug-bounty
Eine Liste von Google Dorks für Bug Bounty, Webanwendungssicherheit und Pentesting
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 matterpreter/offensivecsharp
Sammlung von Offensive-C#-Tooling
 s0md3v/striker
Striker ist ein offensiver Informations- und Schwachstellen-Scanner.
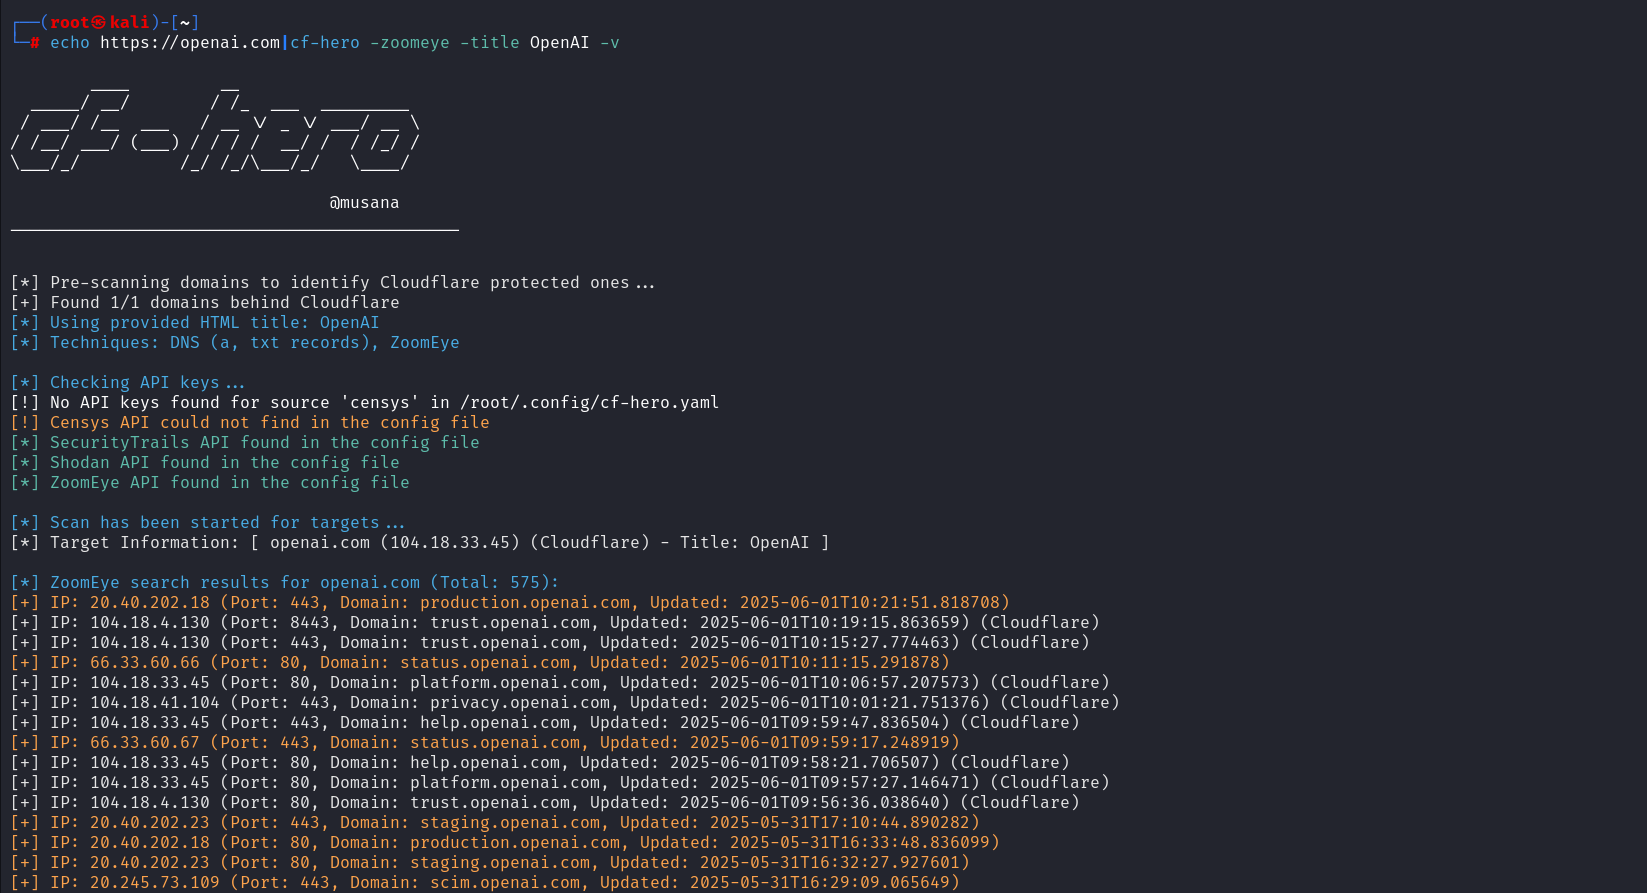 musana/cf-hero
CF-Hero ist ein Reconnaissance-Tool, das mehrere Datenquellen nutzt, um die Ursprungs-IP-Adressen von Cloudflare-geschützten Webanwendungen zu…
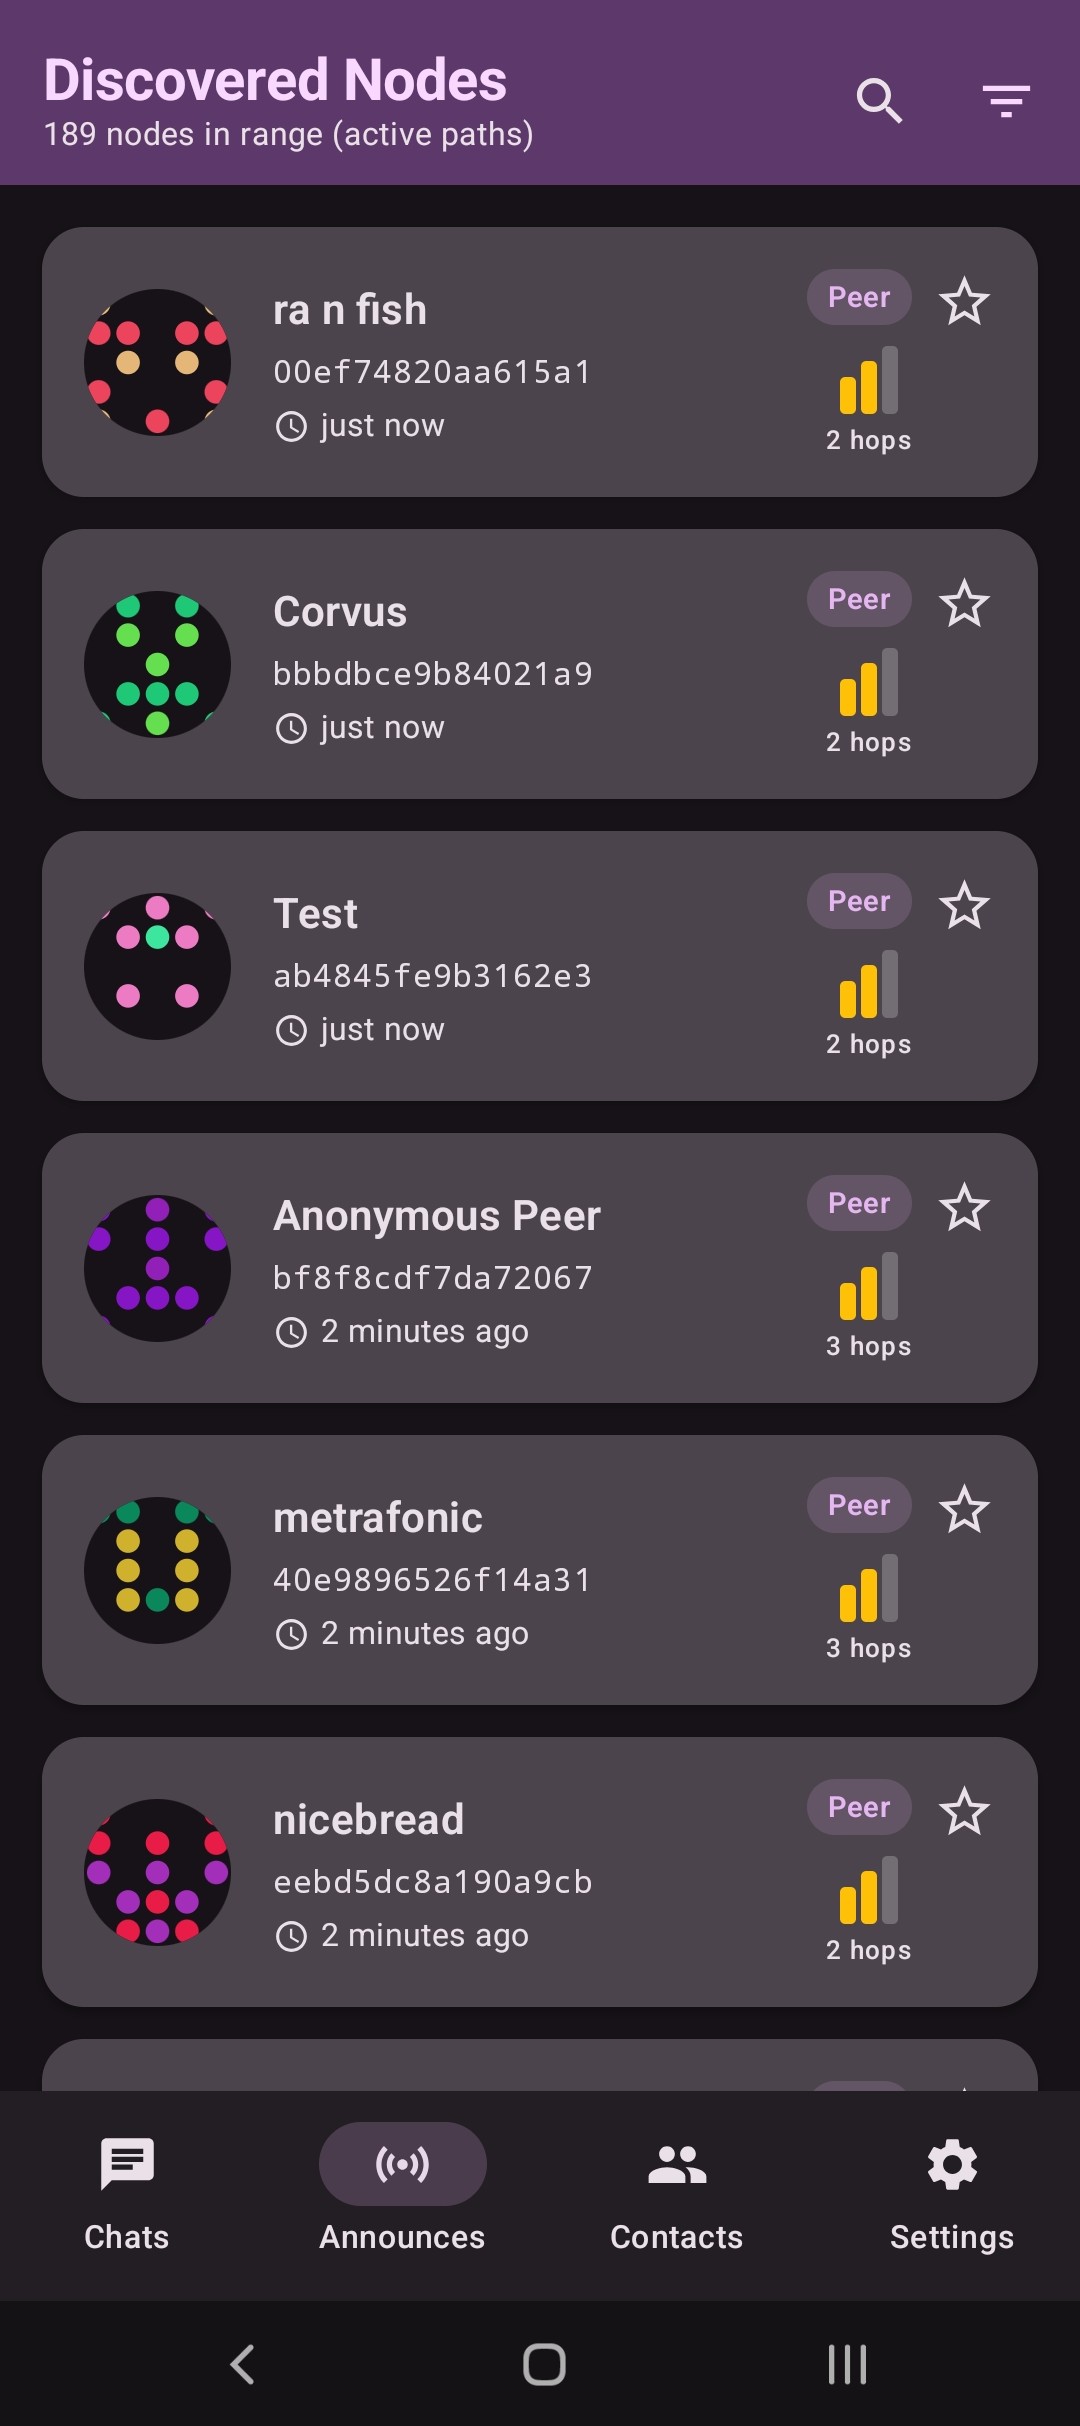 torlando-tech/columba
Native Android-Messaging-App mit Bluetooth LE, TCP oder RNode (LoRa) über LXMF und Reticulum
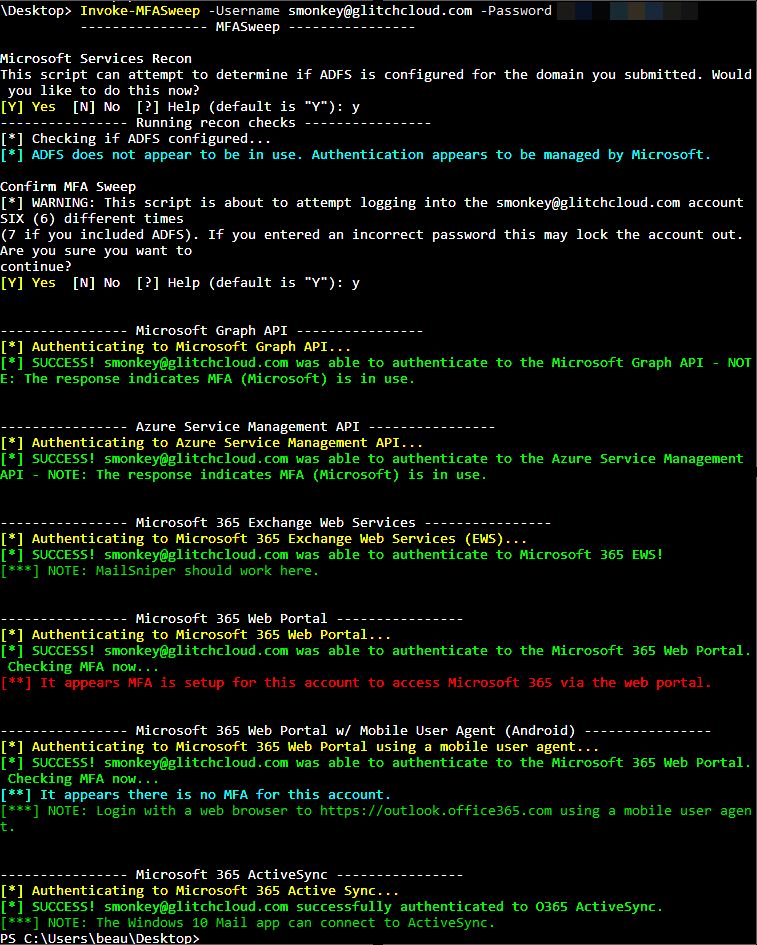 dafthack/mfasweep
Ein Tool zur Überprüfung, ob MFA auf mehreren Microsoft-Diensten aktiviert ist.