
 #1
Tools zur Aufrechterhaltung des Zugriffs, zur Erkundung und Erweiterung der Kontrolle in kompromittierten Systemen und Netzwerken.
Kitploit empfohlen
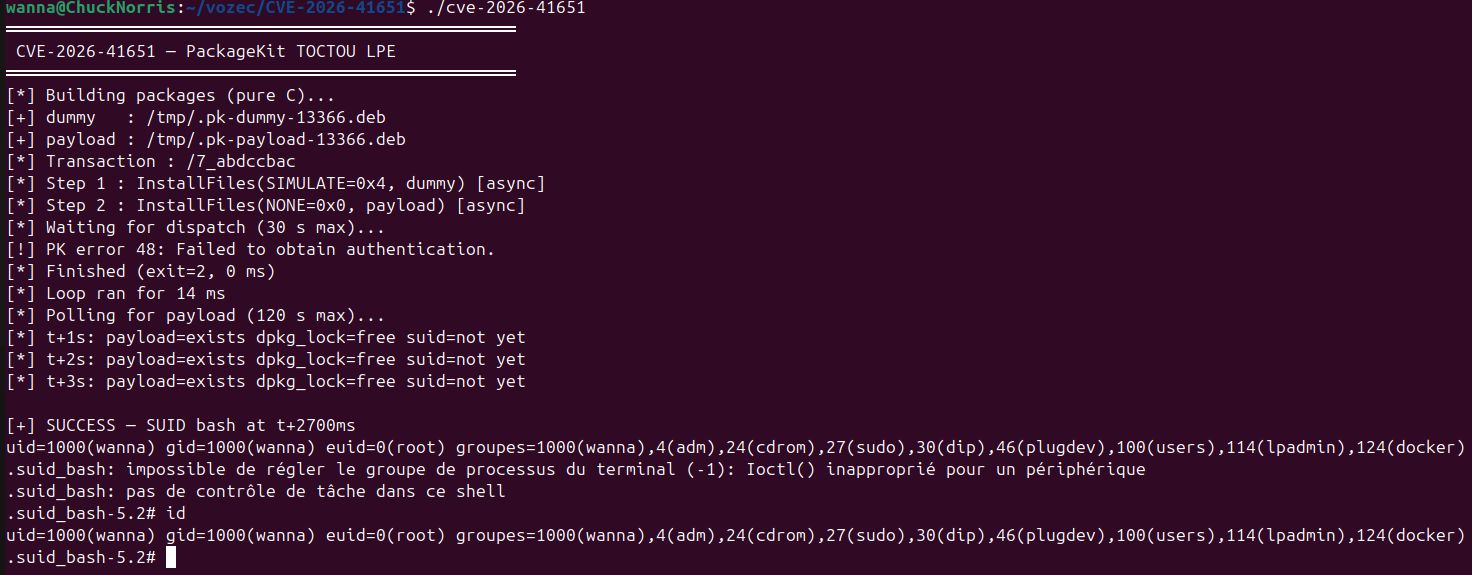
 vozec/cve-2026-41651
Nutzt eine TOCTOU-Race im Transaktionshandler von PackageKit aus, um beliebige Pakete als Root zu installieren, was eine lokale Privilegienausweitung…
 tyranid/exploitdotnetdcom
Ein Tool zur Ausnutzung von .NET DCOM für EoP und RCE. Ist in den neuesten Versionen von .NET behoben.
 sec-consult/msiscan
Scan-Tool zur Identifizierung von Problemen mit lokaler Rechteausweitung in verwundbaren MSI-Installern
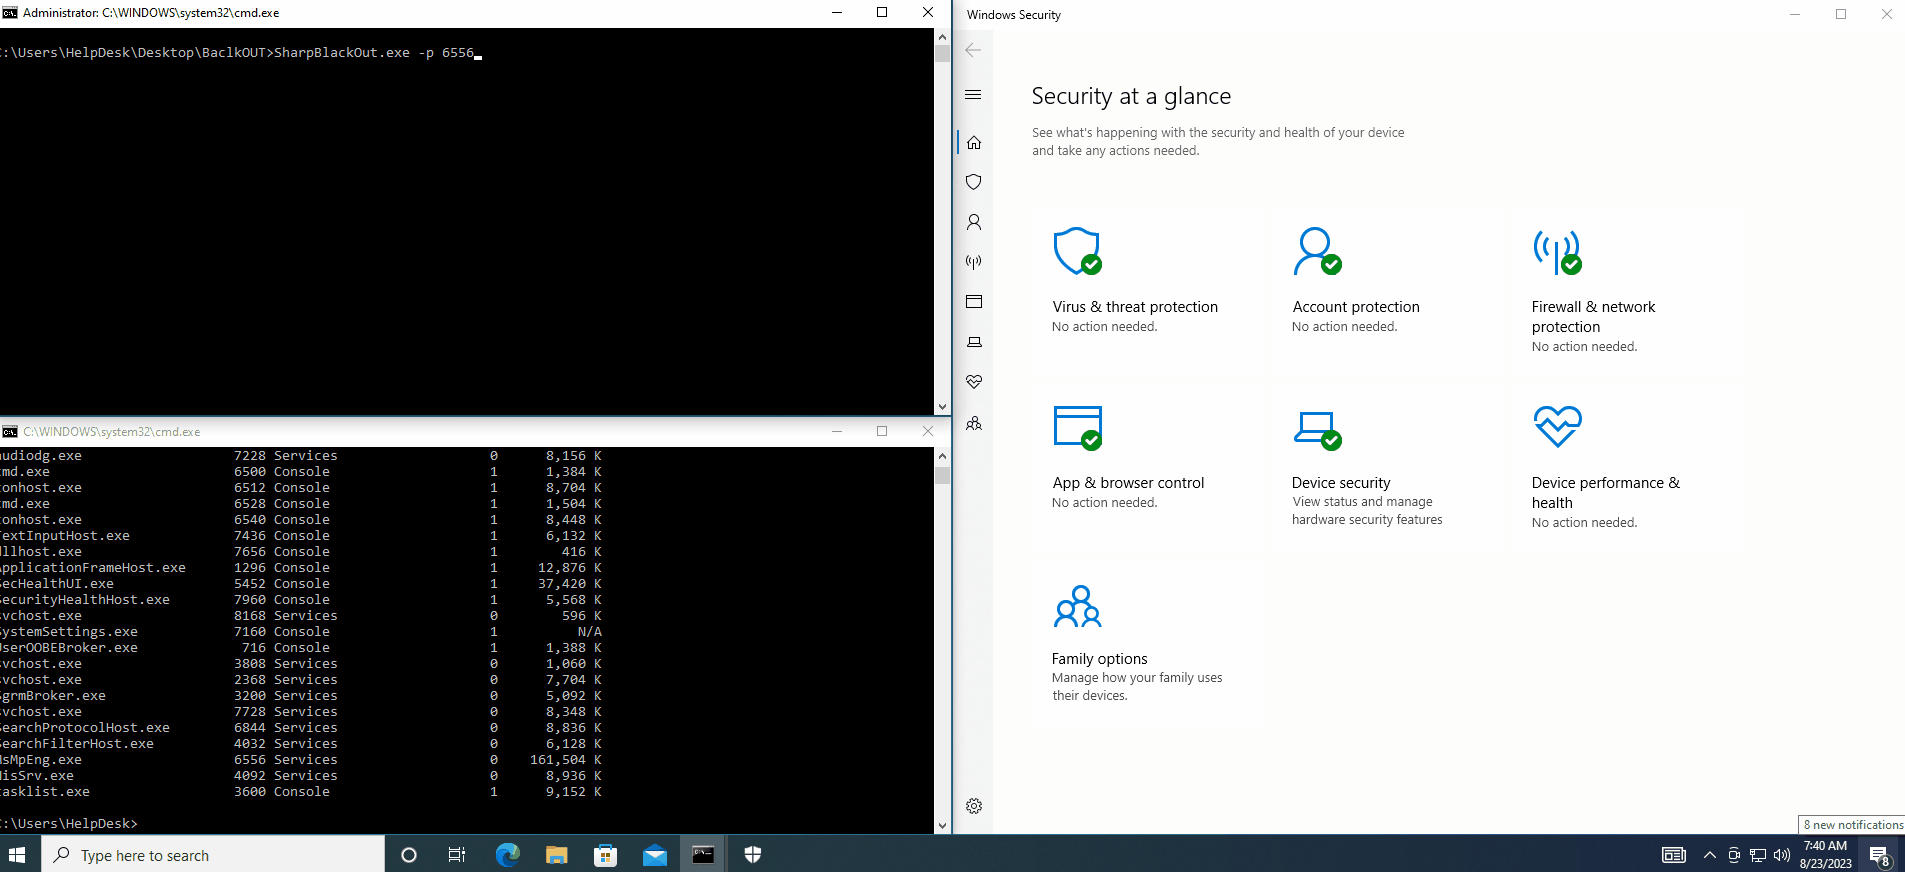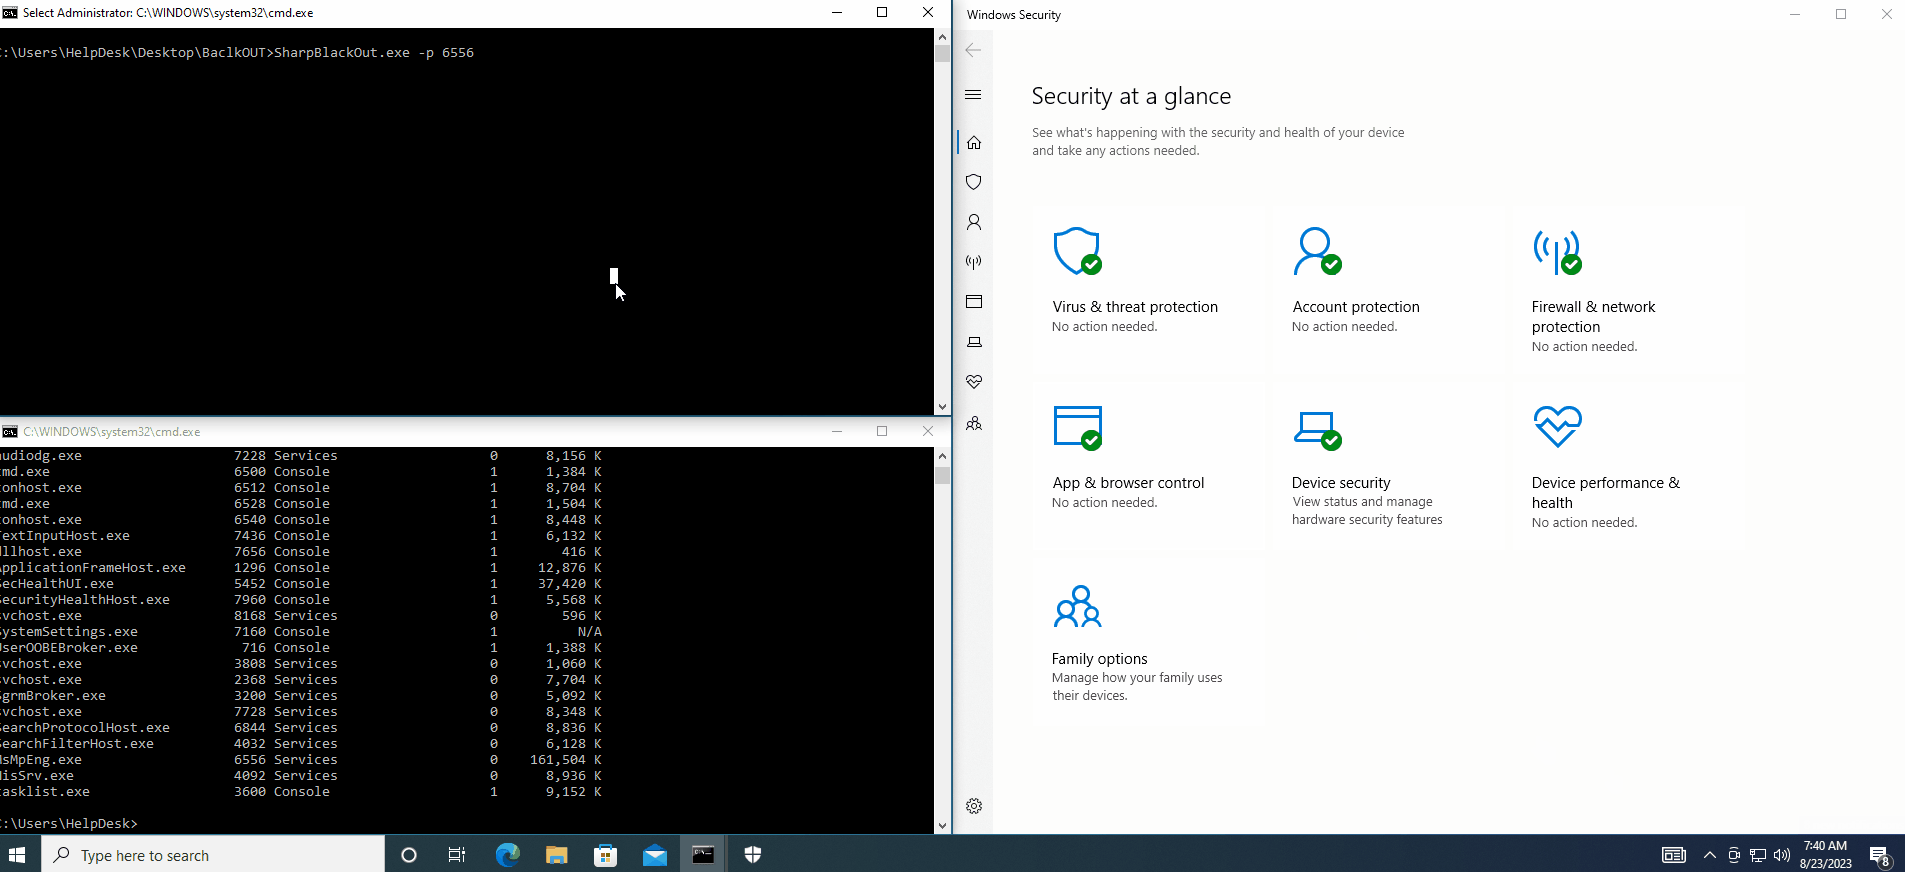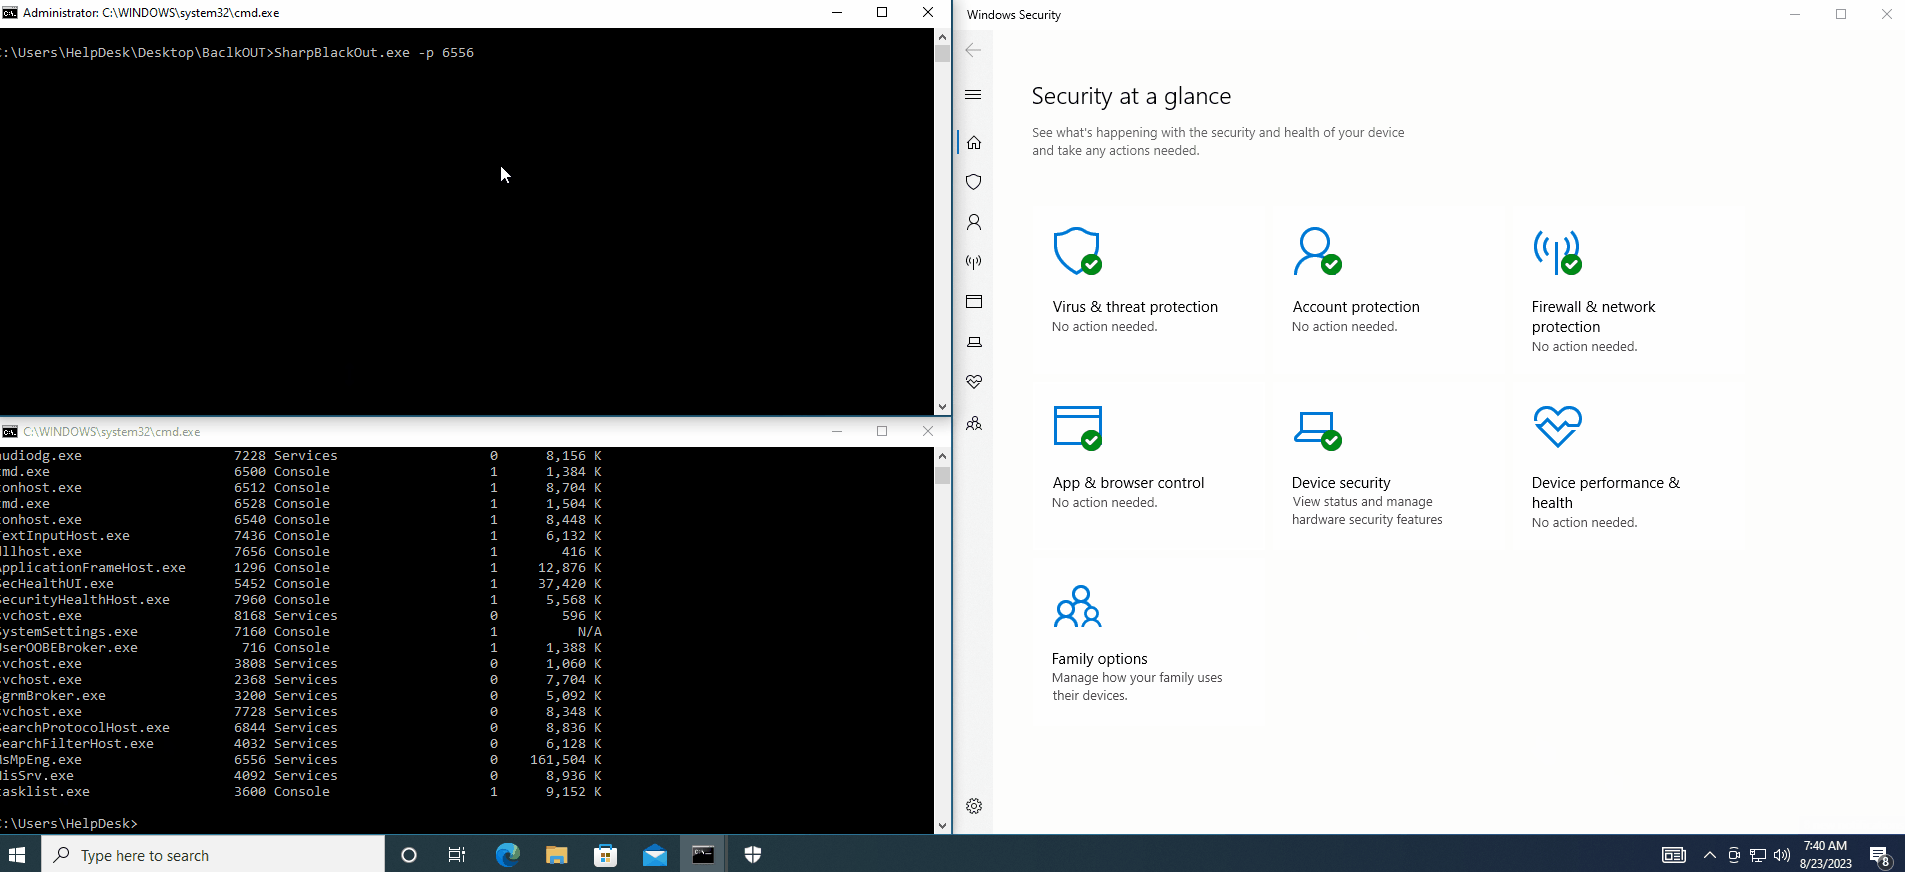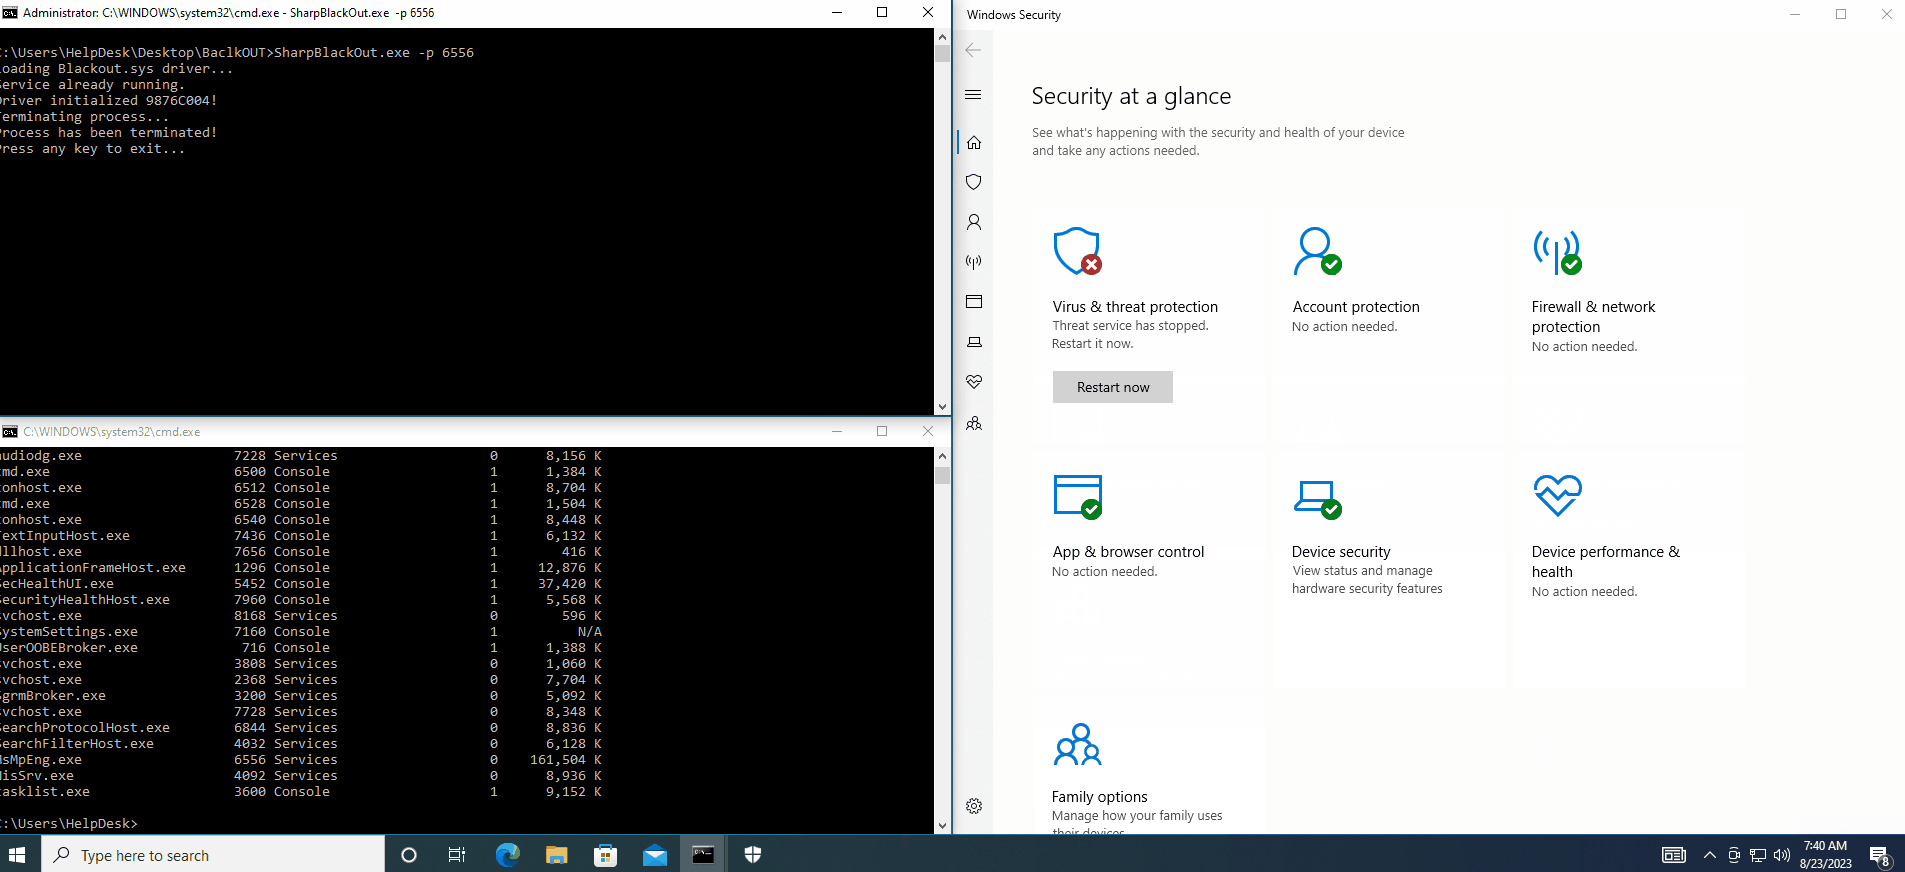 dmcxblue/sharpblackout
Beenden von AV/EDR mithilfe des BYOVD-Angriffs
 markakd/cve-2021-4154
CVE-2021-4154-Exploit
 ricardojoserf/adduser-samr
Erstellen Sie lokale Administratoren in Windows mithilfe der SAMR-API. In C#, Crystal, Python, Rust, Golang, Nim und Deno (Javascript)
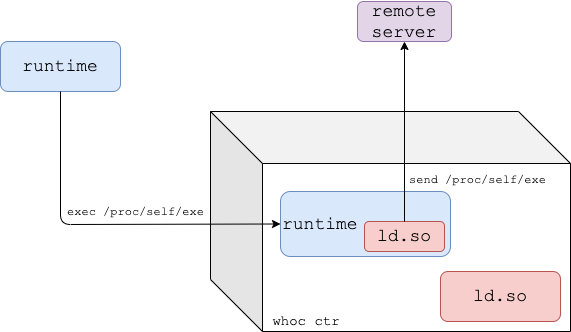 twistlock/whoc
Ein Container-Image, das die zugrunde liegende Container-Laufzeitumgebung an einen Remote-Server exfiltriert.
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE-Labor — Privilege Escalation + Heap-UAF + JOP-Kette zu system() als uid 999(mysql) auf einem Standard-Docker-Image. Gefunden…
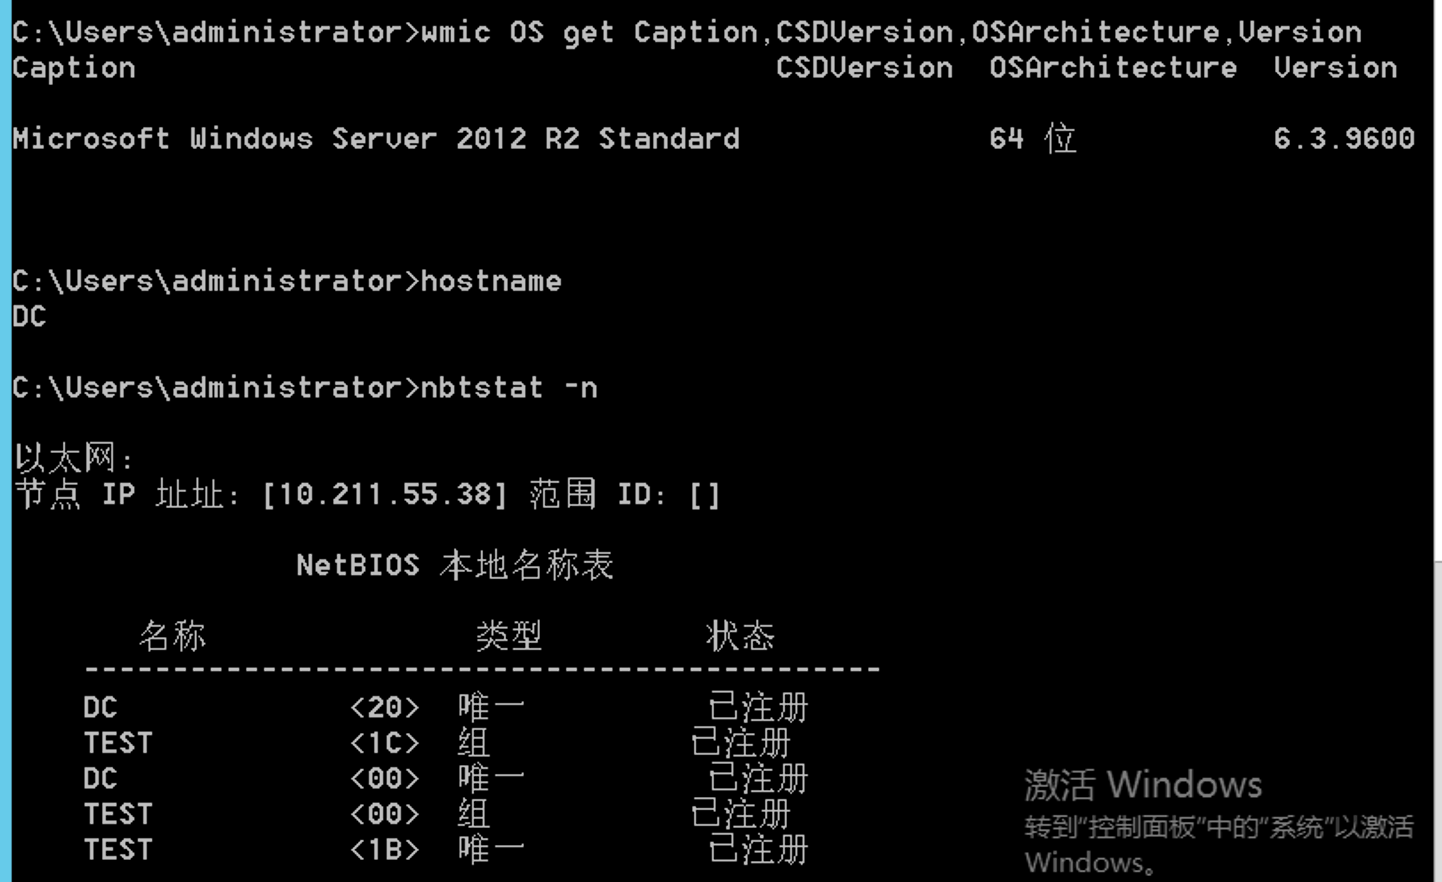 mstxq17/cve-2020-1472
cve-2020-1472 Reproduktion und Ausnutzung sowie dessen Exploit
 h3xduck/umbra
Ein LKM-Rootkit, das auf 4.x- und 5.x-Kernelversionen abzielt und eine Hintertür öffnet, die eine Reverse Shell zu einem entfernten Host starten,…
 stphivos/rat-shell
Windows-Remote-Access-Trojaner (RAT)
 reedgraff/hingesdk
Hinge Dating App SDK für Python für einsame gelangweilte SWEs
 alephsecurity/initroot
Motorola Untethered Jailbreak: Ausnutzung von CVE-2016-10277 zur Umgehung des sicheren Bootvorgangs und der Gerätesperre
 0xeb-bp/cve-2020-1054
Rust-Implementierung eines lokalen Privilege-Escalation-Exploits für Windows 7 x64 für CVE-2020-1054; kompiliert über Cargo und führt aus, um…
 fortra/cve-2024-6769
Technischer Writeup und PoC für CVE-2024-6769, der DLL-Hijacking mit Activation Cache Poisoning kombiniert, um auf Windows-Systemen von mittlerer zu…
 rhinosecuritylabs/iamactionhunter
Ein Parser und Abfragetool für AWS IAM-Richtlinienanweisungen.
 quentinhardy/pytmipe
Python-Bibliothek und Client für Token-Manipulationen und Identitätswechsel zur Privilegienerweiterung auf Windows
 bishopfox/firecat
Firecat ist ein Penetrationstest-Tool, mit dem Sie reverse TCP-Tunnel aus einem kompromittierten Netzwerk heraus öffnen können.








